 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 安全研究
【教程】在 VMware Windows 虚拟机中使用 WinPE 进行离线密码重置或取证操作
本文介绍在VMware中启动Windows虚拟机至WinPE环境的方法,用于密码重置或取证。步骤包括:1)获取WinPE ISO(推荐Windows PE Basic Enhanced);2)在VMware中挂载ISO并调整BIOS启动顺序;3)进入WinPE后通过diskpart定位系统分区;4)提供两种密码修改方案(NTPWEdit或替换sethc.exe);5)操作完成后恢复正常启动设置。注意事项包括工具选择、数据备份和利用VMware快照功能,确保操作安全可靠。
 安全研究
Authentication(身份认证)与 Authorization(权限授权)区别辨析
本文系统性地分析了网络安全中两个核心概念——身份认证(Authentication)与权限授权(Authorization)的区别。身份认证解决"你是谁"的问题,通过密码、令牌或生物特征验证身份;而授权则决定"你能做什么",在认证成功后实施权限控制。文章揭示了常见误区,包括HTTP状态码命名混淆(401 vs 403)、OAuth协议的授权与认证边界,以及"登录"流程的真实组成。针对两类安全机制,分别列举了典型攻击方式(如凭证填充、越权漏洞)及防御措施。
 安全研究
【新手易混】find -exec -perm 等选项用法
本文详细介绍了Linux系统中find命令的-perm和-exec选项的高级用法。主要内容包括: -perm权限匹配的三种模式: 精确匹配(如-perm 644) 包含匹配(-前缀,如-perm -4000匹配SUID文件) 任意匹配(/前缀) 还介绍了符号权限表示法(如-perm -u=s) -exec批量操作: 基础语法和占位符{}的使用 单文件执行(\;)和批处理执行(\+)的区别 更安全的-execdir和交互式-ok选项 实战案例: 安全审计(查找SUID/SGID文件) 系统维护(修改权限、批量
 安全研究
二进制程序动态链接风险与检测脚本实践
本文深入剖析了Linux动态链接机制的安全风险,从环境变量劫持(LD_PRELOAD/LD_LIBRARY_PATH)、系统配置文件(/etc/ld.so.preload)篡改、二进制文件路径配置(RPATH/RUNPATH)漏洞,到库文件权限问题和GOT/PLT运行时攻击面。针对这些风险,文章提出了一套Bash检测脚本方案,可自动检查库文件权限、路径配置和核心库安全性,帮助运维人员快速识别依赖库安全隐患。
 红队渗透
无下载器环境下玩转 Metasploit 自动利用
当目标系统缺少 curl 等下载工具时,Metasploit 的 CMD Stager 机制可能导致利用失败。本文分析了四种解决方案: 手动指定其他下载器:改用 wget/tftp 等工具 使用 echo/printf 写文件:无需下载器,但速度较慢 直接反弹 Shell:适用于临时命令执行 修改模块源码:实现自动降级到无下载器模式 各种方案各有优劣:手动指定下载器最简单但仍有依赖;echo 方式最通用但效率低;直接反弹最快捷但不持久;改源码最彻底但需要技术能力。
 安全研究
Helix 编辑器快速上手指南
Helix是一款基于Kakoune"选择优先"理念的现代模态编辑器,采用Rust编写,原生集成LSP、多光标等开发工具。其核心设计颠覆了Vim的操作逻辑:先选择文本范围再执行操作,带来更安全的编辑体验和更短的操作反馈。Helix精简了模式系统,将Normal模式与Visual功能合并,并通过独立Select模式支持强大的多选区操作。虽然需要重新学习键位映射(如wd代替dw),但内置功能大幅减少了对插件的依赖。编辑体验经过3-4周适应期后,用户往往能体会到其多光标+正则选择+LSP组合的高
 红队渗透
Cypher注入详解:原理、类型与测试方法
Cypher 是图数据库的标准查询语言,支持节点、关系、属性和标签等核心元素。其声明式语法包括 MATCH、CREATE、UNION 等子句,支持数据查询与修改。Cypher 注入攻击类似于 SQL 注入,可分为带内注入、推断型盲注和带外注入,主要通过恶意输入篡改查询逻辑。攻击手法包括绕过查询限制、利用 LOAD CSV 外泄数据等,需结合注释、WITH 子句等技巧构造有效载荷。与 SQL 注入不同,Cypher 注入无表概念,但可通过 UNION 合并查询,时间盲注依赖 APOC 库的 slee
 红队渗透
Windows bypassUAC 提权技法详解(一)
Windows用户账户控制(UAC)是微软引入的安全机制,通过权限验证和完整性级别限制高权限操作。本文分析了UAC的工作原理,包括核心机制、权限级别设置及500管理员账户特性。重点探讨了多种UAC绕过技术:1)利用自动提升可执行文件(如fodhelper.exe)的注册表劫持;2)DLL劫持通过加载恶意库获取高权限;3)环境变量操纵重定向系统路径;4)Metasploit工具(bypassuac_injection/ask模块)实现自动化提权。这些方法在渗透测试中可突破UAC限制,但受系统安全级别影响
 Linux
了解 Linux 中的 /usr 目录以及 bin、sbin 和 lib 的演变
摘要 Linux文件系统中,/usr目录从早期Unix的资源隔离需求演变为现代系统的核心存储位置。随着硬件发展,传统的/bin、/sbin和/lib目录逐渐通过符号链接指向/usr下的对应目录,形成了/usr合并趋势。这一变革简化了文件结构,提高了兼容性,并支持现代容器化技术。更激进的方案还提议合并/bin和/sbin目录,进一步消除历史分隔。这些变化反映了Linux生态系统持续优化和标准化的努力,同时也需平衡现代化需求与向后兼容性。(149字)
 安全研究
一行规则即可提权?详解 Polkit 安全机制与攻击面
本文深入探讨了Linux系统中Polkit组件的安全风险,重点分析了后门植入方式和历史漏洞。主要内容包括:1)Polkit后门植入的四种方式:伪装守护进程、恶意规则文件注入、环境变量劫持和配置文件篡改;2)详细剖析PwnKit漏洞(CVE-2021-4034)的原理、利用方法和防护措施;3)从红蓝对抗角度,阐述了Polkit后门在权限维持中的价值及相应的检测策略。文章提供了完整的技术细节和实际案例,为系统管理员和网络安全人员防范此类威胁提供了实用指导。
 红队渗透
每次启动msf都要等半天?送你一份Metasploit数据库配置与优化指南
MSF依赖PostgreSQL数据库存储渗透测试数据,但配置不当会导致启动卡顿。本文详解MSF数据库管理方法:1)确保PostgreSQL服务运行(systemctl start postgresql);2)使用msfdb init初始化数据库;3)通过db_rebuild_cache优化模块缓存;4)临时用msfconsole -n跳过数据库连接加速启动。同时介绍数据库配置文件(database.yml)管理及常用db_命令
 Linux
深入解析 resolv.conf 文件:DNS 配置的核心
/etc/resolv.conf 是 Linux 系统中 DNS 解析的核心配置文件,包含 nameserver、domain/search 和 options 三个关键部分。文章重点解析了 options 中的 attempts(控制重试次数)和 rotate(轮换 DNS 服务器)高级选项,并通过实验验证其行为。研究发现系统默认最多支持 3 个 nameserver,且 host/dig 命令不完全遵循 resolv.conf 配置。
 安全研究
使用静态 BusyBox 解决操作系统“塌方”问题
BusyBox 是一个开源软件,被称为“Linux 工具的瑞士军刀”。它将众多常用的 Unix 命令(如lscatgrepmounttelnet等)集成到一个单一的可执行文件中,极大地减少了资源占用,特别适合嵌入式系统或资源受限的环境。BusyBox 的静态编译版本()尤其强大,因为它不依赖于系统的动态链接库(如 glibc),可以在系统库损坏或缺失的情况下独立运行。操作系统“塌方”是指系统无法正常启动或关键功能失效,导致用户无法执行常规操作。文件系统损坏。
 红队渗透
【CTF】PHP反序列化基础知识与解题步骤
PHP反序列化漏洞在CTF中常见,通过构造恶意序列化字符串触发魔术方法实现攻击。本文介绍了PHP序列化基础、反序列化漏洞成因及解题步骤,包括分析源码、构造对象链、生成序列化字符串和验证利用。重点讲解了如何利用__wakeup等魔术方法构建POP链,并提供了从简单到复杂的实例分析,帮助理解反序列化链的构造原理和利用方法。
 安全研究
客户端攻击防御:详解现代浏览器安全措施
现代浏览器通过多种安全机制(如CORS、CSP、HTTPOnly/SameSite Cookie)防御XSS和CSRF攻击。CORS限制跨源请求,CSP控制资源加载,HTTPOnly阻止脚本访问Cookie,SameSite限制跨站请求。结合输入验证、输出编码和CSRF令牌等策略,可构建多层防护体系。开发者需正确配置这些措施并关注其局限性(如CORS/CSP配置风险),以提升Web应用安全性。
 安全研究
浅谈欧拉函数与素数筛法思想
欧拉函数φ(n)作为现代密码学的核心数学工具,在RSA等公钥加密系统中发挥着关键作用。本文系统阐述了欧拉函数的定义、乘积公式及其与素数筛法的思想联系,揭示了其"互质筛"的本质特征。文章详细分析了欧拉函数的高效计算方法,包括质因数分解法和欧拉筛法,并深入探讨其在RSA算法中的具体应用和安全机制。此外,还介绍了Carmichael函数等扩展应用,展现了欧拉函数在素性测试、数字签名等密码学领域的广泛应用价值,凸显了这一数论工具在信息安全领域的重要地位。
 安全研究
Linux SSH 日志分析详解:从原理到实战
本文深入解析了Linux系统中SSH日志的安全分析方法,从日志存储机制、字段解析到实战检测技术,为运维人员提供了一套完整的SSH安全监控方案。文章详细介绍了SSH日志的存储路径与轮转机制,通过典型日志字段解析帮助识别攻击行为,并提供了暴力破解检测、威胁情报融合等实用技术。同时给出了Fail2ban配置、自动化封禁脚本等防御措施,以及ELK、Grafana等可视化监控方案,帮助构建全面的SSH安全防护体系。
 红队渗透
命令注入bypass之变量比较与逻辑运算
命令注入绕过技术研究 本文深入探讨命令注入漏洞的绕过技术,重点分析变量比较与逻辑运算在绕过过滤和WAF中的关键作用。文章系统化梳理了三种shell测试命令(test、[[ ]]、(( )))的语法差异,并提供了"万能真值/假值"速查表。针对WAF防御,提出运算符混淆(如-a/-o替代&&/||、逗号运算、位运算)等绕过方案,并演示典型payload场景。最后给出防御建议(允许列表、参数数组)和检测方法(ShellCheck、auditd监控)。研究为安全人员提供了对抗命令
 安全研究
HTTP、WebSocket、TCP、Kafka等通讯渠道对比详解
从HTTP的简单请求到Kafka的分布式流处理,从MQTT的轻量物联网通信到RTMP的实时流媒体,现代通信渠道为不同场景提供了多样化的解决方案。选择合适的通信方式需综合考虑实时性、可靠性、资源限制和架构需求。通过优化协议配置、增强安全性和引入现代技术,系统可以实现高效、可靠的数据交换,为数字化世界的无缝连接提供坚实基础。
 红队渗透
SSRF URL绕过手法技巧总结
本文深入探讨了服务器端请求伪造(SSRF)漏洞及其URL绕过技术。SSRF允许攻击者诱导服务器向非预期目标发起请求,访问内部服务或敏感数据。尽管常见防护措施包括黑名单过滤、白名单限制和输入验证,攻击者仍能通过多种方式绕过:IP地址编码(十进制/八进制/十六进制)、URL编码混淆、DNS解析操纵(自定义域名/DNS重绑定)、重定向利用、协议操纵(file:///gopher://)及其他高级技术(Unicode/XXE结合)。文章还提供了SSRF测试方法和防御建议,强调开发者需要采用多层次防护策略,包括严格输
 安全研究
Linux mount 挂载选项详解
命令用于将文件系统挂载到指定的目录(挂载点),从而使设备或分区的内容可访问。挂载是将存储设备(如硬盘分区、U 盘、光盘、ISO 镜像或网络共享)关联到文件系统树的过程。mount 选项灵活配置可优化性能、安全和兼容性。根据实际需求选择合适选项。开机自动挂载由 /etc/fstab 配置。这些选项适用于大多数文件系统,默认使用。(特定于 ext4、xfs 等)。在 Linux 系统中,不同文件系统有专属选项。
 红队渗透
【教程】使用 ngrok 进行临时端口映射(含警告页绕过方法)
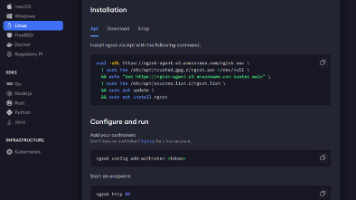
本文介绍了如何使用ngrok进行本地端口映射。主要内容包括:1) 注册ngrok账号并安装客户端;2) 通过Authtoken认证账户;3) 启动HTTP/TCP端口映射(免费用户仅支持随机端口);4) 提供Web服务和SSH等示例;5) 付费用户可指定子域名;6) 支持配置文件管理多个隧道。操作简单,只需几个命令即可将本地服务暴露到公网,方便测试和共享。
 杂记
Unicode 中文乱码排查与解决方案
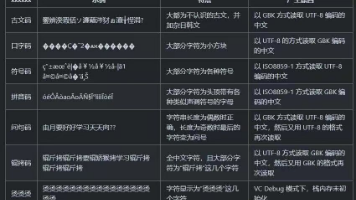
中文乱码问题常见于软件开发中,主要源于编码不一致、环境配置错误或程序处理不当。本文系统分析了乱码成因,包括UTF-8与GBK等编码差异,并提供了排查方法:确定输入输出编码、分析异常字符、检查环境配置。解决方案建议统一使用UTF-8编码,调整系统环境,使用转码工具,并针对网页、数据库等具体场景给出修复方案。文章强调通过编码标准化和系统测试可有效预防乱码,为开发者提供了全面的中文乱码处理指南。
 Linux
浅谈 awk 中管道的用法
本文详细介绍了如何在awk中使用管道与外部命令交互,涵盖输入/输出型管道的语法、10个典型应用场景及性能优化技巧。重点包括:通过print | cmd发送数据到外部命令,用cmd | getline读取命令输出;演示了文本反转、DNS解析、并行处理等实用案例;强调了管道关闭和错误处理的必要性;分析了底层实现机制。文章展示了awk管道的高效性和灵活性,为文本处理与系统工具集成提供了有力解决方案。