 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 安全研究
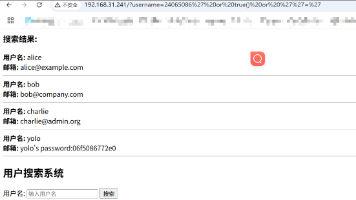
XPath注入攻击详解:原理、危害与防御
XPath注入是一种针对使用XPath查询XML数据的应用程序的安全攻击技术。攻击者通过在输入中插入特殊XPath语法来修改查询逻辑,可能导致身份验证绕过、数据泄露等安全问题。与SQL注入类似,但影响范围通常限于XML文档。防御措施包括输入验证、参数化查询、最小权限原则和特殊字符转义等。开发人员应避免直接拼接用户输入构造XPath查询,而应采用预编译参数化方式。虽然XPath注入较SQL注入少见,但对基于XML的系统仍构成严重威胁,需纳入整体安全防护策略。
 红队渗透
Sudo历史漏洞梳理【详细】
本文系统梳理了Linux/Unix核心工具sudo的历史安全漏洞,重点分析了三个典型高危漏洞: Baron Samedit堆溢出漏洞(CVE-2021-3156):隐藏十年的堆溢出漏洞,影响1.8.2-1.9.5版本,允许本地用户获得root权限。 2025年最新漏洞:包括host选项绕过(CVE-2025-32462)和chroot提权漏洞(CVE-2025-32463),后者已被CISA确认存在活跃利用。 sudoedit系列漏洞
 Linux
dockerfile 最佳实践
本文总结了Dockerfile编写的最佳实践,主要包含三个关键优化点:1) 容器的优雅退出机制,建议使用exec格式和Tini工具处理信号;2) RUN指令优化,建议合并指令并清理中间文件;3) 多阶段构建技术,可显著减小镜像体积。同时还提供了基础镜像选择、指令格式优化等实用技巧,帮助开发者构建更高效、可靠的Docker镜像。这些实践既考虑了性能优化,也关注了容器运行的稳定性。
 安全研究
SSHpass原理详解:自动化运维的敲门砖
SSHpass是一个用于实现SSH非交互式密码验证的Linux命令行工具。它通过伪终端模拟技术自动填充密码,解决了自动化脚本中SSH密码验证的痛点。SSHpass支持多种密码传递方式(命令行参数、环境变量、文件读取),但其明文处理机制存在安全隐患。建议使用时严格控制文件权限,避免记录明文密码,对于长期自动化需求推荐优先使用SSH密钥认证。该工具适合集成到Shell脚本和定时任务中,实现批量远程操作自动化。
 Linux
dockerfile 指令详解
本文介绍了Dockerfile常用指令的使用方法。主要内容包括: FROM指令:用于指定基础镜像,支持tag和digest方式指定镜像版本,并介绍了特殊镜像scratch的使用场景。 COPY和ADD指令:用于文件复制,对比了两者差异,COPY适用于简单复制,ADD支持自动解压和URL下载,但推荐优先使用COPY。 RUN指令:执行构建命令,建议合并多个命令以减少镜像层数,并清除临时文件缩小镜像体积。 CMD和ENTRYPOINT指令:定义容器启动命令,解释了两种格式的区别,以及两者配合使用时CMD作为EN
 Windows
深入理解 Linux 文件系统层级结构
Linux 文件系统层级解析:从根目录到用户空间 Linux的文件系统采用统一的根目录结构(/),与Windows的盘符设计截然不同。核心目录包括: 系统命令:/bin(基础命令)、/sbin(管理命令)、/usr/bin(用户安装软件) 配置文件:/etc(全局配置)、/home(用户数据)、~/.config(用户个性化配置) 运行时数据:/dev(设备文件)、/proc(内核信息)、/run(临时状态) 可变数据:/var(日志、缓存)、/tmp(临时文件)
 安全研究
Docker 全场景流量通道配置(Pull/Build/Run):为什么 proxychains 无效?
Docker 采用客户端-守护进程分离的架构,导致这类仅拦截用户终端进程的工具对等操作完全无效。拉取/推送镜像→ 配置 Docker 守护进程的通道环境变量构建镜像→ 基础镜像拉取走守护进程配置,构建指令走运行容器→ 通过-e或为容器注入通道变量注意协议→ Docker 守护进程不支持 Socks5,需转为 HTTP通过以上配置,Docker 在 Pull、Build、Run 三个核心场景下都能正常走通道,彻底解决网络访问问题。
 安全研究
数据库安全与漏洞挖掘:从注册注销流程到实战思路
通过对数据库注册与注销流程的分析,我们可以看到,数据库操作的不当设计可能导致严重的逻辑漏洞,如账号接管、并发注册、数据清理不彻底等。这些漏洞的挖掘需要结合抓包工具、并发测试和深入的代码逻辑分析。同时,观众的评论也为我们提供了宝贵的反馈,帮助我们进一步完善内容。对于安全从业者来说,漏洞挖掘不仅需要技术积累,还需要创造性思维。无论是资产收集还是漏洞测试,都要注重细节,深入研究原理,站在开发者的视角分析系统流程。
 红队渗透
Redis渗透思路总结
Redis 以其快速和轻量级的特性而闻名,但默认配置和不当设置可能使其成为攻击者的目标。未启用身份验证:Redis 默认不要求密码,攻击者可直接连接。对外网开放:Redis 默认绑定到 0.0.0.0,允许远程访问。权限过高:Redis 服务以高权限用户(如 root)运行,攻击者可执行系统级操作。数据持久化问题:Redis 的持久化机制可能被利用写入恶意文件。主从复制漏洞:高版本 Redis 的主从复制机制可能被用于远程代码执行(RCE)。
 红队渗透
HVV注意事项(个人总结 非技术)
本文基于个人经验分享,仅供参考,欢迎讨论但请勿喷。本文总结了一些非技术方面的“混子经验”,希望对大家有所帮助。重要提醒:切勿在公共社交媒体上透露任何与项目相关的内容,保护项目信息安全!
 杂记
算法设计与分析:分治、动态规划与贪心算法的异同与选择
分治、动态规划和贪心算法是计算机科学中解决复杂问题的三种核心策略。它们都将原问题分解为子问题,但在处理方式上有本质区别:分治法适用于子问题独立且合并简单的场景(如归并排序);动态规划通过存储重叠子问题的解来保证全局最优(如0-1背包);贪心算法每步选择局部最优,仅当问题具有贪心性质时才能保证全局最优(如活动选择)。选择算法需考虑子问题的独立性、重叠性以及对最优解的要求。
 杂记
算法设计与分析 知识总结
本文系统介绍了算法设计与分析中的核心方法。首先阐述了算法基础概念,包括时间复杂度分析(O(n²)、O(log n)、O(n)、O(2^n)等),通过非递归和递归算法示例说明分析方法。其次详述了蛮力法及其应用,如百钱买百鸡(O(n²))、0/1背包问题(O(2^n))和最大子段和(O(n²))。然后介绍了分治法,包括最大子段和(O(n log n))和快速排序(O(n log n))的实现。最后讲解了动态规划法,以0/1背包问题为例展示其求解过程(填表法)。文章通过具体代码和数学推导,系统对比了不同算法的时间
 安全研究
Linux文件删除原理详解及日志清理技巧
本文深入探讨了Linux系统中文件删除的机制,重点分析了unlink与rm命令的区别及其底层原理。文章首先介绍了unlink作为系统调用和命令的两种形式,以及rm命令的功能特性。随后详细解释了Linux文件系统的结构,包括inode、目录项和硬链接计数等概念,揭示了文件删除的本质是移除目录项并减少硬链接计数。文章还解答了删除文件后空间可能不释放的原因(如被进程占用),并提供了验证方法和解决方案。最后,文章给出了实际操作中的注意事项和数据安全删除的建议,强调对于敏感数据应使用shred等工具进行安全擦除。通过
 红队渗透
Apache 配置文件提权的实战思考
Apache配置权限滥用提权风险分析 摘要:本文分析了Linux系统中Apache配置权限被滥用的提权风险。当普通用户获得通过sudo执行Apache并加载自定义配置文件的权限时,可能被攻击者利用实现本地提权。文章详细探讨了四种主要提权路径:通过静态文件服务实现任意文件读取、利用WebDAV模块进行任意文件写入、加载恶意模块执行命令,以及通过日志管道实现RCE。每种方法都提供了具体配置示例和攻击步骤说明。最后提出了防御建议,包括限制sudo权限、配置文件校验、最小权限原则和模块加载限制等措施,以降低此类安全
 安全研究
Nginx 配置文件提权的实战思考
Nginx配置不当导致的权限提升风险分析 本文深入分析了Nginx配置不当可能引发的四种高危权限提升场景,包括错误的Sudo权限下放、SUID权限滥用、配置文件访问控制缺陷和容器环境默认Root运行。研究揭示了三种核心攻击链:(1)通过动态模块加载实现内存级代码执行;(2)利用任意文件读取获取敏感信息;(3)借助WebDAV协议实现文件写入和持久化控制。文章详细阐述了各攻击链的技术原理、实现步骤及风险特征,并提供了应急排查方法和防御加固方案,强调严格收敛Nginx执行权限、禁用动态模块加载和合理配置文件访问
 Linux
Linux服务与进程管理
本文深入解析Linux系统中的服务与进程管理。系统将服务分为核心系统服务和用户安装服务两类,通过systemd作为初始化系统进行管理,并介绍了systemctl工具的基本操作(启动、检查状态、开机自启等)。文章还详细讲解了进程状态查看(ps命令)和管理(kill信号控制),以及通过journalctl进行日志分析的方法。掌握这些服务与进程管理技术,是确保Linux系统稳定运行和高效运维的关键技能。
 红队渗透
渗透测试中 phpinfo() 的信息利用分析
phpinfo()函数在渗透测试中是一个重要信息泄露点,它能暴露PHP环境配置、系统信息、文件路径等关键数据。攻击者可利用这些信息进行漏洞利用、权限提升等操作。本文从实战角度分析了phpinfo()页面中的各类信息及其渗透利用方式,包括系统环境、PHP版本、已加载模块、文件路径、禁用函数、HTTP请求等,并总结了其在渗透测试中的核心价值,如系统指纹识别、漏洞适配、文件系统探索等。掌握phpinfo()的分析能力对攻防两端至关重要。
 安全研究
页面弹窗≠有效漏洞:揭秘 XSS 中的沙箱与子域名隔离
XSS攻击中,alert(1)虽能验证漏洞存在,但无法揭示执行环境的关键信息。通过对比alert(document.domain)等有效载荷,可精准定位脚本执行域,避免被沙箱隔离误导(如Google Blogger将用户内容限制在子域名)。沙箱化<iframe>或控制台日志测试进一步验证漏洞可利用性。建议结合上下文定位与沙箱逃逸可能性分析,提升漏洞挖掘效率。核心结论:简单弹窗不足为凭,环境信息才是判断漏洞价值的关键。
 安全研究
从进攻性安全角度简析 Windows PowerShell
PowerShell作为Windows系统的强大脚本工具,已成为攻击者执行恶意操作的主要手段。本文从进攻性安全视角分析四大核心技术:1)语言模式(FullLanguage/ConstrainedLanguage)及其绕过方法;2)执行策略的突破技术(Bypass参数、交互式命令);3)AMSI绕过技术(反射调用、内存补丁);4)内存加载与代码混淆技术。同时提出针对性防御建议:强制ConstrainedLanguage模式、锁定执行策略、启用AMSI日志监控、脚本块日志记录等。
 Windows
WAMP 和 XAMPP 区别对比
WAMP与XAMPP对比摘要(150字) WAMP和XAMPP都是本地Web开发环境套件,主要区别在于: 1️⃣ 平台支持:WAMP仅限Windows,XAMPP跨平台(Windows/Linux/macOS)。 2️⃣ 组件:WAMP含Apache+MySQL+PHP;XAMPP多集成MariaDB(MySQL分支)、Perl及扩展模块(如Tomcat)。 3️⃣ 易用性:WAMP界面简洁适合新手,XAMPP功能更丰富但略复杂。 4️⃣ 适用场景:WAMP适合Windows简单开发,XAMPP适合跨平台或
 红队渗透
Metasploit 数据库管理工具 msfdb 原理解析
msfdb run与msfconsole的本质区别,是工程化自动化运维与纯终端轻量化启动的分野。msfconsole提供纯粹的攻击能力,极简但缺乏环境保障,适合临时、轻量化测试;msfdb run以微小启动开销为代价,封装了数据库管理的所有不稳定因素,实现数据持久化与环境一致性,是专业渗透测试的标准最佳实践。在当前防御体系日趋复杂的环境下,高效利用 Metasploit 数据库进行资产管理、数据留存与协同作战,已成为安全从业者从工具使用者走向专业专家的重要标志。除非明确无需数据库功能,否则。
 安全研究
PrivateTmp:Linux系统中的临时文件隔离机制
PrivateTmp是systemd提供的一种安全机制,通过为每个服务分配私有的/tmp和/var/tmp目录,实现进程间文件隔离。它利用Linux内核的命名空间技术,在服务启动时创建独立的tmpfs挂载点,使得服务无法访问其他进程的临时文件。该功能通过编辑服务单元文件中的PrivateTmp=true启用,能有效防止文件篡改、信息泄露等安全风险,尤其适用于Web服务器、数据库等多服务环境。虽然增强了安全性并自动清理临时文件,但不支持服务间文件共享,且可能增加内存开销。
 Linux
Zellij 详细教程:一个比 tmux 更友好、强大的终端复用工具
Zellij是一款用Rust开发的现代化终端复用器,相比传统工具tmux更加用户友好。它提供会话管理、智能布局系统、WebAssembly插件支持等特性,默认界面直观易用。安装方式多样,可通过包管理器或下载二进制文件快速部署。核心功能包括窗格管理(Ctrl+p)、标签切换(Ctrl+t)等,支持自定义快捷键。Zellij特别适合需要高效管理多终端会话的用户,其简化了tmux的复杂操作,同时保留了强大功能。通过合理配置,可显著提升命令行工作效率。
 安全研究
深入剖析 CVE-2021-3560 与 CVE-2021-4034:原理、区别与联系
CVE-2021-3560和CVE-2021-4034是2021年曝出的两个高危Linux本地提权漏洞,均涉及Polkit组件。前者通过中断认证请求实现权限绕过,影响Polkit 0.113-0.118版本;后者利用pkexec参数处理缺陷,可追溯到2009年,影响更广泛系统。两个漏洞均能提升至root权限,但利用方式不同:CVE-2021-3560需竞态条件,而CVE-2021-4034只需环境变量。建议升级至Polkit 0.119/0.120版本,或移除pkexec的setuid权限进行防护。