 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 Linux
Linux网络接口命名详解:从eth0到ens33
Linux网络接口命名经历了从传统eth0到现代ens33等可预测命名的演变。传统命名简单但易漂移,而可预测命名基于硬件属性保证了稳定性,适用于虚拟化和云环境。ens33常见于VMware虚拟机,eth0则多出现在旧系统或禁用可预测命名时。管理员可通过检查接口名称或GRUB配置判断当前规则,建议新系统保留可预测命名,对于兼容性需求可回退传统命名或使用动态获取网卡名称的脚本。这一演变反映了Linux系统对现代复杂环境的适应性改进。
 红队渗透
常见Bash脚本漏洞分析与防御
Bash脚本因其高效便捷成为系统管理常用工具,但也隐藏着严重安全风险。本文分析了三类典型漏洞:1)变量比较时未加引号导致通配符注入,攻击者可逐字符猜解密码;2)直接将用户输入拼接命令导致命令注入,通过特殊字符执行任意指令;3)不安全的临时文件操作引发竞争条件,可能被符号链接攻击。安全加固建议包括:始终为变量加引号、严格白名单验证输入、使用参数数组执行命令、采用mktemp创建临时文件等。遵循这些原则可有效提升Bash脚本的安全性。
 安全研究
数字证书完全指南:从概念到工程实践
数字证书是互联网安全通信的基石,它解决了"如何证明你就是你"的身份认证问题。本文将从零开始,系统性地解析数字证书的含义、结构、存储格式、类型体系以及工程实践中的关键要点。
 安全研究
20+常用网络协议介绍
网络协议是计算机通信的核心规则,按照OSI或TCP/IP模型分层运作,确保数据传输的标准化、可靠性和安全性。本文系统介绍了20种关键协议: 基础协议:IP(IPv4/IPv6)负责数据包路由;TCP提供可靠连接;UDP侧重高效传输;ARP实现IP-MAC地址解析;ICMP用于网络诊断。 应用层协议:HTTP/HTTPS驱动网页浏览;DNS转换域名与IP;SMTP/POP3/IMAP处理邮件;FTP管理文件传输;DHCP自动分配网络参数......
 Windows
 电源管理和 Shutdown 命令详解
Windows系统提供了全面的电源管理功能,包括睡眠、休眠等多种低功耗状态,以及shutdown命令行工具实现灵活的关机控制。睡眠模式(S3)适合短时离开快速恢复,休眠模式(S4)则完全断电保存工作状态。用户可通过powercfg管理电源方案,使用shutdown命令实现定时关机、远程管理等操作。这些功能组合可满足个人用户节能需求、管理员批量管理设备等场景,通过命令行或脚本实现自动化电源控制,在性能与能耗间取得平衡。
 红队渗透
【渗透测试】使用 UV 简化 Python 工具和脚本管理
UV 是一款革命性的 Python 工具,集成了包管理、虚拟环境、工具安装等多项功能,性能比 pip 快 10-100 倍。文章重点介绍了 UV 在安全领域的实用场景:通过 uv tool 替代 pipx 安装安全工具(如 Impacket、NetExec),支持从 PyPI、GitHub 和本地安装;利用 uv run 直接运行脚本并自动处理依赖;还展示了如何通过 PEP 723 元数据声明脚本依赖。
Kali自带的录屏工具:recordmydesktop
Kali Linux内置的recordmydesktop是一款高效的屏幕录制工具,支持全屏/区域录制及音频同步。本文介绍了其安装方法(通过apt命令)、核心功能(如帧率调整、快捷键设置)以及两种使用方式:命令行操作(支持自定义输出和区域录制)和图形界面(gtk-recordmydesktop)。录制默认生成OGV格式,可通过ffmpeg转换。使用时需注意音频配置(需pavucontrol)、虚拟机画面优化及性能调整。该工具轻量灵活,适合渗透测试记录和教学演示。
 安全研究
在本地使用 Docker 创建一个易受攻击的云环境
本教程指导如何在Docker中搭建一个易受攻击的云存储测试环境,用于云安全学习。通过安装Docker、配置MinIO服务器、创建具有不安全策略的S3存储桶,并上传测试文件,模拟常见的云存储配置漏洞。强调仅用于教育目的,包含从环境搭建到模拟攻击者利用漏洞获取敏感数据的完整流程,帮助理解云存储安全风险。
 安全研究
深入解析Linux系统中的/etc/hosts文件
本文详细介绍了Linux系统中的/etc/hosts文件,这是一份用于本地主机名解析的关键配置文件。文章首先阐述了该文件的基本定义、历史背景及权限要求,然后解析了其内容格式与默认条目。重点探讨了127.0.0.1和127.0.1.1这两个回环地址的区别与用途,特别是Debian/Ubuntu系统中使用127.0.1.1的特殊原因。最后总结了该文件的实际应用场景,包括加速域名解析、网站屏蔽、开发测试、解决登录延迟以及局域网通信等实用功能,为系统管理和网络配置提供了重要参考。
 安全研究
Linux SUID 机制完全指南:原理、实践与安全
本文深入解析了Linux系统中的SUID(Set User ID)权限机制,主要内容包括: SUID机制原理:当可执行文件设置SUID位后,执行该程序的进程会以文件所有者而非执行者的身份运行,通过修改进程的EUID实现权限提升。 权限表示方式:数字表示法中SUID对应4000权限位,ls命令中显示为"s"(有执行权限)或"S"(无执行权限)。 进程凭证体系:详细说明进程的三种UID(RUID真实用户ID、EUID有效用户ID、SUID保存用户ID)及其交互关系。
 杂记
聪明笔记法——构建高效知识体系
聪明笔记法——构建高效知识体系 本文介绍了一种结合Zettelkasten和常青笔记理念的系统化笔记方法——聪明笔记。该方法通过原子化记录概念、建立笔记关联、定期复习优化,将零散信息转化为结构化知识网络。六大核心规则包括:建立笔记链接、原子化记录、概念中心化、分类管理笔记类型、定期复习和用自己的语言表达。这种方法不仅提升信息处理效率,更能促进知识创新和写作产出,是构建个人知识体系的长期投资。
 安全研究
Linux 禁止 su 的几种限制手段:从 NoNewPrivileges 到 PAM 配置
Linux系统的su命令虽然方便用户身份切换,但存在安全风险。本文探讨了四种限制su的方法:1) NoNewPrivileges通过systemd禁止进程提权;2) PAM配置与Wheel组限制仅特定用户组使用su;3) 修改su文件权限(如chmod 4750)直接限制执行;4) **用sudo替代su**实现细粒度权限管理。其他手段包括AppArmor/SELinux强制访问控制和SSH登录限制。这些方法可根据场景组合使用,在便利性与安全性间取得平衡。
 红队渗透
通过 Cloudflare tunnel 映射内网端口
本文介绍了Cloudflare隧道客户端(cloudflared)的安装方法及快速隧道功能。详细说明了如何确认系统架构并安装客户端,演示了通过命令行创建临时隧道将本地Web服务暴露到公网的过程。同时对比了快速隧道与命名隧道的区别,建议生产环境使用后者。最后简要提及了通过Cloudflare Zero Trust仪表板创建永久隧道的方法,包括命名配置、连接器选择和路由设置等步骤。文章提供了从临时测试到生产部署的完整方案,帮助用户安全地公开内网服务。
 杂记
从集线器到路由器:计算机网络演进之路
本文从点对点通信出发,系统介绍了计算机网络核心设备的工作原理。首先分析集线器的广播转发机制及其局限性,进而阐述交换机如何通过MAC地址表实现智能转发。然后说明路由器如何利用IP地址和路由表处理跨网络通信,并详细解析数据包从源到目的地的传输过程。文章揭示了网络设备"功能单一但协作高效"的设计哲学:交换机负责数据链路层转发,路由器处理网络层寻址,计算机通过子网判断和ARP协议完成通信。这些基础原理构成了现代互联网的基石,对理解更复杂的网络技术具有重要意义。
 安全研究
网站防爆破安全策略分析
从“连续两次输入正确密码”的段子到真正的防爆破方案,我们可以看到,网络安全从来不是靠奇思妙想,而是需要科学、系统的策略。LockOutRealm、IP白名单、MFA和频率限制,每一种方法都有自己的适用场景和优缺点,关键在于根据业务需求合理组合。希望这篇干货能帮你在防爆破的路上少踩坑,打造一个让黑客望而却步的登录系统!
 Linux
Python包管理与安装机制详解
本文系统介绍了Python包管理的核心机制,从基础概念到实际应用。首先解析了模块、包和发行版的基本概念,对比了源码包和wheel包的特点。然后详细阐述了打包描述文件的演进过程,从传统的setup.py到现代的pyproject.toml标准。接着说明了发行版的构建流程,包括工具安装和构建命令。最后剖析了pip安装的完整流程,包括依赖解析、环境搭建和文件安装等关键步骤。全文循序渐进地揭示了Python包管理背后的原理,帮助开发者深入理解并高效使用Python的包管理系统。
 安全研究
为什么 root 用户运行某些应用必须加 --no-sandbox
在 Linux/Docker 场景里,以 root 身份启动 Chrome、Chromium、Electron 甚至 AppImage 时,经常会遇到于是大家被迫加上才能继续。这串神秘参数到底是什么意思?为什么 root 用户就不能乖乖用默认方式启动?禁用沙盒又会带来什么风险?本文用“原理 → 原因 → 风险 → 解决”四个层次,一次性把来龙去脉讲清楚。
 红队渗透
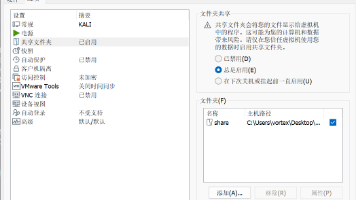
Kali Linux 配置 VirtualBox 或 VMware 共享文件夹
本文介绍了在Kali Linux中为VirtualBox和VMware虚拟机设置共享文件夹的方法。首先需要在主机设置共享文件夹并创建挂载点,然后测试手动挂载(VirtualBox使用mount -t vboxsf命令,VMware使用vmhgfs-fuse命令)。接着通过修改/etc/fstab文件实现开机自动挂载,并解释了关键参数含义。最后使用mount -a命令使配置立即生效,无需重启。文中还提供了调整文件夹所有者权限的说明。
 杂记
Node.js依赖管理与install及run命令详解
本文介绍了Node.js开发中的依赖管理及脚本执行机制。首先解析了Node.js依赖的类型(生产/开发/可选/同伴/捆绑依赖)及其管理重要性,随后详细讲解了npm install命令的各类用法,包括基础安装、开发依赖、全局安装及生产环境优化等。最后阐述了npm run命令如何通过package.json中的scripts字段执行开发任务,强调其对项目构建和测试流程的关键作用。这些工具链共同构成了Node.js项目高效开发的基础。
LessPass密码管理器深度评测:一款不存储密码的“黑科技”工具
LessPass是一款革命性的开源密码管理器,采用"不存储密码"的设计理念。它通过PBKDF2算法,根据用户提供的主密码、网站地址和用户名等参数实时生成唯一密码。相同输入永远产生相同输出,实现跨设备无缝使用且无需同步。相比传统密码管理器,LessPass彻底消除了数据泄露风险,但操作稍显复杂。用户需要手动输入参数生成密码,适合注重隐私安全的技术爱好者。文章详细介绍了其工作原理、安装使用方法、优缺点分析以及融入数字生活的策略,认为LessPass在安全性和独立性上具有显著优势,是密码管理领
 安全研究
一次性密码(OTP)原理及应用
一次性密码(OTP)是一种仅在单次认证中有效的密码,每次使用后即失效,下次认证需生成新的密码。其核心设计理念是防止重放攻击(replay attack),即使攻击者截获了某个OTP,也无法在后续认证中使用。OTP通常与静态密码结合,构成多因素认证(MFA),显著提升系统安全性。
 红队渗透
用nohup & setsid绕过超时断连,稳定反弹Shell
在Web渗透测试中,利用RCE漏洞反弹Shell常因Web服务器超时限制(如PHP的max_execution_time)导致会话中断。本文提出通过Linux命令nohup(忽略挂断信号)、&(后台运行)和setsid(创建独立会话)组合解决该问题。具体实现包括命令构造、PHP环境适配及输出重定向以隐藏痕迹,并分析各方法的优缺点。
 红队渗透
绕过 C 标准库限制执行系统命令:系统调用、Shellcode 和裸机二进制
本文探讨了在禁用C标准库的受限环境(如CTF竞赛)下,如何在Linux x86-64系统中执行/bin/sh的两种方法。第一种通过手写C程序直接进行系统调用,使用内联汇编实现execve系统调用;第二种采用16字节的shellcode注入技术,利用栈可执行特性。文中详细解析了两种方法的实现原理、代码示例和编译参数,并讨论了常见问题(如/bin/sh缺失)的解决方案。这些技术适用于需要绕过标准库限制、直接与操作系统交互的特殊场景。
 Linux
3分钟彻底搞懂宝塔BT:目录结构+配置文件详解,新手也能秒变老司机!
宝塔面板使用指南摘要 宝塔面板是一款功能强大的Linux服务器管理工具,极大简化了服务器运维。本文从四个核心维度解析宝塔使用要点: 目录结构 核心目录为/www,其中/www/server/panel存储面板核心配置,/www/wwwroot存放网站文件,/www/backup保存各类备份。 配置文件 关键配置文件包括面板主配置config.json、Nginx配置nginx.conf、PHP配置php.ini等,修改后需重启相应服务。 后台登录 默认入口为http://IP:8888,可通过bt 14查看