 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 红队渗透
(最新)OSCP 官方考试指南-双语翻译精校版
(最新)OSCP 官方考试指南-双语翻译精校版
 安全研究
云技术基础知识(三):Docker与K8s
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 。
 杂记
HTTP状态码
表示客户端请求存在错误,无法被服务器处理。表示操作成功被接收、理解并处理。表示服务器在处理请求时发生错误。表示需要进一步操作以完成请求。表示接收到请求并继续处理。
 安全研究
挂了代理就真的安全了吗?(WEBRTC技术详解)
是一种开源技术,支持浏览器和移动设备之间的实时通信,无需额外插件即可实现音视频通话、P2P文件传输等功能。目前,WebRTC 功能被广泛集成在 Google Chrome、Firefox 和 Microsoft Edge 等主流浏览器中,是其内置的一部分。这种技术为现代互联网应用带来了便捷性,但也带来了一定的隐私风险。WebRTC 的核心功能依赖于服务器。STUN 服务器的作用是帮助设备在 NAT 和防火墙环境中识别其公网IP地址,从而实现点对点(P2P)通信。然而,这一过程可能导致用户真实IP的泄露。
 安全研究
Web漏洞之CSRF和SSRF
(Cross Site Request Forgery,跨站请求伪造)是一种通过利用用户身份认证信息,诱导用户执行非预期请求的攻击方式。
 红队渗透
Windows版的nc?PowerCat使用指南
PowerCat是一款完全基于 PowerShell 的网络工具,被称为 Powershell 版的 nc,专为渗透测试设计。
 红队渗透
从非交互式 Shell 到全交互式 tty:反弹 Shell 终端升级全攻略
在渗透测试中,初始获取的Shell往往是非交互式的,存在命令补全缺失、无法运行交互工具等限制。本文系统分析了三种Shell类型:非交互式(如Netcat反弹)、半交互式(通过Python或script模拟PTY)和全交互式(完全模拟终端)。重点介绍了从非交互式升级的方法:利用Python的pty.spawn()或script命令创建伪终端,再通过stty设置终端参数、调整环境变量(TERM/SHELL)实现功能强化。其核心原理是通过PTY(伪终端)模拟真实终端的数据流和控制信号传输,使Shell
 红队渗透
Web漏洞之XSS
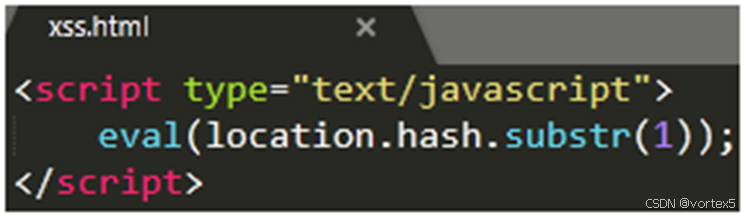
反射型跨站脚本(Reflected Cross-Site Scripting)是最常见的一种 XSS 攻击方式,属于”1-click“攻击。攻击者通过特定手法(如电子邮件)诱使用户访问包含恶意代码的 URL。当受害者点击这些专门设计的链接时,恶意代码会在其浏览器中执行。反射型 XSS 通常出现在网站的搜索栏、用户登录口等地方,常用于窃取客户端 Cookies 或进行钓鱼欺骗。
 红队渗透
告别繁琐文档!3步教你用 TLDR 快速掌握终端命令,小白的救星!
TLDR 是一款轻量、高效的命令行工具,尤其适合经常需要切换不同命令的开发者和运维人员。它不仅能帮您节省时间,还能提高工作效率。赶快安装并体验吧,让终端命令从此简单又快捷!🎉😊。
 安全研究
云技术基础知识(二):虚拟化与容器技术
虚拟化技术通过将物理资源抽象化,提升了资源的利用效率和管理灵活性,已经成为现代数据中心和云计算不可或缺的核心技术。根据具体需求,可以选择适合的虚拟化方法(如完全虚拟化或容器化)及工具(如Docker或Hypervisor),以充分发挥虚拟化的优势。容器化技术已经成为现代应用开发和部署的核心。无论是轻量化的Docker,还是强大的容器编排工具Kubernetes,它们都为开发者和运维人员提供了高度灵活、高效且可移植的解决方案。
 红队渗透
一文掌握反弹Shell的原理和用法
反弹 Shell 是指目标主机主动向攻击者的主机发起连接,然后攻击者利用这个连接与目标主机进行交互。与之相对的是绑定 Shell,它是在目标主机上开放一个监听端口,攻击者直接连接这个端口。
 红队渗透
打靶初始阶段:服务枚举
打靶初始阶段:服务枚举
 红队渗透
深入剖析Kerberos认证中的黄金票据与白银票据攻击
黄金票据和白银票据是Kerberos认证体系中常见的被攻击者滥用的两种手段。黄金票据更侧重于全域控制,而白银票据则专注于特定服务的攻击。强化域控和服务账户的安全,防止哈希值泄露。定期更新密码、最小化权限,并使用强认证机制。通过持续监控、日志分析等手段,识别和防止异常行为。通过将Kerberos认证的流程与私人电影院的购票过程做类比,我们可以更加直观地理解黄金票据和白银票据的攻击手段及其威胁。希望大家能通过这篇文章,对Kerberos认证体系中的潜在风险有更深入的认识。
 开发工具
BeautifulSoup 与 XPath 用法详解与对比
BeautifulSoup和XPath是学习python爬虫过程中常常用到的库,本文将详细介绍它们的功能、使用方法、优缺点以及实际应用中的区别和选择建议。
应急响应基础知识与系统加固指南
网络安全是一场没有终点的防守战,通过完善的应急响应流程和系统加固措施,企业可以显著降低遭受攻击的风险并提升自身的防御能力。未来,安全防护需要不断更新策略,保持警觉,才能在日益复杂的威胁环境中立于不败之地。
 安全研究
护网必会的七大经典 Windows 组件漏洞详解
在网络安全领域,尤其是护网行动中,掌握经典的Windows系统漏洞是至关重要的技能。这些漏洞因其高影响力和广泛的应用场景,成为攻击者和防御者共同关注的焦点。本文将围绕几个经典的Windows漏洞,包括MS08-067、MS17-010(EternalBlue)、CVE-2019-0708(BlueKeep)、PrintNightmare、Sigred、SeriousSam以及Zerologon等,从漏洞背景、工作原理、利用方式以及防御措施四个方面进行深入剖析。
 Windows
PowerShell基础(1)
面向对象:输出以对象形式存在,处理更高效;强大的扩展性:结合.NET库,适用于多种场景;卓越的兼容性:可与cmd、VBS、Linux命令兼容使用;管道符基于对象:简化了复杂的数据处理流程。无论是用于日常的脚本编写,还是复杂的系统管理与自动化,PowerShell都是不可或缺的利器。
 杂记
Alist挂载Onedrive并设置反向代理
我的域名是cloudfalre托管的,正常添加一条 A 记录,指向服务器 IP 地址。配置完成后,需要设置反向代理以通过域名访问。我这里用的是默认的api,没去azure上注册应用。然后在宝塔新建域名,添加反代即可。
 红队渗透
渗透利器:NC工具全方位使用指南
nc(Netcat)作为一个功能强大且高度灵活的网络工具,在渗透测试和网络安全领域具有广泛的应用。通过简洁高效的命令行操作,nc可以用于建立反向Shell、传输文件、端口扫描、以及通过隧道穿透内网等多种实战场景。因此,nc不仅仅是一个简单的工具,而是每个渗透测试人员必须熟练掌握的利器,它能在不同的安全测试场景中,提供高效且低风险的解决方案。掌握nc的使用技巧,能够极大地提升渗透测试过程中的灵活性与效率。
 红队渗透
红队规范:减少工具上传,善用系统自带程序
例如,当你通过漏洞成功获得一个低权限的Shell后,上传一款带有显著特征的工具,很可能立即被系统防护检测到,从而引发管理员的关注。例如,Windows系统中的批处理脚本和PowerShell脚本,由于属于系统默认资源,即便是高敏感度的杀毒软件,也通常不会将它们视为恶意工具。例如,利用漏洞完成初始渗透后,尽量通过目标主机自带工具继续进行内网横向移动,而非直接上传扫描工具进行无差别探测。未来的红队工作,将更多地依赖专业技术人员对目标系统的深入理解,以及对系统原生工具的巧妙运用。实现反向Shell,或者通过。
 开发工具
Python 开发必备的几个 VSCode 神级插件,效率翻倍还香到起飞!
通过这些插件的结合使用,VSCode 将成为一个功能强大且高效的 Python 开发环境。每个插件都有其独特的功能,可以根据你的开发需求选择安装和配置,帮助你提高编码效率,保持代码质量,最终提升整体开发体验。
 Linux
AWK 从入门到精通:丰富实战案例
AWK 支持定义函数来实现复杂的计算。i<=10;通过本文的案例,你已经学习了 AWK 的基础操作、高级技巧和实战应用。无论是简单的字段提取,还是复杂的数据处理,AWK 都能为你提供强大且灵活的解决方案。掌握这些技巧,你可以大大提升在处理文本数据、日志分析等任务中的效率。
现代AI编码助手与终端复用技术融合:从Claude Code到OpenCode的全景实践
AI编程助手与终端复用器融合实践 本文探讨了AI编程助手(如Claude Code和OpenCode)与终端复用技术(tmux/iTerm2等)的融合实践。通过终端复用器,开发者可以实现AI会话的并行执行、持久监控和自动化交互。文章系统梳理了三类核心工具(会话编排器、终端增强插件、监控与UI工具)的工作原理,并详细介绍了Claude Code生态(Maniple、claude-tmux)和OpenCode生态(@runecraft/spawn、opencode-pty等)的具体配置与使用方式。
 杂记
深度解析相对路径、绝对路径与URL映射策略、MVC架构
在现代 Web 开发中,URL路由和相对与绝对路径是开发中最常见的概念,本文将深入解析这两者的核心概念,帮助开发者了解它们之间的区别和应用场景。