 跳到内容
// TAG
#linux
268 篇 · 带着这个标签。
 Windows
设计哲学的分野:为什么Windows在系统工程层面领先Linux,却输在代码质量
回到最初的问题:Windows和Linux谁更先进?在底层内核架构和系统核心机制上,Windows NT的设计更先进、更精密、更工程化;但在上层API和代码质量上,Linux更简洁、更干净、包袱更少。这不是谁对谁错的问题,而是不同目标下的不同选择。微软选择了向后兼容和企业级特性,代价是技术债务;Linux社区选择了快速迭代和开放,代价是架构一致性。有意思的是,两个系统正在向中间靠拢:Windows在不断开放,推出了WSL、WinGet、PowerShell,吸收了很多Linux的优点;
 Linux
常用终端模拟器全面对比:Kitty、WezTerm、Ghostty 与 Konsole
2026年,终端模拟器因AI编程工具兴起迎来复兴。本文对比四款主流终端:Kitty以GPU加速与自研图形协议领先;WezTerm凭借跨平台一致性和内置多路复用成全能选手;Ghostty凭Zig语言实现极低延迟与轻量性能迅速崛起;Konsole则依托KDE生态深度集成稳守阵地。四者在渲染架构、图像协议、配置体系与快捷键设计上各具特色,反映出现代开发者对效率、兼容性与原生体验的多元追求。
从 IP 查询说起:那些值得收藏的命令行服务与工具
本文介绍了命令行中“curl即服务”的趣味与实用工具:从IP查询(如ipinfo.io、ifconfig.co)到天气(wttr.in)、编程速查(cheat.sh)、汇率(rate.sx)、文件分享(0x0.st)等,再到ASCII动画(ascii.live)、终端玩具(cowsay、cmatrix)及本地工具(nali、tldr)。这些零安装或轻量级服务让终端兼具效率与乐趣,拓展了命令行的边界。
Linux 运维经验手册:从系统初始化到规模化管理的实战指南
本文面向Linux运维、SRE与DevOps从业者,强调“先标准化、后自动化”的核心原则。从系统初始化入手,通过锁定版本、统一命名、时间同步、文件描述符限制等操作实现环境一致性;构建以流程、职责、评估为核心的运维体系,推动从“人治”向“法治”转型;基于Ansible实现无Agent自动化,注重安全性与可审计性;最后提出带外监控必要性,强调建立性能基线,实现真正可控的运维管理。
 Linux
byobu: tmux 的豪华壳
tmux 是引擎,byobu 是座舱。状态栏由 40 多个读/proc的小脚本 + 一条#()命令替换撑起来;配置由 janitor 按模板自动生成、F9 菜单点选即改;按键用一套 F 键覆盖了 tmux 的九成高频操作。理解了"壳脚本 → tmux 配置 → 状态脚本"这条加载链,你就既会用 byobu,也能随时掀开盖子回到原生 tmux。清场、F5重载配置、Shift-F12临时交还按键。
 Linux
fortunes / fortunes-zh:从一条命令行到词库底层
一份文本、一张偏移表、一个加权随机。数据文件决定"有什么",.dat决定"怎么快",百分比语法决定"怎么偏"。理解了这三层,fortune在你眼里就不再是黑盒——它甚至不如你自己写的 Python 复杂。下次想在终端里"撞见"一句诗,记得先。
ss 命令指南:网络排查神器
Linux ss 命令详解 ss (Socket Statistics) 是 Linux 下高效查看网络连接信息的工具,直接读取内核 socket 数据,比 netstat 更快更详细。 核心功能 支持 TCP/UDP/RAW/Unix 等 socket 类型筛选 提供连接状态、队列、性能参数等详细信息 可显示占用端口的进程信息 支持地址/端口/状态等多种过滤条件
 Linux
Yazi 终端文件管理器:安装、配置与使用
Yazi是一款基于Rust开发的现代化终端文件管理器,具有异步非阻塞架构、原生多媒体预览和轻量化内存占用等优势。相比传统Python开发的Ranger,Yazi在性能、内存管理和预览功能上表现更优,支持全平台运行。安装方式多样,包括deb/rpm包、一键脚本、静态二进制和Cargo编译。配置文件采用TOML+Lua分层设计,结构清晰,支持自定义快捷键和主题。核心功能包括三栏布局、Vim式操作、文件检索、任务进度显示等,适合处理大量文件的操作场景。依赖ffmpeg、poppler等工具实现丰富的预览功能,推荐
 红队渗透
Kali Xfce 配置 fcitx5 中文输入法全套方案(终端英文+目录英文无乱码)
本文介绍Kali Linux系统下用fcitx5替换ibus输入法的完整配置方案。内容包括:1)安装fcitx5全套组件并完全卸载ibus;2)配置系统中文语言环境;3)设置Xfce全局输入法环境变量;4)单独配置终端保持英文环境以避免乱码;5)将用户目录从中文转为英文命名;6)fcitx5可视化界面调优;7)配置开机自启。通过这套方案,可实现系统界面中文显示、全局中文输入、终端英文环境、用户目录英文命名的完美结合,解决渗透测试中常见的输入法兼容性问题。文末提供配置重载和异常处理建议,所有步骤可通过命令行脚
 Linux
Shell 位置参数传递:从入门到“怀疑人生“
Shell 位置参数详解与常见陷阱 本文系统介绍了Shell脚本中的位置参数机制,重点解析了特殊变量$*与$@的区别及常见使用误区。主要内容包括: 位置参数基础:$0-$9、$#等特殊变量的含义与用法 $*与$@的核心差异:不加引号时行为相同,加引号时$*合并为一个字符串,$@保持参数独立性 6个典型陷阱案例:单引号下的参数展开、管道中的参数传递、IFS对$*的影响、嵌套引号处理等 实用技巧:shift命令操作参数、printf替代echo处理参数边界等 关键结论:在大多数场景下应使用"$@"来确保参数传递
 Linux
Shell 命令执行知识体系全景解析
Shell 命令执行全流程解析 本文系统梳理 Shell 命令执行的核心机制,涵盖三大关键环节: 命令解析与查找 解析流程:历史扩展 → 大括号扩展 → 变量扩展 → 命令替换 → 路径扩展 → 引号移除 查找优先级:别名 > 关键字 > 函数 > 内建命令 > hash缓存 > PATH搜索 验证方法:type -a查看命令类型,command/builtin绕过优先级 命令类型与执行 内建命令直接执行(如cd),外部命令需fork+exec 命令替换推荐$(...),支持嵌套和引号保护 进程管理与重定向
 Linux
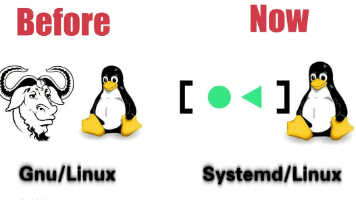
从 GNU/Linux 到 systemd/Linux:一场持续十五年的开源哲学之战
Linux社区围绕systemd的争议已持续十余年,这场争论远超出技术范畴,涉及Unix哲学、开源治理和生态控制等深层问题。systemd作为现代init系统,通过并行启动、统一日志和服务管理显著提升了Linux的启动速度与可靠性,但其不断扩张的功能范围(涵盖日志、网络、定时任务等)引发了违背Unix模块化原则的批评。
 Linux
为什么systemd-journald选择二进制而非文本格式?
Linux日志系统采用二进制与文本双轨制设计,背后是性能与兼容性的权衡。systemd-journald的二进制格式通过内存映射、索引构建和元数据富集,实现每秒数万条日志的高效写入与毫秒级检索,同时保障时序准确性和防篡改能力;而传统文本日志则保留人类可读性和工具兼容性。两者互补形成现代运维体系——二进制服务于机器高效处理,文本服务于人工直观排查,体现了Linux生态在技术创新与历史包袱间的平衡智慧。
 安全研究
Linux 系统日志记录体系:从内核到 SIEM 的完整架构
Linux日志系统是一个分层协作的生态系统,包含内核层、系统服务层、应用层、存储层和分析层五个层级。核心组件包括: Syslog协议:定义日志设施(kern,user,mail等)和优先级(emergency到debug)的标准分类方式。 systemd-journald:现代Linux默认的二进制日志收集器,提供结构化日志存储和丰富的元数据,通过journalctl命令查询。 rsyslog:传统日志处理器,负责日志分类、格式化和写入文本文件。 日志存储:包括journald的二进制日志和rsyslog
 安全研究
Alpine Linux SUID提权深度剖析:当bash遇到busybox
Alpine Linux独特的musl libc和busybox组合在SUID提权场景中表现出异常行为。研究发现,bash -p提权后虽然显示EUID=0,但外部命令仍受限制,这是由于busybox的多调用机制会主动降权。通过分析/proc文件系统发现bash进程实际拥有完整root权限,但busybox会在执行外部命令时重置FSUID。实验证明,利用bash内置命令或I/O重定向可绕过此限制,成功获取root文件访问权限。
 Linux
initramfs 技术全景解析:从启动机制到实战构建
Linux系统的initramfs(Initial RAM Filesystem)是解决内核启动时"先有鸡还是先有蛋"问题的关键机制。作为一个临时根文件系统,initramfs采用cpio格式(而非tar)打包,由内核内置解压器直接解压到内存文件系统(ramfs/tmpfs)中。它包含必要的驱动、工具和启动脚本(/init),在早期用户空间执行存储设备初始化、加密分区解密等操作,最终通过switch_root切换到真实根文件系统。
 安全研究
lsattr 与 chattr:Linux 文件属性的隐形守护者
Linux的chattr命令通过文件系统级属性提供比chmod更底层的控制,能够限制文件的修改、删除和重命名操作,即使root用户也无法绕过。关键属性包括不可变属性+i(禁止任何修改)和只追加属性+a(仅允许追加内容)。chattr常用于保护系统配置文件、日志文件以及防御恶意软件,但修改属性需root权限。通过lsattr可查看文件属性。典型应用场景包括锁定账户数据库、防止日志篡改和加固Web服务器文件。
 安全研究
chattr/lsattr 与扩展属性的区别:同一棵树上的不同分支
chattr +i 与扩展属性(xattr)是 Linux 文件系统中的两种元数据机制,但设计目的与实现方式截然不同。chattr 通过 inode 的 i_flags 位掩码控制内核行为(如不可变、只追加等),仅支持预定义的二进制开关;而扩展属性以键值对形式存储在独立区域,支持任意自定义元数据(如作者、ACL、SELinux 标签)。两者在权限检查时序、存储位置(inode 标志位 vs 独立数据块)和灵活性(固定数量 vs 无限扩展)上存在差异,但可协同使用。
 安全研究
Microsoft Coreutils:让Linux命令在Windows上原生运行
场景评价说明运行跨平台Shell脚本✅ 极佳只要脚本不依赖/dev/null、信号或权限命令,通常无需修改即可运行。交互式日常使用✅ 良好可以愉快地使用lsgrepfindcat。但需要适应PowerShell的转义规则。复杂管道与文本处理✅ 良好sortuniqsedawk风格的工具(如果未来添加)都能工作,注意CRLF问题。依赖进程控制的脚本🛑 不可用任何使用killnohupnice或依赖timeout的脚本都无法运行。需要完整Unix环境的开发⚠️ 建议WSL。
 安全研究
Linux 老油子的隐藏技能库:从效率工具到故障排查的艺术
真正的老油子技能,本质上是将系统知识转化为可操作的方法论信息收集:从/proc/sysdmesg直接读取内核状态进程追踪:用stracelsof深入到系统调用层数据流处理:用awksed、管道组合完成复杂的文本处理故障定位:通过日志、系统状态、进程行为缩小问题范围这份技能清单的核心价值不在于记忆每一个命令,而在于建立一套面对未知问题时的系统化解决框架遇到性能问题 → 依次检查 CPU(top)、内存(free)、磁盘(iostat)、网络(ss遇到权限问题 → 检查文件权限(ls -l。
 安全研究
Linux进程权限继承研究:从setuid()到exec()与system()的行为差异
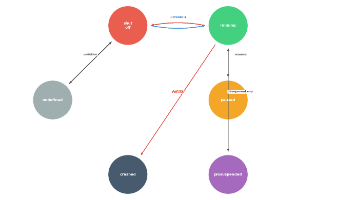
本文分析了Linux系统中SUID程序在不同状态下的权限管理机制。进程凭证包含真实用户ID(RUID)、有效用户ID(EUID)、保存的set-user-ID(SUID)和文件系统用户ID(FSUID)四个关键字段。执行SUID程序时,进程可能处于三种状态:状态A(初始SUID状态)、状态B(主动降权)或状态C(固化为root)。文章通过流程图详细展示了这三种状态在fork()、exec()、system()等系统调用中的不同行为,重点阐述了setuid()的语义规则及其对进程权限的影响。
 安全研究
Linux 权限切换工具:setpriv 与 newgrp
本文深入解析Linux系统中两个关键权限管理工具:setpriv和newgrp。setpriv提供精细化进程权限控制,支持精确设置UID/GID、能力集和安全特性(如no_new_privs),适用于服务降权、沙盒执行等场景,强调最小权限原则。newgrp则用于临时切换用户组身份,通过创建新shell实现组切换,支持组密码验证机制。两者分别代表"精细化权限控制"和"会话级组切换"的技术路线,为系统管理员提供了灵活的权限管理方案。文章通过流程图和实例详细说明了它们的工作原理、使用方法和最佳实践。
 安全研究
Alpine Linux 运行架构解析:从内核到容器的精简之道
为了小:选择musl libc舍弃 glibc 的体积;选择BusyBox舍弃 GNU 工具集的全功能。为了快:启动流程极简,无 diskless 模式直接利用内存运行,OpenRC 脚本并行启动。为了稳:简单的架构意味着更少的 Bug 和攻击面,所有二进制编译为 PIE(位置无关可执行文件)并开启栈保护。Alpine 通过对基础组件的重新选型与整合,证明了在 Linux 世界,“精简”不仅可以做到“极致的小”,还能同时兼顾“极致的安全”与“高效的运行”。
 安全研究
Witr:系统进程溯源与行为分析工具
Witr是一款开源进程诊断工具,专注于解决“为什么这个进程在运行”的核心问题。与传统的ps、lsof等工具不同,Witr通过递归追溯进程的父子关系链和启动上下文,构建完整的“进程族谱”,揭示进程的起源和依赖关系。它支持跨平台适配,包括Linux、macOS、Windows和FreeBSD,适用于端口占用排查、安全审计和系统优化等场景。Witr填补了传统工具仅提供状态快照的不足,从“可见性”升级到“可解释性”,帮助用户快速定位根本原因。
 Linux
深入探讨 Linux/Unix 传统设计哲学
本文系统阐述了Linux/Unix操作系统的核心设计哲学,重点剖析了"一切皆文件"和"组合小工具"两大核心理念。"一切皆文件"将硬件设备、进程信息、网络连接等系统资源统一抽象为文件接口,通过标准系统调用实现统一访问,极大降低了学习成本并提升了工具复用性。"组合小工具"原则倡导单一职责,通过管道机制将功能专一的小工具灵活组合,形成强大的数据处理能力。这两种哲学共同构建了Unix/Linux系统的简洁性、一致性和可扩展性,使其在50余年的技术演进中持续保持生命力。
 Linux
Linux 设计哲学:通过调用名区分行为的艺术
Linux 系统中“通过调用名区分行为”的设计传统,是 UNIX 哲学在工程实践中的智慧结晶。经济性原则:用最少的代码实现最多的功能复用原则:共享代码基础,统一维护兼容性原则:保持传统命令名称,对用户透明从 BusyBox 的极致节省空间,到 systemd 的工具链整合,再到现代云原生工具的子命令模式,这种思想不断演化。理解这个设计模式,不仅能帮助你更好地使用 Linux 工具,也能在你的编程实践中做出更明智的架构决策。下次当你发现ls和cp。
 Linux
Linux 命令工具箱:util-linux 与 GNU Coreutils
当你打开终端,输入 `ls` 查看文件、用 `cd` 切换目录、用 `mount` 挂载磁盘时,是否想过这些命令从何而来?在 Linux 生态中,这些基础命令主要来自两个核心工具集:**GNU Coreutils** 和 **util-linux**。
 安全研究
Linux 组管理命令工具链
本文系统介绍了 Linux 中与组管理相关的各类命令。主要内容包括: 组查询类命令: groups:快速查看用户所属组 id:获取详细的用户身份信息 getent:支持查询网络用户数据库 /etc/group:直接查看系统组文件 组管理命令: groupadd:创建新组 groupmod:修改组属性 groupdel:删除组 组成员管理: usermod:添加用户到组 gpasswd:管理组成员和组密码 newgrp:临时切换主组 文件权限命令: chgrp:更改文件属组 chown:更改文件所有者和属组
 Linux
解决 Alpine Linux 虚拟机从 VirtualBox 迁移到 VMware 的内核崩溃问题
Alpine Linux OVA镜像在VMware启动时出现内核崩溃,原因是新内核将AMD内存纠错驱动amd64_edac编译进initramfs,导致虚拟环境访问无效内存地址。解决方案包括将驱动加入黑名单并重建initramfs。若系统无法启动,需通过Live CD挂载系统分区操作。关键命令:echo "blacklist amd64_edac" >> /etc/modprobe.d/blacklist.conf及mkinitfs。
 Linux
Linux systemd-journald 日志管理:journalctl 完全指南
Systemd-journald 是 Linux 系统中新的日志管理服务,它采用二进制格式集中存储日志,提供高效查询和丰富元数据。本文详细介绍了 journald 的核心特性、配置文件(/etc/systemd/journald.conf)以及日志工具 journalctl 的使用方法,包括基础查看、时间/服务/优先级过滤、输出格式控制等。此外还讲解了日志维护技巧(清理、持久化、轮转)和高级应用场景,如故障排查、脚本集成等。
 安全研究
Linux日志轮转管理:logrotate 完全指南
Linux日志轮转工具logrotate核心解析 日志轮转是Linux系统维护的关键环节,logrotate作为标准工具通过定时任务自动管理日志文件。文章深入剖析其双层架构(文本日志与二进制日志分离)、两种轮转机制(create方案保证数据完整性和copytruncate方案兼容性优先)及详细工作流程。配置体系采用主配置文件定义全局参数,子目录实现服务专属规则,支持按时间/大小触发轮转,并提供压缩、权限控制等丰富功能。
 安全研究
Linux本地邮件管理指南:从mail命令到Postfix邮件服务器
本文将详细介绍如何在Linux系统中搭建纯本地邮件环境,包括安装Postfix和mailutils组件、配置本地邮件系统、使用mail命令进行邮件管理,以及实现邮件路由转发功能。文章首先概述了Linux邮件系统的核心组件(MTA/MDA/MUA/Mailbox)及其协作关系,然后分步骤指导完成Postfix的安装与本地化配置,重点讲解了纯本地环境下的安全设置。随后详细解析mail命令的用法,涵盖邮件的发送、接收、删除等操作,并介绍了通过aliases和.forward文件实现邮件路由的技巧。
 Linux
systemctl 服务管理完全指南
本文系统梳理了 systemd 和 systemctl 的核心概念与使用方法。主要内容包括:1)从 SysVinit 到 systemd 的演进历程,重点介绍 systemd 的并行启动机制和单元(Unit)抽象;2)systemctl 基础命令体系,包括服务生命周期管理、状态转换模型及常用操作指令;3)Unit 配置文件的详细解析,涵盖服务单元文件结构、不同类型服务的启动机制(simple/exec/forking等)以及关键参数说明。
 安全研究
Polkit 深度解析:架构、执行原理与规则体系
Polkit 是 Linux 系统的细粒度权限控制框架,介于全权 root 访问和独立 SUID 方案之间。其核心架构包含:1)polkitd 守护进程作为决策引擎,以 root 权限运行并处理授权请求;2)XML 格式的 .policy 文件定义系统特权操作及默认权限;3)JavaScript 编写的 .rules 文件实现动态权限规则,支持管理员自定义策略。
 红队渗透
Linux 默认 SUID 可执行文件详解
Linux系统中的SUID权限机制允许程序以文件所有者身份运行,常用于系统关键功能(如passwd、sudo等)。本文详细解析了11个默认SUID文件的功能与安全机制,包括mount、passwd、sudo等,分析了其工作流程和安全防护措施。同时从渗透测试角度,探讨了SUID程序可能存在的提权风险,如配置不当、环境变量劫持、缓冲区溢出等,并提供了安全审计脚本和GTFOBins利用方法。文章强调了对第三方SUID程序和可写SUID文件的特别关注,揭示了这一权限机制在便利性与安全性之间的平衡。
 红队渗透
Kali Linux 安装与使用 GitHub CLI (gh)教程
本文介绍了在Kali Linux系统上安装和使用GitHub CLI(gh)的完整流程。主要内容包括:1)根据系统架构手动下载安装gh客户端;2)通过gh auth login命令进行GitHub账号认证,推荐使用SSH协议和Personal Access Token方式;3)常用命令行技巧,如仓库克隆(gh repo clone)、创建私有仓库(gh repo create)、查看仓库信息(gh repo view)以及管理Issue和PR等。
 安全研究
Linux PAM 配置详解:从原理到实战,彻底阻断非授权提权
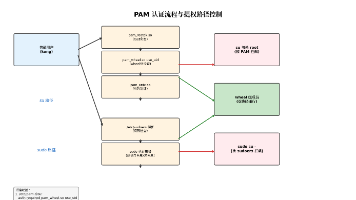
Linux系统权限管理存在两条独立路径:su路径和sudo路径。常见教程仅通过pam_wheel.so限制su路径,却忽略了sudo su -的提权漏洞。PAM模块通过四类管理标记实现分层认证,其中pam_wheel.so可限制只有wheel组成员能使用su。要完全防护,需同时配置/etc/sudoers禁止su和bash命令。建议采用白名单策略精确授权,并通过流程图展示双重防护机制。验证时需测试非wheel用户能否通过两种路径提权。
 Linux
virsh 使用指南:KVM 虚拟化管理的命令行艺术
virsh是libvirt项目提供的命令行工具,用于管理KVM/QEMU虚拟化环境。它将复杂的虚拟化操作简化为命令行指令,支持直接模式和交互模式两种使用方式。使用前需确保宿主机已启用硬件虚拟化并安装相关组件。virsh提供100+子命令,涵盖虚拟机生命周期管理、监控、网络配置等12大类功能。核心功能包括启动/关闭虚拟机、暂停/恢复运行、动态调整资源等。通过XML配置文件或virt-install工具可创建虚拟机,支持热添加CPU/内存等资源。virsh作为虚拟化管理的关键工具,极大提升了运维效率。
 安全研究
进程管理器大横评:从 PM2 到 Systemd 的选型与实战
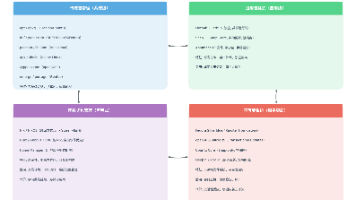
进程管理器是服务器运维中确保应用持续稳定运行的核心组件,主要解决进程崩溃、服务器重启时的自动恢复问题。主流工具包括: PM2:Node.js生态标杆,支持集群模式、零停机部署和资源监控,但资源占用较高。 systemd:Linux原生方案,深度集成系统功能,提供资源隔离和安全加固,适合生产环境。 Supervisor:跨语言通用工具,配置简单,适合多语言混合环境,但功能相对基础。 Forever:Node.js早期工具,极简设计,适合简单场景。
 Linux
现代 Linux 包管理全景:从 apt 到 Nix,四大派系与四大范式
本文全面介绍了现代Linux包管理的四大新兴范式:通用包格式(Flatpak、Snap、AppImage)和函数式包管理(Nix、Guix)。通用包格式解决了发行版碎片化问题,其中Flatpak适合桌面应用,Snap适用于服务器和桌面,AppImage则主打便携性。函数式包管理采用声明式配置,Nix通过唯一哈希路径实现完全可复现和原子更新,Guix则强调软件自由。文章对比了各技术的核心机制、优缺点及适用场景,为开发者提供了Linux软件分发和系统管理的新思路。
 Linux
Shellinabox 使用指南:基于 Web 的终端模拟器
Shellinabox是一款基于Web的开源终端模拟器,可通过浏览器直接访问远程服务器终端。核心特性包括零客户端依赖、SSL/TLS加密、防火墙友好等。支持多系统安装(Debian/Ubuntu/RHEL/CentOS),提供源码编译选项。配置文件位于/etc/default/shellinabox或/etc/sysconfig/shellinaboxd,可自定义端口、SSL证书等参数。命令行参数支持后台运行、调试模式、静态文件服务等功能,适合需要Web终端访问的场景。
 Linux
CentOS 系包管理器完全指南:从 dnf 到 rpm
CentOS/RHEL 系的包管理器设计遵循**"稳定优先、企业就绪"的哲学:DNF 的提供了其他发行版难以企及的事务回滚能力**,Module Stream 解决了企业环境中多版本共存的难题,而 RPM 的verify机制确保了文件完整性审计。掌握dnf的日常操作、rpm的底层查询和history的事务回滚,是管理企业级 RHEL/CentOS 系统的核心能力。
 安全研究
apk 包管理器完全指南:Alpine Linux 的轻量级利器
apk 的设计哲学是“简单即安全”:通过 world 文件实现透明状态管理,通过简单的依赖解析保证可预测性,通过 musl/BusyBox 保持系统小巧。它牺牲了 APT 的部分高级功能(复杂依赖解决、多版本共存、庞大软件生态),换来了极致的轻量和速度。在容器化时代,apk 的这些"牺牲"恰恰成为了优势。掌握--virtual虚拟包、--no-cache模式和 world 文件管理,是高效使用 Alpine Linux 的关键。
 安全研究
安装配置 Zsh + grml:轻量高效的 Shell 体验
grml是基于Debian的Live CD发行版,专为系统管理员设计,其轻量高效的grml-zshrc配置被Arch Linux采用。相比oh-my-zsh,grml-zshrc更轻量安全,适合服务器环境。安装只需下载配置文件替换.zshrc即可,无需完整安装grml系统。该方案在运维工作中能提供比bash更好的命令补全和纠错功能,同时保持系统简洁可靠。
 红队渗透
dirsearch 命令行选项详解:基于官方教程
dirsearch 是一款高效的 Web 路径扫描工具,支持多种目标输入方式(URL、文件、CIDR、Nmap 报告等),提供灵活的字典配置选项(扩展名处理、大小写转换、前后缀添加)。该工具支持递归扫描、状态码过滤、响应内容排除等高级功能,并可通过会话保存实现断点续扫。安装方式包括 Git 克隆和 PyPI 安装,同时提供各平台的独立二进制版本。核心参数包括线程控制、异步模式、递归深度设置以及智能过滤机制,适用于各类 Web 目录爆破场景。
 红队渗透
powerview.py 项目介绍与使用
PowerView.py 是 PowerView.ps1 的跨平台 Python 重构版本,完整保留原生命令语法,支持 LDAP/GC/ADWS 等多种协议,提供持久化会话、内联过滤等优化,新增 AI 对接、Web 管理等扩展功能。其交互式 Shell 兼容 PowerShell 动名词风格,通过 -Where 等参数简化管道操作,支持 Windows/Linux/macOS 环境,显著提升域渗透效率。
 安全研究
【干货】IDA Pro 动态调试与静态分析常用快捷键
本文总结了IDA Pro逆向分析中的核心快捷键操作,分为动态调试、静态分析、反编译、高级调试和窗口管理五大部分。动态调试部分详细介绍了断点控制、执行控制和寄存器监控的快捷键;静态分析部分涵盖地址跳转、代码转换和符号管理;反编译部分重点说明F5反编译和视图切换操作;高级调试部分提供机器码修改和架构识别技巧;窗口管理部分列出常用视图切换快捷键。文章最后给出一个完整的动态调试流程示例,帮助用户快速掌握IDA Pro的高效分析方法。建议作为速查表在实际项目中反复练习,以提升逆向工程效率。
 Linux
XFCE 桌面环境组件详解:从面板到剪贴板管理
XFCE桌面环境:轻量高效的剪贴板管理方案 XFCE是一个基于GTK的轻量级桌面环境,以低资源占用和高度可定制性著称。其核心组件xfce4-panel采用模块化设计,支持丰富的插件生态,其中xfce4-clipman是专为剪贴板历史管理设计的官方插件。 剪贴板管理功能通过以下组件协同工作: xfce4-keyboard-settings配置快捷键(如Win+V唤起历史菜单) xfce4-clipman守护进程负责记录和管理剪贴板历史 XFConf配置系统存储所有设置 clipman提供三项核心功能: 行为设
 红队渗透
Kali Linux 磁盘扩容后内部分配完整教程
本文详细介绍了在VMware虚拟机中扩展Kali Linux系统磁盘容量的完整流程。首先需要在VMware中扩容虚拟磁盘,然后通过growpart工具扩展物理分区,接着使用pvresize扩展LVM物理卷,再用lvextend扩展逻辑卷,最后根据文件系统类型选择resize2fs或xfs_growfs扩展文件系统。文章提供了完整的命令速查表、常见问题解决方法以及LVM扩容流程图,强调操作前必须备份数据,并逐步验证每个步骤的执行结果。整个过程需要依次完成分区扩展、PV扩展、LV扩展和文件系统扩展四个关键步骤。
 红队渗透
HackMyVm靶机Artig复盘
渗透测试报告摘要 本次渗透测试从端口扫描开始,发现FTP匿名访问可读取管理员留言。利用WordPress插件LFI漏洞获取Redis密码,通过密码复用成功登录FTP用户mario。在FTP中找到数据库备份文件,提取密码后SSH登录max账户。通过sudo权限切换至www-data,最终利用/opt/backup.sh脚本中的tar通配符注入漏洞,创建特殊文件触发root权限反弹shell,完成权限提升。整个过程展示了从信息收集到权限提升的完整攻击链,突出系统配置不当和密码复用带来的安全风险。
 安全研究
守护开源世界的猎犬:ClamAV 软件包介绍
ClamAV 的核心价值不在于它能百分之百拦截所有新型病毒(没有任何杀软能做到),而在于它的可观测性。在一个闭源杀软误报时,你只能提交申诉并等待。而在 ClamAV 误报时,你可以用sigtool解压数据库,精准找到那条导致误报的规则,并针对性地绕过或反馈。这种“掌握权”对于追求极致可控的 Linux 运维环境来说,是无价的。
 安全研究
详解ACF:Alpine Linux轻量Web配置框架
ACF是Alpine Linux专用的轻量级Web配置工具,采用MVC架构设计,通过图形化界面简化系统管理。其核心优势在于轻量高效,默认搭配mini_httpd服务器运行,资源占用极低,适合嵌入式设备等场景。ACF提供用户管理、服务配置等核心功能,支持HTTPS访问和角色权限控制。安装仅需执行setup-acf命令即可完成部署,用户密码通过acfpasswd命令独立管理。相比Webmin等工具,ACF更轻量、原生适配Alpine,是提升系统管理效率的理想解决方案。
 Linux
Arch 系包管理器完全指南:从 pacman 到 AUR
Arch Linux 的包管理器 pacman 采用极简高效的滚动更新机制,核心是 libalpm C 语言库。pacman 命令以单字母标志组合为特色,主要操作包括 -S(同步/安装)、-R(删除)、-Q(查询)。关键命令 pacman -Syu 实现系统滚动更新,强制全系统升级以确保依赖一致性。AUR(Arch User Repository)通过 PKGBUILD 脚本提供社区软件包,常用助手工具如 yay 和 paru 简化 AUR 包管理流程。
 安全研究
Linux 内核保护机制 fs.protected_symlinks 探究
Linux内核参数fs.protected_symlinks是一项安全功能,旨在防止符号链接劫持攻击。当满足三个条件时会触发拦截:全局开关开启、符号链接位于可写且带粘滞位的目录(如/tmp)、链接创建者与访问进程或目标文件所有者不一致。该机制对文件链接有效,但通过目录链接跳转可能被绕过。文章通过Web服务器404错误案例和目录链接绕过技巧,揭示了该安全机制的局限性,强调理解其触发逻辑对系统安全的重要性。(149字)
vmware虚拟机设置启动时进入live cd
修改虚拟机配置进入BIOS的方法 关闭虚拟机后,编辑.vmx配置文件,添加bios.forceSetupOnce = "TRUE"命令 启动虚拟机时将自动进入BIOS界面 在BIOS中将CD-ROM Drive设为第一启动项 按F10保存设置后即可正常启动 注:该设置仅单次有效,重启后自动恢复
 红队渗透
文件上传漏洞绕过技术总结(含实操指南与防御方案)
文件上传功能是Web安全的重要风险点,攻击者通过构造恶意文件绕过校验机制,上传WebShell等恶意程序,可能导致服务器沦陷。本文详细解析文件上传漏洞的绕过技术,重点介绍前端校验和MIME头检测的绕过方法。前端校验可通过禁用JavaScript、篡改校验函数或Burp Suite修改响应包绕过;MIME头检测则通过篡改Content-Type字段或伪装文件头实现。这些方法适用于低安全要求的系统,但若服务器存在多层校验(如文件内容检测),则需结合其他技术。
 Linux
iSCSI 存储挂载指南:服务端 & 客户端配置
本文详细介绍了iSCSI存储的配置与连接方法。服务端通过targetcli工具创建fileio存储对象(示例使用150MiB镜像文件),配置iSCSI目标并设置监听地址。客户端使用iscsiadm工具发现目标并建立连接,最后格式化并挂载磁盘。文章还提供了开机自动连接和挂载的配置方法,以及断开连接的操作步骤。整个过程涵盖了从服务端部署到客户端连接的全流程,适用于不同Linux发行版系统。
 安全研究
umask 机制解析:目录与文件权限的隐秘规则
Linux文件权限与umask机制解析 摘要:本文深入剖析Linux系统中umask机制的工作原理及其对文件权限的影响。umask作为用户文件创建掩码,通过按位运算从基础权限中屏蔽特定权限位(基础权限:文件666,目录777)。文章详细讲解了权限计算原理,澄清了"权限减法"的常见误解,并指出文件默认不包含执行权限的安全设计。同时提供umask查看、设置方法及常见配置场景,强调按位掩码(而非算术减法)才是正确的计算方式。通过权限对比表和配置建议,帮助用户合理控制新建文件的默认权限,平衡便利性与安全性。文中包含
 Linux
APT 包管理器完全指南:从入门到精通
APT 的设计哲学是分层解耦dpkg负责原子性的包操作,apt负责依赖解析和仓库交互,aptitude处理复杂冲突,而apt-mark/ Pinning 提供细粒度控制。日常使用中,优先使用apt(更友好的输出),脚本中使用 apt-get(稳定的接口承诺),遇到棘手的依赖冲突时求助 aptitude,底层调试和本地.deb操作则离不开 dpkg。掌握这套工具链,你就拥有了 Debian/Ubuntu 生态中最强大的软件管理能力。
 Linux
详解Linux磁盘相关命令:从基础查看到底层运维
本文介绍了Linux系统中常用的磁盘管理命令,包括基础信息查看、分区管理和挂载卸载操作。lsblk、fdisk、gdisk用于查看磁盘和分区信息,df和du分别用于监控文件系统空间使用和目录大小。mount和umount命令实现设备挂载与卸载,/etc/fstab文件配置开机自动挂载。掌握这些命令是Linux系统管理的基础技能,可有效进行磁盘空间监控、故障排查和日常维护。
 红队渗透
Linux 终端复用工作流配置实录:Alacritty + Zellij + Catppuccin 踩坑全记录
本文介绍了在Kali Linux下配置Alacritty终端和Zellij复用器的优化工作流,重点解决启动速度、视觉舒适度和剪贴板同步三大痛点。配置过程涉及字体安装(推荐MesloLGS NF)、Zellij主题设置(内置catppuccin主题)和Alacritty的TOML格式配置迁移(0.13+版本)。文中特别标注了多个常见坑点:版本兼容性问题、字体渲染异常、剪贴板同步失效、配置文件路径错误等,并提供了具体解决方案。最终配置实现了终端美化、高效复用和稳定的复制粘贴功能,适合长期在终端工作的用户参考。
 Linux
现代终端复用工具:类型、原理与应用
终端复用器:提升开发效率的会话管理工具 终端复用器(如Tmux、Screen、Zellij)通过分离终端会话与物理连接,解决了传统SSH模型的关键痛点:网络中断导致任务终止、多任务管理不便和工作状态无法恢复。它们采用守护进程架构,使会话在后台持续运行,用户可随时重新连接恢复工作状态。主流工具对比显示,Tmux功能最丰富但学习曲线陡峭,Zellij作为新生代工具提供了更友好的交互体验。
 Windows
虚拟机工具选择指北
摘要: 虚拟机工具的选择需根据宿主机系统、客户机系统和使用需求(如性能、架构兼容性等)综合考量。基础场景中,类Unix客户机推荐VirtualBox,Windows/macOS客户机适合VMware,Windows宿主机有显卡需求则首选Hyper-V。进阶场景下,Linux宿主机推荐KVM/PVE,FreeBSD宿主机选择bhyve,跨架构需求使用QEMU,企业级部署适用ESXi。需注意区分虚拟机与容器技术(如LXC、Docker),前者模拟完整硬件环境运行独立系统,后者共享宿主机内核,轻量化但仅适用于应用
 红队渗透
实战必备:端口转发工具Gost完整使用指南
Gost是一款开源、免费、无功能限制的命令行端口转发与代理工具,其设计目标是提供简单、高效的网络隧道解决方案,支持多种协议转发、加密传输、多跳代理链等功能,广泛应用于内网穿透、绕过网络限制、渗透测试等场景。跨平台兼容:支持Windows、Linux、macOS、FreeBSD等所有主流操作系统,同时提供32位、64位二进制文件,无需依赖复杂运行环境,直接部署即可使用。
 Linux
解密UUOC:Shell编程中“无用的cat使用”详解
UUOC看似是一个微不足道的小问题,却折射出Shell编程的核心思维——“简洁、高效、无冗余”。Linux/Unix系统的设计理念之一,就是让每个命令只专注于完成一件事,并且做到极致;而UUOC的本质,就是违背了这一理念,用多余的命令叠加实现本可更简洁的功能。对于Shell新手而言,识别和规避UUOC,不仅能提升命令执行效率,更能帮助你深入理解每个命令的设计逻辑,培养良好的编程习惯;对于资深开发者而言,规避UUOC是编写高质量Shell脚本的基本要求,也是对代码可读性、可维护性的负责。
 Linux
Linux Shell 进程相关内置环境变量 核心用法与实战
本文介绍了Linux中与进程相关的内置环境变量及其应用场景。主要包括通用变量($!、$$、$?、$PPID、$0)和Bash专属扩展变量($BASHPID、$PWD、$OLDPWD、$SHLVL)。这些变量可用于快速获取进程信息,如PID、退出状态码、工作目录等,简化进程管理流程。文章还提供了实战案例,展示如何组合使用这些变量实现进程监控、自动重试等功能,帮助提升运维效率。掌握这些变量能避免手动过滤ps输出,更高效地管理Linux进程。
 安全研究
Shellshock(破壳漏洞)成因、利用及复现
Shellshock漏洞的核心是Bash环境变量解析的逻辑缺陷,其利用的关键场景是Web服务器的/cgi-bin/目录下的Shell脚本(.sh、.cgi后缀),而.py、.php等脚本无此风险。完整利用流程为“爆破目标脚本→检测漏洞存在→注入命令利用”,复现过程中需注意目标机环境搭建的细节(如脚本可执行权限、Apache服务正常运行),以及攻击机与目标机的网络互通。
 安全研究
Alpine Linux syslinux 启动加固(密码保护)
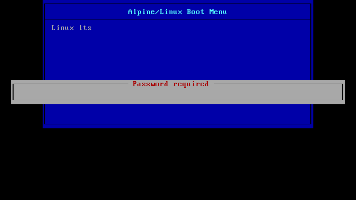
本文介绍了在Alpine Linux中为syslinux启动引导程序设置密码保护的方法,防止攻击者通过修改启动参数获取系统权限。主要内容包括:1)安装whois工具并使用mkpasswd生成SHA-512密码Hash;2)修改/etc/update-extlinux.conf配置文件添加密码保护参数;3)通过update-extlinux命令同步配置;4)验证配置效果,确保正常启动不受影响,同时阻止未经授权的启动参数修改。该方案有效提升了系统启动安全性,防止通过单用户模式提权攻击。
 Linux
磁盘空间清理 dd+rm 方案原理分析
摘要:通过在导出.ova虚拟镜像前执行dd if=/dev/zero of=/empty bs=1M; rm /empty命令,可显著压缩镜像体积。该操作先用0填充磁盘空闲扇区覆盖原有随机数据,再删除临时文件,使空闲区域变为连续0块。由于压缩算法对连续0字节的压缩率极高(接近100%),而对随机数据压缩率很低,此方法能大幅优化最终镜像大小。本质是通过将无意义的随机空闲扇区转化为可高效压缩的0扇区,实现"以空间换效率"的优化效果。(148字)
 安全研究
Linux 终端代理方案:从环境变量到 Proxychains 动态注入
本文对比了Shell中两种代理配置方式:export环境变量和proxychains代理链。export通过设置http_proxy、https_proxy和all_proxy分别代理不同协议流量,依赖程序主动支持;而proxychains通过Hook系统调用强制代理所有程序流量。两者原理不同,同时使用会导致代理冲突。建议根据场景二选一:常用工具优先使用export,特殊程序或需要强制代理时选用proxychains。
 Linux
如何快速删除 Linux 中的海量小文件:告别rm命令的缓慢困境
在 Linux 系统中,删除数百万小文件时,传统 rm -rf 因频繁系统调用而效率低下。本文介绍四种高效删除方案:1)目录替换法(最快,需重建目录);2)rsync 同步(批量更新索引);3)Perl 直接调用系统接口;4)find -delete(选择性删除)。方案选择取决于场景需求,目录替换法速度最快,rsync 适合复杂目录,Perl 适用于脚本,而 find 则可针对性删除特定文件。
 Linux
Linux 登录审计命令:last、lastb、lastlog 详解
Linux系统提供了last、lastb和lastlog三个命令用于用户登录审计: last命令显示成功登录记录,包括登录/登出时间、持续时长和来源IP,数据来自/var/log/wtmp文件,用于用户活动审计。 lastb命令专门记录失败的登录尝试,数据存储在/var/log/btmp中,是检测暴力破解攻击的重要工具,可分析可疑IP和账户。 lastlog显示每个用户的最近一次登录信息,数据来自/var/log/lastlog,能快速识别未活跃账户和僵尸账户。
 安全研究
AppArmor 受限 Shell 环境绕过技术分析:利用动态链接器路径差异实现 Profile 逃逸
本文探讨了AppArmor安全策略在受限shell环境中的绕过方法。通过分析Publisher靶机的AppArmor profile配置,发现当常规可执行路径(如/bin/、/usr/bin/)被设置为权限继承模式时,可利用动态链接器路径(如/lib/)的规则差异实现逃逸。具体方法是通过动态链接器直接加载目标shell,由于该路径未被强制继承约束,新进程将获得宽松权限。文章详细解析了绕过原理,指出成功条件包括:常规路径被继承限制、动态链接器路径未被同等约束、目标程序为动态链接。最后提出了加固建议,强调必须对
 红队渗透
使用 argcomplete 为 impacket/netexec 等工具添加命令行自动补全
本文介绍了如何为渗透测试工具(如Impacket和NetExec)实现Shell参数自动补全功能,重点解析了argcomplete的原理与配置方法。 核心内容: 配置方案 NetExec通过argcomplete全局激活实现零配置补全 Impacket需手动修改62个工具脚本,插入补全代码并注册Shell函数 实现原理 argcomplete通过运行时解析argparse定义生成补全候选 采用环境变量协议和文件描述符8进行进程间通信 支持显式注册(精准)和全局激活(兜底)两种模式
 安全研究
Linux 处理以 Null 字节分隔内容的文件
Linux 处理 Null 分隔内容的实用技巧 Linux 中某些文件(如 /proc/*/environ、/proc/*/cmdline)使用 null 字节(\0)分隔内容,常规工具无法正确处理。本文介绍实用处理方法: 基本查看方法: tr '\0' '\n' < 文件:将 null 替换为换行 xargs -0 -n1 < 文件:专为 null 分隔设计 strings 文件:提取可打印字符串 进阶技巧: 结合 sort、grep 进行排序和搜索 使用 xargs -0 安全处理带空格的文
 Linux
Linux命令的构成:参数分类与用法解析
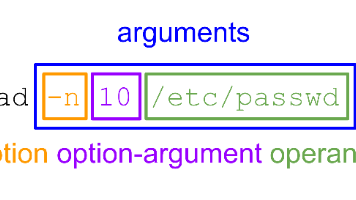
本文系统剖析了Linux命令的构成要素,重点解析命令的三大组成部分:命令名称、选项和操作数。详细介绍了短选项(-a)、长选项(--help)和BSD风格选项的区别与用法,并阐明选项参数与操作数的本质差异。通过典型命令如tar、grep等的拆解示例,展示了如何正确识别命令中的各类参数。文章还提供了常见命令的参数分类速查表,帮助读者快速掌握Linux命令的语法规则和参数组织方式,为高效使用命令行界面奠定基础。
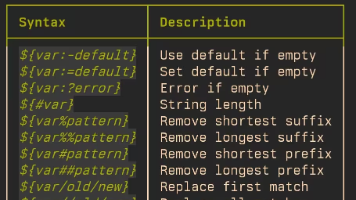 Linux
Bash 替换机制(三):变量替换
本文深入探讨了Bash脚本中的变量替换机制,系统性地分析了其语法分类、工作原理及实战应用。文章首先将变量替换分为基础变量替换、条件变量替换和字符串处理变量替换三大类,详细阐述了每类语法的特点和使用场景。通过大量实例演示了变量长度计算、字符串截取、前缀/后缀删除以及内容替换等高级操作,并深入解析了变量替换在Bash预处理阶段的工作流程。该内容为Bash脚本开发提供了全面的变量操作指南,帮助开发者提升脚本的灵活性和执行效率。
 安全研究
终端粘贴出现 ^[[200~ 字符?一文搞懂原因与解决方案
摘要: 终端粘贴文本时出现^[[200~等字符,源于终端的"括号粘贴模式"保护机制。该模式通过转义字符标记区分手动输入和粘贴内容,防止恶意代码注入和格式混乱。问题通常由程序异常退出、快捷键冲突或配置不当导致。解决方案包括:1)临时关闭模式(printf '\e[?2004l');2)修改Shell配置文件(如Bash的~/.inputrc或Zsh的~/.zshrc);3)调整终端模拟器设置。还可通过原生粘贴快捷键(如Ctrl+Shift+V)避免问题。(149字)
 安全研究
/usr/lib/x86_64-linux-gnu/ld-linux-x86-64.so.2:Linux 动态链接的核心引擎
/usr/lib/x86_64-linux-gnu/ld-linux-x86-64.so.2 是 Linux 系统的动态链接器核心组件,负责加载程序所需的共享库并完成符号重定位。本文详细解析了其工作原理,包括依赖解析、库加载、符号重定位等关键流程,并介绍了可调参数机制和特权程序安全限制等特性。文章还提供了直接调用动态链接器进行调试的实用方法,以及常见问题的解决方案,如库文件缺失、动态链接器损坏等错误处理。作为系统底层核心引擎,该组件对 Linux 程序的正常运行至关重要。
 安全研究
Linux .forward 文件详解
.forward 是 Unix/Linux 系统中用于邮件转发的用户级配置文件,位于用户主目录下,支持转发到外部邮箱、本地用户、脚本或文件。文件权限需设为 600 或 644,规则即时生效。支持多目标转发(逗号分隔)、保留本地副本(\username)及脚本处理(|"脚本路径")。相比系统级别名文件 /etc/aliases,.forward 配置更灵活且无需 root 权限,但需注意安全风险,如避免过度权限和恶意脚本注入。常见用途包括邮件自动归档、过滤和跨邮箱转发。
 安全研究
浅谈Linux文件读取类漏洞的额外攻击面
Linux文件读取类漏洞(如文件包含、任意文件读取、SSRF)通过未严格校验的用户输入,可越权访问系统关键文件。这些漏洞危害远超单文件泄露,能衍生出完整的攻击链路:读取/etc/passwd获取用户信息用于暴力破解;通过/etc/hosts和/proc/net文件探测内网拓扑;利用/proc目录获取进程和内核信息实现提权。攻击者无需交互权限即可从应用层突破至系统内核,构建从信息收集到横向移动的完整攻击面。深入理解此类漏洞的衍生危害对制定防护策略至关重要。
 安全研究
从 Scoop 故障看 Windows 与 Linux 软硬链接与权限机制的底层差异
本文分析了Scoop包管理器在Windows系统中的常见故障,揭示了Windows与Linux在文件系统机制上的深层差异。重点对比了两者在软硬链接实现和权限控制模型上的核心分歧:Linux原生支持软硬链接且权限模型简洁,而Windows的链接机制受限且权限控制复杂。这些差异导致Scoop依赖的链接机制在Windows环境下易出现兼容性问题。文章提出了针对性解决方案,包括切换终端、清理权限和绕开链接依赖等操作步骤,为跨平台工具开发和使用提供了实用参考。
 Linux
深入理解 LVM 逻辑卷管理:从原理到救援模式实战
本文介绍了LVM逻辑卷管理的原理及在Finnix救援模式下的实战操作。首先通过运维工程师小王遇到的Alpine Live CD无法挂载LVM分区的问题,引出LVM的核心概念和分层架构,包括物理卷(PV)、卷组(VG)和逻辑卷(LV)。然后详细讲解如何利用Finnix这一轻量救援工具,通过扫描LVM组件、激活卷组、挂载逻辑卷等步骤,实现对LVM分区数据的访问和修复。最后总结了LVM救援的核心逻辑和操作速查表,为运维人员提供了实用的技术指导。
 安全研究
Ubuntu 虚拟机配置静态 IP
本文详细介绍了在Ubuntu虚拟机中配置静态IP的完整流程。通过Netplan工具,从查看网卡状态、清理冲突配置,到编辑YAML文件、设置权限并应用配置,一步步指导用户完成静态IP设置。重点包括:确认网卡名称、关闭DHCP、配置IP/网关/DNS、测试网络连通性等关键步骤,并提供了常见问题解决方案(如外网访问失败、语法错误等)。适用于Ubuntu 20.04及以上版本,帮助用户解决虚拟机网络配置问题。
 红队渗透
精通 SQLMAP 渗透测试:核心功能全解析与实战指南
本文系统解析SQLMAP在SQL注入实战中的核心应用,涵盖命令执行、交互式shell获取、权限检测等高级功能,详细说明请求延时配置规避防护机制的方法,并提供POST登陆框注入的三种实战方案(BurpSuite抓包、自动识别表单、手动POST数据)。针对主流数据库(Access/MySQL/MSSQL)的注入流程进行差异化拆解,从注入检测到数据提取形成完整技术闭环,为安全测试人员提供可落地的渗透测试指南。
 安全研究
基于 Apache 规则拦截目录扫描器请求:实测与配置指南
本文针对Web目录扫描器攻击,提出基于Apache Rewrite规则的拦截方案。通过实测6款主流扫描工具的User-Agent特征,发现Wfuzz、ffuf、Gobuster等工具具有可识别关键字(如"buster"、"Fuzz")。方案利用mod_rewrite模块检测UA特征,匹配则返回403禁止访问。提供.htaccess和主配置文件两种实现方式,并给出验证方法。针对无UA特征的扫描器,建议配合mod_evasive模块进行行为拦截。该方案能有效阻断多数自动化
 红队渗透
【最新版】Hashcat 用法详解
Hashcat v7+ 提供强大的密码恢复功能,支持300+哈希算法和5种攻击模式(字典/组合/暴力/混合/规则)。本文详细介绍其安装配置、核心语法(如攻击模式选择、GPU优化、会话管理)和密文自动识别技术,包含实战示例和参数速查表,帮助安全人员高效执行渗透测试和密码审计。
 红队渗透
Linux 配置 SMB 共享简单教程
SMB(Server Message Block)是一种网络文件共享协议,广泛用于 Windows、Linux 等系统间的文件共享。在渗透测试(pentest)场景中,配置 SMB 共享可以方便地在测试环境中传输工具、Payload 或测试数据。本文将详细介绍如何在 Linux 系统中配置 SMB 共享。
 Linux
Linux命令行选项用法进阶
本文系统解析了Linux命令行选项的核心规则与设计逻辑。关键点包括: 短选项组合:-a -b -c可合并为-abc,但带参选项必须放在组合末尾,否则后续字符会被误认为参数。 特殊标记: --用于终止选项解析,后续内容视为参数 单-通常表示标准输入/输出 底层机制:GNU的getopt()函数按顺序解析字符,遇到带参选项时会将下一token作为参数,这是组合规则的技术根源。 风格差异:对比了POSIX短选项、GNU长选项和BSD风格的特点,指出参数绑定与位置敏感性的区别。
 Linux
Linux 用户管理详解:从古老Unix到现代集成
Linux用户管理概述与核心操作摘要 Linux用户管理经历了从Unix文件配置到现代集中式认证的演变。核心配置文件包括/etc/passwd(用户信息)、/etc/shadow(加密密码)、/etc/group(组信息)和/etc/gshadow(组密码)。主要操作命令包括:useradd/adduser创建用户(支持批量添加),userdel删除用户(可连带删除主目录),usermod修改用户属性(如组归属、shell类型),passwd/chage管理密码策略。高级机制包含PAM模块化认证、NSS名称
 安全研究
Linux 扩展属性:文件的隐形便签
Linux扩展属性(xattr)详解 扩展属性是Linux文件系统中存储在文件上的"元数据的元数据",以键值对形式存在,为文件提供隐形标签。它通过四个命名空间进行分类: user空间:供应用程序存储自定义元数据(如作者、版本) security空间:安全模块专用(如SELinux上下文) trusted空间:系统级元数据(需CAP_SYS_ADMIN权限) system空间:内核保留(如POSIX ACL) 管理工具包括attr(简单操作)和getfattr/setfattr(高级功能)。
 红队渗透
Kali Linux 快速安装与切换 GDB 三大插件
Kali Linux 默认 GDB 功能简陋,本文介绍如何安装三大调试插件(peda/gef/pwndbg)并实现自由切换。通过创建独立wrapper脚本,用不同命令调用不同插件(gdb-peda/gdb-gef/gdb-pwndbg),避免冲突。安装步骤包括获取源码、配置启动脚本和验证安装,还提供常见问题解决方法。这种方式让逆向调试效率大幅提升,支持按需选用最适合的调试工具。
 安全研究
建立本地 APT 仓库教程
本文详细介绍了从零搭建符合Debian/Ubuntu APT标准的本地仓库的完整流程。主要内容包括:1) APT仓库标准结构(pool/存放deb包,dists/存放索引);2) 操作步骤:创建仓库目录、生成deb包、使用dpkg-scanpackages生成索引、部署HTTP服务及客户端配置;3) 补充说明发行版与组件的组织方式、架构规范及索引文件作用。该方法适用于内部测试环境,通过标准化目录结构和索引生成,实现了apt客户端的兼容访问。若需生产环境部署,建议增加GPG签名等安全措施。
 Linux
Shell脚本技巧:去除文件中字符串两端空白
本文介绍了在Bash环境中清理文本行首尾空白字符的三种方法:1) 使用awk命令,通过字段拆分和行重构机制高效处理,推荐awk '$1=$1'作为首选方案;2) 使用sed命令,通过正则表达式实现灵活精准的空白控制;3) 采用Bash内置参数扩展,适合无外部工具依赖的环境但效率较低。文章详细分析了各方案的底层原理、代码示例和执行过程,并提供了方案对比和选型建议,其中awk方案因其简洁高效被推荐为通用场景的首选方法。
 Linux
一键搭建美观高效的 Zsh 终端环境(Linux/macOS 通用)
本文介绍了一个一键脚本,帮助用户在Linux/macOS系统快速搭建Zsh终端环境。脚本自动安装oh-my-zsh框架、Powerlevel10k主题及zsh-autosuggestions/zsh-syntax-highlighting插件,并配置MesloLGS NF字体。安装后需修改.zshrc文件启用组件,运行p10k configure进行个性化设置。文章还提供了oh-my-zsh主题/插件的管理方法,包括使用omz命令切换主题、更新插件等操作指南,帮助用户打造高效美观的终端环境。
 安全研究
GitHub Release下载工具设计思路(以pd工具为例)
本文介绍了一个GitHub Release下载工具的自动化设计思路。该工具的核心目标是简化手动下载开源软件的繁琐流程,通过自动化实现一键下载、解压和部署。设计遵循四大原则:自动化处理全程无需人工干预;通用性适配各类GitHub项目;稳定性处理各种异常情况;轻量化降低使用门槛。文章提供了一个Shell脚本示例,展示了如何通过GitHub API获取最新版本、自动匹配系统适配的下载链接,并完成后续部署流程。同时指出了设计时需注意的五大要点:接口访问限制、版本兼容性、权限处理、依赖检查和跨平台适配。
 Linux
fd 工具指南:find 的现代替代品
fd Passive 是一个现代化的命令行文件搜索工具,旨在替代传统的 find 命令。它基于 Rust 开发,具有简洁直观的语法、高性能和智能默认设置,如自动忽略隐藏文件和 .gitignore 内容,支持正则表达式和 glob 模式匹配。fd 特别适合开发者、系统管理员等用户,能显著提升文件搜索效率。最新版本 v10.2.0 进一步优化了 Unicode 支持和搜索速度。安装方式多样,支持主流 Linux 发行版。基础用法包括文件类型过滤、路径控制和快速搜索,高级功能支持并行执行外部命令等批量操作。fd
 Linux
使用fzf增强zsh补全
fzf 是一个通用命令行模糊查找器,由韩国开发者 Junegunn Choi 创建,于 2015 年开源。它本质上是一个交互式过滤程序,能处理任何列表输入,如文件列表、命令历史、进程 ID、主机名甚至 Git 提交记录。不同于传统的线性搜索,fzf 使用先进的模糊匹配算法,支持省略字符的匹配(例如,输入 “nt” 就能匹配 “note.txt”),并以实时响应著称——即使处理数百万条项,也能在毫秒内完成过滤。fzf 的可扩展性是其亮点。预览增强。
 红队渗透
Swaks 工具使用指南:SMTP 测试的瑞士军刀
。。。文档:tar 包包含 ref.txt 和 FAQ。。适合嵌入式系统。
 Linux
Semaphore GUI 详细介绍
Semaphore是一个开源的现代化GUI和API工具,专为简化Ansible、Terraform等DevOps工具的操作而设计。它提供直观的Web界面,支持多工具管理、任务调度、访问控制和日志记录等功能。安装方式多样,包括包管理器、Docker、二进制文件和Kubernetes部署,支持多种数据库选项。Semaphore特别适合团队协作和大规模项目管理,通过图形化界面降低命令行操作复杂度,提升自动化任务执行效率。
在 Kali Linux 上配置 MySQL 服务器并实现 Windows 远程连接
本文介绍了在Kali Linux上配置MySQL/MariaDB数据库的完整流程,包括服务启动、安全配置、远程连接设置等关键步骤。重点讲解了如何修改监听地址、授权远程用户访问以及Windows客户端连接验证方法,同时强调了安全注意事项,如避免使用空密码、限制root远程登录等。最后提供了安全收尾建议,帮助用户在测试后恢复安全配置,确保数据库系统安全可靠。
 安全研究
Linux 中 exec 等冷门命令的执行逻辑探究
本文深入解析Linux shell中的冷门命令exec及其相关工具的执行逻辑。exec通过execve()系统调用直接替换当前shell进程,命令结束后终端会退出,适用于脚本优化和进程管理。对比普通命令的fork-exec-wait模型,exec省去fork()步骤,提升效率但风险较高。文章还介绍了source(加载脚本到当前shell)、eval(动态执行字符串)、trap(信号处理)等冷门命令,揭示它们在进程控制、资源管理中的独特作用。通过剖析Linux进程模型,说明这些命令如何绕过fork()
 安全研究
libvirt 新手指南:从零开始掌握虚拟化管理
libvirt 的架构设计精巧,采用客户端-服务器模型,确保安全性和可扩展性。核心是 libvirtd 守护进程,它运行在主机上,监听本地或远程连接(如 TCP 或 UNIX 套接字)。客户端通过 API 调用 libvirtd 来执行操作,避免直接访问底层 hypervisor,提高了安全性。左侧:连接列表(QEMU/KVM),主机和 VM。主机视图:CPU、内存使用。VM 创建:点击“创建新 VM”,选择本地安装、ISO 或导入。步骤:分配 CPU/内存、选择存储、配置网络、启动安装。
 Linux
探索命令行之谜:ps -aux 和 ps aux 是一样的吗?
ps命令的两种常见写法ps -aux和ps aux看似相同却源于Unix与BSD两种命令行风格的历史差异。Unix风格使用连字符前缀选项(如-aux),而BSD风格省略连字符(如aux)。这种差异反映了早期Unix系统(AT&T System V)与伯克利分校BSD版本在命令行设计上的不同理念。现代Linux系统(如procps-ng)兼容两种风格,但BSD风格可能改变默认行为。此外,GNU项目引入了--long-options提高可读性。理解这些风格差异有助于在不同Unix-like系统间正确使用
 Linux
Linux网络接口命名详解:从eth0到ens33
Linux网络接口命名经历了从传统eth0到现代ens33等可预测命名的演变。传统命名简单但易漂移,而可预测命名基于硬件属性保证了稳定性,适用于虚拟化和云环境。ens33常见于VMware虚拟机,eth0则多出现在旧系统或禁用可预测命名时。管理员可通过检查接口名称或GRUB配置判断当前规则,建议新系统保留可预测命名,对于兼容性需求可回退传统命名或使用动态获取网卡名称的脚本。这一演变反映了Linux系统对现代复杂环境的适应性改进。
Kali自带的录屏工具:recordmydesktop
Kali Linux内置的recordmydesktop是一款高效的屏幕录制工具,支持全屏/区域录制及音频同步。本文介绍了其安装方法(通过apt命令)、核心功能(如帧率调整、快捷键设置)以及两种使用方式:命令行操作(支持自定义输出和区域录制)和图形界面(gtk-recordmydesktop)。录制默认生成OGV格式,可通过ffmpeg转换。使用时需注意音频配置(需pavucontrol)、虚拟机画面优化及性能调整。该工具轻量灵活,适合渗透测试记录和教学演示。
 安全研究
深入解析Linux系统中的/etc/hosts文件
本文详细介绍了Linux系统中的/etc/hosts文件,这是一份用于本地主机名解析的关键配置文件。文章首先阐述了该文件的基本定义、历史背景及权限要求,然后解析了其内容格式与默认条目。重点探讨了127.0.0.1和127.0.1.1这两个回环地址的区别与用途,特别是Debian/Ubuntu系统中使用127.0.1.1的特殊原因。最后总结了该文件的实际应用场景,包括加速域名解析、网站屏蔽、开发测试、解决登录延迟以及局域网通信等实用功能,为系统管理和网络配置提供了重要参考。
 安全研究
Linux SUID 机制完全指南:原理、实践与安全
本文深入解析了Linux系统中的SUID(Set User ID)权限机制,主要内容包括: SUID机制原理:当可执行文件设置SUID位后,执行该程序的进程会以文件所有者而非执行者的身份运行,通过修改进程的EUID实现权限提升。 权限表示方式:数字表示法中SUID对应4000权限位,ls命令中显示为"s"(有执行权限)或"S"(无执行权限)。 进程凭证体系:详细说明进程的三种UID(RUID真实用户ID、EUID有效用户ID、SUID保存用户ID)及其交互关系。
 安全研究
Linux 禁止 su 的几种限制手段:从 NoNewPrivileges 到 PAM 配置
Linux系统的su命令虽然方便用户身份切换,但存在安全风险。本文探讨了四种限制su的方法:1) NoNewPrivileges通过systemd禁止进程提权;2) PAM配置与Wheel组限制仅特定用户组使用su;3) 修改su文件权限(如chmod 4750)直接限制执行;4) **用sudo替代su**实现细粒度权限管理。其他手段包括AppArmor/SELinux强制访问控制和SSH登录限制。这些方法可根据场景组合使用,在便利性与安全性间取得平衡。
 Linux
Python包管理与安装机制详解
本文系统介绍了Python包管理的核心机制,从基础概念到实际应用。首先解析了模块、包和发行版的基本概念,对比了源码包和wheel包的特点。然后详细阐述了打包描述文件的演进过程,从传统的setup.py到现代的pyproject.toml标准。接着说明了发行版的构建流程,包括工具安装和构建命令。最后剖析了pip安装的完整流程,包括依赖解析、环境搭建和文件安装等关键步骤。全文循序渐进地揭示了Python包管理背后的原理,帮助开发者深入理解并高效使用Python的包管理系统。
 安全研究
为什么 root 用户运行某些应用必须加 --no-sandbox
在 Linux/Docker 场景里,以 root 身份启动 Chrome、Chromium、Electron 甚至 AppImage 时,经常会遇到于是大家被迫加上才能继续。这串神秘参数到底是什么意思?为什么 root 用户就不能乖乖用默认方式启动?禁用沙盒又会带来什么风险?本文用“原理 → 原因 → 风险 → 解决”四个层次,一次性把来龙去脉讲清楚。
 红队渗透
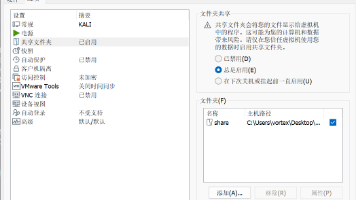
Kali Linux 配置 VirtualBox 或 VMware 共享文件夹
本文介绍了在Kali Linux中为VirtualBox和VMware虚拟机设置共享文件夹的方法。首先需要在主机设置共享文件夹并创建挂载点,然后测试手动挂载(VirtualBox使用mount -t vboxsf命令,VMware使用vmhgfs-fuse命令)。接着通过修改/etc/fstab文件实现开机自动挂载,并解释了关键参数含义。最后使用mount -a命令使配置立即生效,无需重启。文中还提供了调整文件夹所有者权限的说明。
 红队渗透
用nohup & setsid绕过超时断连,稳定反弹Shell
在Web渗透测试中,利用RCE漏洞反弹Shell常因Web服务器超时限制(如PHP的max_execution_time)导致会话中断。本文提出通过Linux命令nohup(忽略挂断信号)、&(后台运行)和setsid(创建独立会话)组合解决该问题。具体实现包括命令构造、PHP环境适配及输出重定向以隐藏痕迹,并分析各方法的优缺点。
 Linux
3分钟彻底搞懂宝塔BT:目录结构+配置文件详解,新手也能秒变老司机!
宝塔面板使用指南摘要 宝塔面板是一款功能强大的Linux服务器管理工具,极大简化了服务器运维。本文从四个核心维度解析宝塔使用要点: 目录结构 核心目录为/www,其中/www/server/panel存储面板核心配置,/www/wwwroot存放网站文件,/www/backup保存各类备份。 配置文件 关键配置文件包括面板主配置config.json、Nginx配置nginx.conf、PHP配置php.ini等,修改后需重启相应服务。 后台登录 默认入口为http://IP:8888,可通过bt 14查看
 安全研究
【新手易混】find -exec -perm 等选项用法
本文详细介绍了Linux系统中find命令的-perm和-exec选项的高级用法。主要内容包括: -perm权限匹配的三种模式: 精确匹配(如-perm 644) 包含匹配(-前缀,如-perm -4000匹配SUID文件) 任意匹配(/前缀) 还介绍了符号权限表示法(如-perm -u=s) -exec批量操作: 基础语法和占位符{}的使用 单文件执行(\;)和批处理执行(\+)的区别 更安全的-execdir和交互式-ok选项 实战案例: 安全审计(查找SUID/SGID文件) 系统维护(修改权限、批量
 安全研究
二进制程序动态链接风险与检测脚本实践
本文深入剖析了Linux动态链接机制的安全风险,从环境变量劫持(LD_PRELOAD/LD_LIBRARY_PATH)、系统配置文件(/etc/ld.so.preload)篡改、二进制文件路径配置(RPATH/RUNPATH)漏洞,到库文件权限问题和GOT/PLT运行时攻击面。针对这些风险,文章提出了一套Bash检测脚本方案,可自动检查库文件权限、路径配置和核心库安全性,帮助运维人员快速识别依赖库安全隐患。
 安全研究
Helix 编辑器快速上手指南
Helix是一款基于Kakoune"选择优先"理念的现代模态编辑器,采用Rust编写,原生集成LSP、多光标等开发工具。其核心设计颠覆了Vim的操作逻辑:先选择文本范围再执行操作,带来更安全的编辑体验和更短的操作反馈。Helix精简了模式系统,将Normal模式与Visual功能合并,并通过独立Select模式支持强大的多选区操作。虽然需要重新学习键位映射(如wd代替dw),但内置功能大幅减少了对插件的依赖。编辑体验经过3-4周适应期后,用户往往能体会到其多光标+正则选择+LSP组合的高
 Linux
了解 Linux 中的 /usr 目录以及 bin、sbin 和 lib 的演变
摘要 Linux文件系统中,/usr目录从早期Unix的资源隔离需求演变为现代系统的核心存储位置。随着硬件发展,传统的/bin、/sbin和/lib目录逐渐通过符号链接指向/usr下的对应目录,形成了/usr合并趋势。这一变革简化了文件结构,提高了兼容性,并支持现代容器化技术。更激进的方案还提议合并/bin和/sbin目录,进一步消除历史分隔。这些变化反映了Linux生态系统持续优化和标准化的努力,同时也需平衡现代化需求与向后兼容性。(149字)
 安全研究
一行规则即可提权?详解 Polkit 安全机制与攻击面
本文深入探讨了Linux系统中Polkit组件的安全风险,重点分析了后门植入方式和历史漏洞。主要内容包括:1)Polkit后门植入的四种方式:伪装守护进程、恶意规则文件注入、环境变量劫持和配置文件篡改;2)详细剖析PwnKit漏洞(CVE-2021-4034)的原理、利用方法和防护措施;3)从红蓝对抗角度,阐述了Polkit后门在权限维持中的价值及相应的检测策略。文章提供了完整的技术细节和实际案例,为系统管理员和网络安全人员防范此类威胁提供了实用指导。
 红队渗透
每次启动msf都要等半天?送你一份Metasploit数据库配置与优化指南
MSF依赖PostgreSQL数据库存储渗透测试数据,但配置不当会导致启动卡顿。本文详解MSF数据库管理方法:1)确保PostgreSQL服务运行(systemctl start postgresql);2)使用msfdb init初始化数据库;3)通过db_rebuild_cache优化模块缓存;4)临时用msfconsole -n跳过数据库连接加速启动。同时介绍数据库配置文件(database.yml)管理及常用db_命令
 安全研究
使用静态 BusyBox 解决操作系统“塌方”问题
BusyBox 是一个开源软件,被称为“Linux 工具的瑞士军刀”。它将众多常用的 Unix 命令(如lscatgrepmounttelnet等)集成到一个单一的可执行文件中,极大地减少了资源占用,特别适合嵌入式系统或资源受限的环境。BusyBox 的静态编译版本()尤其强大,因为它不依赖于系统的动态链接库(如 glibc),可以在系统库损坏或缺失的情况下独立运行。操作系统“塌方”是指系统无法正常启动或关键功能失效,导致用户无法执行常规操作。文件系统损坏。
 安全研究
Linux SSH 日志分析详解:从原理到实战
本文深入解析了Linux系统中SSH日志的安全分析方法,从日志存储机制、字段解析到实战检测技术,为运维人员提供了一套完整的SSH安全监控方案。文章详细介绍了SSH日志的存储路径与轮转机制,通过典型日志字段解析帮助识别攻击行为,并提供了暴力破解检测、威胁情报融合等实用技术。同时给出了Fail2ban配置、自动化封禁脚本等防御措施,以及ELK、Grafana等可视化监控方案,帮助构建全面的SSH安全防护体系。
 安全研究
Linux mount 挂载选项详解
命令用于将文件系统挂载到指定的目录(挂载点),从而使设备或分区的内容可访问。挂载是将存储设备(如硬盘分区、U 盘、光盘、ISO 镜像或网络共享)关联到文件系统树的过程。mount 选项灵活配置可优化性能、安全和兼容性。根据实际需求选择合适选项。开机自动挂载由 /etc/fstab 配置。这些选项适用于大多数文件系统,默认使用。(特定于 ext4、xfs 等)。在 Linux 系统中,不同文件系统有专属选项。
 Linux
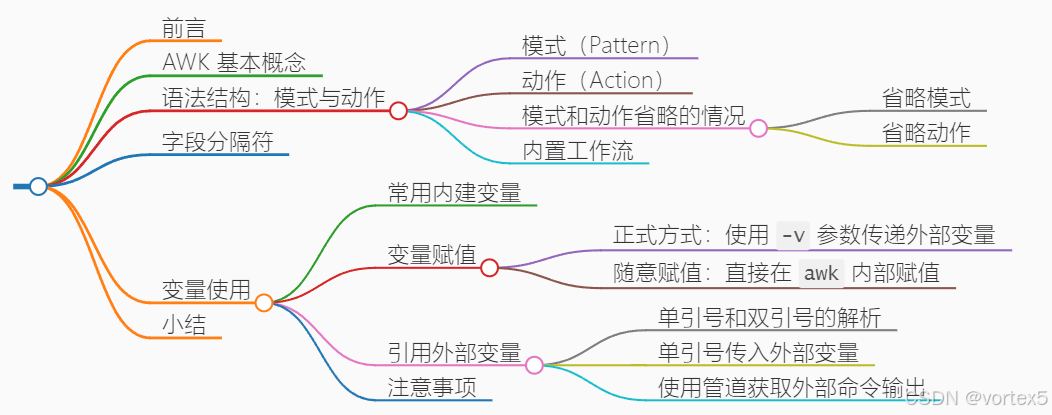
浅谈 awk 中管道的用法
本文详细介绍了如何在awk中使用管道与外部命令交互,涵盖输入/输出型管道的语法、10个典型应用场景及性能优化技巧。重点包括:通过print | cmd发送数据到外部命令,用cmd | getline读取命令输出;演示了文本反转、DNS解析、并行处理等实用案例;强调了管道关闭和错误处理的必要性;分析了底层实现机制。文章展示了awk管道的高效性和灵活性,为文本处理与系统工具集成提供了有力解决方案。
 红队渗透
Sudo历史漏洞梳理【详细】
本文系统梳理了Linux/Unix核心工具sudo的历史安全漏洞,重点分析了三个典型高危漏洞: Baron Samedit堆溢出漏洞(CVE-2021-3156):隐藏十年的堆溢出漏洞,影响1.8.2-1.9.5版本,允许本地用户获得root权限。 2025年最新漏洞:包括host选项绕过(CVE-2025-32462)和chroot提权漏洞(CVE-2025-32463),后者已被CISA确认存在活跃利用。 sudoedit系列漏洞
 Linux
dockerfile 最佳实践
本文总结了Dockerfile编写的最佳实践,主要包含三个关键优化点:1) 容器的优雅退出机制,建议使用exec格式和Tini工具处理信号;2) RUN指令优化,建议合并指令并清理中间文件;3) 多阶段构建技术,可显著减小镜像体积。同时还提供了基础镜像选择、指令格式优化等实用技巧,帮助开发者构建更高效、可靠的Docker镜像。这些实践既考虑了性能优化,也关注了容器运行的稳定性。
 安全研究
SSHpass原理详解:自动化运维的敲门砖
SSHpass是一个用于实现SSH非交互式密码验证的Linux命令行工具。它通过伪终端模拟技术自动填充密码,解决了自动化脚本中SSH密码验证的痛点。SSHpass支持多种密码传递方式(命令行参数、环境变量、文件读取),但其明文处理机制存在安全隐患。建议使用时严格控制文件权限,避免记录明文密码,对于长期自动化需求推荐优先使用SSH密钥认证。该工具适合集成到Shell脚本和定时任务中,实现批量远程操作自动化。
 Linux
dockerfile 指令详解
本文介绍了Dockerfile常用指令的使用方法。主要内容包括: FROM指令:用于指定基础镜像,支持tag和digest方式指定镜像版本,并介绍了特殊镜像scratch的使用场景。 COPY和ADD指令:用于文件复制,对比了两者差异,COPY适用于简单复制,ADD支持自动解压和URL下载,但推荐优先使用COPY。 RUN指令:执行构建命令,建议合并多个命令以减少镜像层数,并清除临时文件缩小镜像体积。 CMD和ENTRYPOINT指令:定义容器启动命令,解释了两种格式的区别,以及两者配合使用时CMD作为EN
 Windows
深入理解 Linux 文件系统层级结构
Linux 文件系统层级解析:从根目录到用户空间 Linux的文件系统采用统一的根目录结构(/),与Windows的盘符设计截然不同。核心目录包括: 系统命令:/bin(基础命令)、/sbin(管理命令)、/usr/bin(用户安装软件) 配置文件:/etc(全局配置)、/home(用户数据)、~/.config(用户个性化配置) 运行时数据:/dev(设备文件)、/proc(内核信息)、/run(临时状态) 可变数据:/var(日志、缓存)、/tmp(临时文件)
 安全研究
Linux文件删除原理详解及日志清理技巧
本文深入探讨了Linux系统中文件删除的机制,重点分析了unlink与rm命令的区别及其底层原理。文章首先介绍了unlink作为系统调用和命令的两种形式,以及rm命令的功能特性。随后详细解释了Linux文件系统的结构,包括inode、目录项和硬链接计数等概念,揭示了文件删除的本质是移除目录项并减少硬链接计数。文章还解答了删除文件后空间可能不释放的原因(如被进程占用),并提供了验证方法和解决方案。最后,文章给出了实际操作中的注意事项和数据安全删除的建议,强调对于敏感数据应使用shred等工具进行安全擦除。通过
 红队渗透
Apache 配置文件提权的实战思考
Apache配置权限滥用提权风险分析 摘要:本文分析了Linux系统中Apache配置权限被滥用的提权风险。当普通用户获得通过sudo执行Apache并加载自定义配置文件的权限时,可能被攻击者利用实现本地提权。文章详细探讨了四种主要提权路径:通过静态文件服务实现任意文件读取、利用WebDAV模块进行任意文件写入、加载恶意模块执行命令,以及通过日志管道实现RCE。每种方法都提供了具体配置示例和攻击步骤说明。最后提出了防御建议,包括限制sudo权限、配置文件校验、最小权限原则和模块加载限制等措施,以降低此类安全
 Linux
Linux服务与进程管理
本文深入解析Linux系统中的服务与进程管理。系统将服务分为核心系统服务和用户安装服务两类,通过systemd作为初始化系统进行管理,并介绍了systemctl工具的基本操作(启动、检查状态、开机自启等)。文章还详细讲解了进程状态查看(ps命令)和管理(kill信号控制),以及通过journalctl进行日志分析的方法。掌握这些服务与进程管理技术,是确保Linux系统稳定运行和高效运维的关键技能。
 红队渗透
Metasploit 数据库管理工具 msfdb 原理解析
msfdb run与msfconsole的本质区别,是工程化自动化运维与纯终端轻量化启动的分野。msfconsole提供纯粹的攻击能力,极简但缺乏环境保障,适合临时、轻量化测试;msfdb run以微小启动开销为代价,封装了数据库管理的所有不稳定因素,实现数据持久化与环境一致性,是专业渗透测试的标准最佳实践。在当前防御体系日趋复杂的环境下,高效利用 Metasploit 数据库进行资产管理、数据留存与协同作战,已成为安全从业者从工具使用者走向专业专家的重要标志。除非明确无需数据库功能,否则。
 安全研究
PrivateTmp:Linux系统中的临时文件隔离机制
PrivateTmp是systemd提供的一种安全机制,通过为每个服务分配私有的/tmp和/var/tmp目录,实现进程间文件隔离。它利用Linux内核的命名空间技术,在服务启动时创建独立的tmpfs挂载点,使得服务无法访问其他进程的临时文件。该功能通过编辑服务单元文件中的PrivateTmp=true启用,能有效防止文件篡改、信息泄露等安全风险,尤其适用于Web服务器、数据库等多服务环境。虽然增强了安全性并自动清理临时文件,但不支持服务间文件共享,且可能增加内存开销。
 Linux
Zellij 详细教程:一个比 tmux 更友好、强大的终端复用工具
Zellij是一款用Rust开发的现代化终端复用器,相比传统工具tmux更加用户友好。它提供会话管理、智能布局系统、WebAssembly插件支持等特性,默认界面直观易用。安装方式多样,可通过包管理器或下载二进制文件快速部署。核心功能包括窗格管理(Ctrl+p)、标签切换(Ctrl+t)等,支持自定义快捷键。Zellij特别适合需要高效管理多终端会话的用户,其简化了tmux的复杂操作,同时保留了强大功能。通过合理配置,可显著提升命令行工作效率。
 Linux
深入解析与修复 Linux 中的种种依赖项错误:Dependencies packages error solution
Linux 系统的软件安装通常通过包管理器完成,如 Debian 系的apt、Red Hat 系的yum或dnf、Arch Linux 的pacman等。这些包管理器负责下载、安装、升级和移除软件包,同时自动处理软件包之间的依赖关系。软件包(Package):Linux 中的软件以“包”的形式分发,包含可执行文件、配置文件、库文件和元数据。例如,在 Debian 系统中,软件包以.deb格式存储;在 Red Hat 系统中,软件包以.rpm格式存储。依赖项(Dependencies)
 Linux
你可能不熟知的Linux防火墙工具:UFW、Firewalld与nftables
UFW(Uncomplicated Firewall,未复杂的防火墙)是iptables的简化前端,专为初学者设计。就像门禁系统中的“快捷设置面板”,UFW用简单的命令代替了iptables的复杂语法,让管理员无需深入了解Netfilter也能配置基本规则。UFW在Ubuntu等发行版中默认集成,适合个人服务器或小型网络环境。简单易用:命令直观,适合新手。基于iptables:后台仍生成iptables规则,确保兼容性。预定义服务:支持直接按服务名(如“http”)配置。Firewalld。
 Linux
iptables详解:Linux防火墙的核心工具
本文以门禁系统为比喻,详细讲解了Linux防火墙工具iptables的原理与应用。文章首先将iptables比作门禁设置软件,解释其与内核Netfilter框架的关系。随后通过"表"、"链"和"规则"的类比,系统性地介绍了iptables的过滤、地址转换(NAT)、数据包修改等功能模块。为帮助理解,文中提供了10个实践任务,包括端口控制、IP限制、ICMP管理等场景,每个步骤都配有相应的命令示例和测试方法。这些内容从基础到进阶,全面展现了iptab
 安全研究
Linux 进程管理与终止命令详解——kill进程进阶技巧
本文深入解析Linux进程管理核心机制,重点探讨终止命令的工作原理与实用技巧。首先阐明进程生命周期与信号机制(SIGTERM、SIGKILL等)的本质区别,指出优雅终止的重要性。随后系统比较kill、killall、pkill等命令的匹配机制:kill精确针对PID,killall完全匹配进程名,而pkill支持部分匹配。文章还详细介绍ps、lsof、pgrep等定位工具的使用场景,并给出安全终止进程的最佳实践,包括信号选择策略(优先SIGTERM)和避免误杀的方法。
 Windows
windows 11 安装和配置 WSL #1 Ubuntu
本文详细介绍了在Windows中手动安装WSL 1并配置Ubuntu环境的完整流程。主要内容包括:通过PowerShell启用WSL功能并设置默认版本;安装Ubuntu后配置国内软件源;为WSL 1添加X Server图形界面支持;修复字符映射文件并安装中文语言包、输入法;配置开发环境。教程还针对常见问题提供解决方案,如Microsoft Store访问、图形界面启动、性能优化等。通过本教程,用户可以在Windows系统中获得功能完整的Linux开发环境,特别适合不支持Hyper-V或需要轻量级解决方案的场
 安全研究
patchelf:更换ELF文件中的libc版本,解决libc版本不一致问题
本文介绍了如何更换ELF文件的libc版本,使用glibc-all-in-one和patchelf工具完成操作。首先安装工具并下载所需libc版本,通过patchelf修改动态链接器和libc路径,用ldd验证替换结果。关键步骤包括:设置新的链接器路径、替换libc文件,以及可选的一键替换方法。注意事项强调路径准确性、版本兼容性和操作验证,确保修改后的程序能正常运行。该方法适用于调试和实验环境适配需求。
 安全研究
自定义Linux服务器的Banner设置:打造专业与个性化的SSH欢迎信息
本文介绍了Linux系统中Banner的设置方法,包括系统启动Banner、SSH登录前Banner和登录后Banner的配置。系统启动Banner(/etc/issue)显示本地登录前的欢迎信息,可通过脚本动态更新;SSH登录前Banner(/etc/ssh/ssh_banner)用于法律警告或安全提示;登录后Banner(MOTD)支持动态内容,可展示系统状态和个性化信息。文章提供了详细的配置步骤和脚本示例,帮助管理员打造专业且个性化的欢迎界面。
 安全研究
用Python在Windows和Linux上终止进程的简易脚本
本文介绍了两种用Python终止系统进程的跨平台方案,通过psutil库实现高效管理。Windows版本使用taskkill强制终止进程并自动处理.exe后缀,Linux版本通过SIGTERM信号优雅关闭。两种方案均支持模糊匹配进程名,包含错误处理机制,并提示操作结果。使用前需安装psutil库,建议管理员权限运行。脚本可扩展为支持正则匹配、批量操作等功能,是替代传统任务管理器的轻量化工具,适合开发者和运维人员快速处理进程问题。
 Linux
Diff 与 Patch:从格式详解到工程实践
本文深入解析了软件开发中常用的 Diff 和 Patch 工具,重点介绍了三种 Diff 输出格式:Normal Diff(普通格式)、Context Diff(上下文格式)和 Unified Diff(统一格式)。文章详细剖析了现代工程最常用的 Unified Diff 的结构与语义,包括文件头、Hunk头和行前缀规则。同时提供了 Patch 命令的完整使用指南,涵盖创建、应用、撤销等操作,并配有 Mermaid 流程图展示工作流程和格式结构。通过系统讲解这对工具的技术细节,帮助读者掌握版本控制和代码审查
 安全研究
yaklang 中的各种 fuzztag 标签及其用法
yaklang提供了全面的fuzztag标签系统,支持多种测试数据生成场景。主要包括数字生成类(int/port)、字符生成类(char)、编码解码类(Base64/URL/HTML/Unicode)、压缩类(Gzip/Zlib)、字符串处理(大小写/截取/重复)、数组操作、模糊测试专用(用户名/密码)、文件操作、插件调用和安全测试载荷(Java序列化/JsonPath)等标签类型。这些标签支持组合使用,提供丰富的参数配置和简写别名,能够满足各类安全测试需求,有效提升测试覆盖率和效率。
 Linux
探索 Shell:选择适合你的命令行利器 bash, zsh, fish, dash, sh...
Shell 是用户与操作系统内核之间的桥梁,负责接收用户输入的命令,解析并传递给系统执行。在 Linux 和 BSD 系统中,Shell 通常以命令行界面的形式呈现,但它远不止于此。Shell 是一个强大的脚本语言环境,可以通过编写脚本自动化复杂任务,处理文件、数据流以及系统资源。许多新用户对 Linux 的第一印象是“必须使用终端,输入复杂命令”,甚至觉得它不够友好。然而,这种看法并不完全准确。现代 Linux 发行版提供了图形化界面(GUI),用户完全可以仅通过鼠标操作。
 安全研究
命令行中的“隐形符号”:从 - 标准输入到 -- 选项终止符
本文介绍了 Linux 命令行中两个重要但容易被忽视的特殊符号 - 和 -- 的用法与区别。- 用作标准输入/输出的占位符,表示数据流而非文件,常见于管道操作和流式处理;-- 作为选项终止符,确保后续参数不被解析为选项,常用于处理特殊文件名。文章通过典型场景、变体分析和组合应用,展示了这两个符号在命令衔接、参数边界保护等方面的实用价值。理解这些约定符号有助于编写更安全高效的命令行操作和脚本,体现了 Unix 简单通用的设计哲学。
 Linux
Linux 初始化与服务管理全解析:rc.d、systemctl与service对比
Linux服务管理工具对比:update-rc.d适用于SysVinit系统,主要管理服务开机自启;systemctl是systemd的核心工具,提供全面的服务控制功能;service则是一个兼容两种系统的统一接口。update-rc.d操作简单但功能有限,systemctl功能强大但配置较复杂,service适合快速操作和脚本编写。根据系统环境和需求选择合适的工具:传统系统用update-rc.d,现代系统首选systemctl,兼容场景使用service。
 安全研究
Linux 防火墙概述:原理、演变与实践应用
Linux防火墙的核心是Netfilter,一个集成在Linux内核中的框架,用于在数据包通过系统时进行拦截和修改。:数据包进入网卡后、路由决策前的处理。:目标为本地进程的数据包。:需要转发的数据包。:本地发出的数据包。:数据包离开网卡前的最后处理。用户通过工具(如iptables、nftables)配置这些钩子上的规则,实现流量过滤、修改或转发。例如,iptables通过命令行操作Netfilter,设置数据包的处理策略。Linux防火墙以其灵活性和高性能成为网络安全的核心组件。
 安全研究
用 Rust 打造的命令行“新宠”:全面取代经典Unix工具的现代终端方案
Rust CLI工具凭借性能、安全性和跨平台优势,正在取代传统Unix工具。主流工具包括:ripgrep(grep替代,快速代码搜索)、bat(cat替代,带语法高亮)、fd(find替代,简化文件查找)、zoxide(智能目录跳转)、eza(ls替代,现代化文件列表)、yazi(终端文件管理器)和bottom(系统监控工具)。这些工具提供更快的速度、更好的用户体验和智能默认设置,如自动识别.gitignore、彩色高亮和跨平台一致性。通过合理配置别名,可无缝替换传统工具,显著提升开发效率。
 安全研究
Linux ACL 权限管理详解:超越传统 UGO 的精细化控制
本文深入解析Linux ACL(访问控制列表),突破传统UGO权限模型的局限,实现多用户/组精细权限管理。核心内容包括:ACL组成元素(用户/组/掩码)、三种类型(访问/默认/掩码)及权限检查流程;基础操作命令(getfacl/setfacl)和掩码机制对权限的限制作用;目录继承规则与递归设置技巧;ACL备份恢复方法及跨系统注意事项;并通过多团队共享目录、临时授权自动过期等实战场景,演示ACL在复杂权限需求下的解决方案。ACL通过扩展权限列表,实现了用户粒度的灵活授权,是生产环境中权限管理的进阶利器。
 红队渗透
Kali Linux 安装配置 vulnhub 靶场保姆级教程
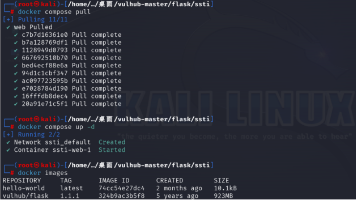
本文介绍了Kali Linux的基本配置与Vulnhub靶场部署方法。主要内容包括:更换国内软件源以提升下载速度、设置中文环境(安装字体和输入法)、安装配置Docker及Compose工具,并详细说明了Vulnhub靶场的下载、部署和访问步骤。文章还提供了常见问题解决方案,如源更新失败、中文乱码、镜像拉取问题等。通过本指南,用户可以快速搭建一个支持中文的Kali Linux渗透测试环境,并运行Vulnhub漏洞靶场进行安全研究。
 Linux
Shell 内置命令深度解析
Linux Shell 内置命令是直接嵌入在 Shell 程序中的特殊命令,无需创建子进程即可执行。它们具有三大核心价值:执行速度快(避免进程创建开销)、可直接修改 Shell 状态(如环境变量、工作目录)以及能实现外部命令无法完成的操作(如作业控制)。 内置命令主要分为五大类:作业控制命令(bg、fg等)、进程/环境命令(cd、export等)、控制结构命令(if、for等)、信息查询命令(echo、read等)和杂项命令(source、exec等)。
 Linux
Linux终端与显示设备文件深度解析
本文系统解析Linux中与终端和显示相关的核心设备文件。首先介绍"一切皆文件"的设计哲学,然后详细剖析/dev目录下的关键设备:虚拟控制台(/dev/tty1~63)实现文本终端切换,伪终端(/dev/pts/)支持终端模拟器和SSH会话,/dev/tty指向当前进程控制终端。接着讲解/dev/vcs设备用于访问虚拟控制台屏幕内容,最后介绍帧缓冲设备(/dev/fb*)作为图形显示底层接口。文章通过表格对比、命令示例和架构图,深入浅出地展现了Linux终端子系统的工作原理和实际应用场景。
 安全研究
浅谈 Linux 文件覆盖机制
本文探讨了Linux系统中文件覆盖操作的机制与应用。文章首先分析了mv命令在普通文件、目录和符号链接等不同场景下的覆盖行为,并详细说明了权限检查机制。随后对比了cp命令与shell重定向的覆盖特点,总结了数据丢失风险及防范措施(如交互模式、备份选项)。文章还介绍了文件覆盖在系统运维、脚本编写和数据处理中的实际应用案例,并揭示了底层文件系统(如ext4)的实现原理。最后指出随着快照文件系统和自动化工具的普及,文件覆盖的安全性将进一步提升,同时强调了掌握其操作机制对系统管理的重要性。
 Linux
Shell 环境变量管理命令详解:set、unset、export、env 与 printenv 的区别与应用
本文深入解析了Linux/Unix系统中Shell环境变量的管理命令,包括printenv、env和set。printenv是外部命令,用于打印环境变量,支持个性化查询;env也是外部命令,不仅能打印变量,还能修改环境执行命令,其-i选项可创建干净执行环境;set是内置命令,可查看Shell所有状态(变量、函数和选项)。文章还对比了内置与外部命令的区别,内置命令执行效率高但功能受限,外部命令兼容性好但开销较大。这些命令的选择取决于具体需求,如性能优先用内置,标准化优先用外部。
 安全研究
OpenSSL 全攻略:一文教你玩转加密、证书和签名!
OpenSSL是一个功能强大的开源加密工具箱,广泛应用于密钥生成、证书管理、加密解密等领域。本文详细介绍了OpenSSL命令行工具的核心功能及使用方法,包括生成RSA/EC密钥、X.509证书操作、对称/非对称加密解密、数字签名等操作,并解析了背后的加密原理。通过实际案例展示了如何配置HTTPS服务器、安全传输文件等应用场景,同时提供了格式转换、性能优化等实用技巧。作为信息安全领域的标杆工具,掌握OpenSSL将有效提升数据保护能力,应对各类安全挑战。
 安全研究
FTP Bounce Attack:原理、影响与防御
FTP Bounce Attack是一种利用FTP协议被动模式(Passive Mode)漏洞的网络攻击方式。攻击者通过伪造PORT命令,将FTP服务器的数据连接重定向到目标设备,从而实施攻击。攻击过程包括建立控制连接、发送伪造的PORT命令、执行命令和传输数据。这种攻击可能导致数据泄露、篡改及绕过防火墙等危害。为防御此类攻击,可禁用PORT命令、限制数据连接、配置防火墙并更新FTP服务器软件。了解其原理及防御措施对保护网络安全至关重要。
 红队渗透
Katoolin3 项目介绍:在 Ubuntu 上轻松安装 Kali Linux 工具
Katoolin3 是一个强大的工具,为 Ubuntu 用户提供了一种便捷的方式来安装 Kali Linux 的安全工具。相比原版 Katoolin,它通过动态软件源管理、改进的错误处理和卸载功能显著提升了安全性和易用性。然而,由于维护已停止,建议用户在测试环境中小心使用,并在安装后禁用 Kali 软件源以保护系统稳定性。对于追求更高隔离性和现代化的用户,Docker 或手动安装是更推荐的选择。
Linux每天学一个Linux命令:compgen
compgen 是 Bash 内置命令,用于生成命令、别名、函数、文件等内容的自动补全选项,通常与 complete 命令配合使用,增强终端交互体验。它支持多种选项,如 -a 列出别名、-b 列出内置命令、-c 列出可执行命令、-d 列出目录等。compgen 还可用于自定义补全脚本、统计命令数量或结合 whatis 查看命令描述。通过灵活使用 compgen,用户可以快速探索系统中的可用资源,并为脚本开发提供补全支持。
 Linux
Apache 虚拟主机配置指南:从单站点到多站点
本文详细介绍了Apache虚拟主机的配置方法,重点讲解基于域名的虚拟主机技术。主要内容包括: 虚拟主机类型:比较基于域名、IP和端口三种方式的区别及适用场景 工作原理:通过HTTP请求头中的Host字段实现请求分发 配置步骤: 启用NameVirtualHost指令(Apache 2.2) 设置默认虚拟主机作为fallback 配置特定域名站点 请求处理流程:通过流程图展示请求匹配机制 常见问题:解决配置后原站点无法访问、403错误等问题
 红队渗透
Linux Shell RCE绕过技巧总结
本文系统性地总结了在Linux环境下绕过远程代码执行(RCE)限制的多种技术。主要方法包括:1)空格绕过,利用$IFS、制表符、重定向符号等替代空格;2)命令执行函数绕过,使用passthru()、exec()等替代system();3)命令连接符绕过,通过|、||、&等连接符拼接命令;4)严格过滤下的绕过,利用变量赋值、Base64编码、十六进制编码等技术绕过关键字过滤;5)通配符绕过,使用*、?等通配符模糊匹配路径;6)利用PATH变量绕过,通过截取和拼接$PATH中的字符构造命令;7)自增绕过
 Linux
Bash 字符串语法糖详解
Bash 作为 Linux 和 Unix 系统中常用的 Shell,提供了丰富的字符串处理语法糖,简化了脚本开发。这些语法糖包括参数扩展、模式匹配、特殊字符串 $'' 等,能够高效完成字符串截取、替换、拼接等操作。参数扩展通过 ${} 语法实现默认值处理、字符串长度计算、切片、删除前缀后缀等功能。$'' 支持转义字符,简化了复杂字符串的处理。模式匹配结合通配符增强了字符串操作的灵活性。这些特性使开发者无需依赖外部工具即可完成复杂的字符串操作,提升了脚本的可读性和效率。
 Linux
Shell 引号机制:不加引号、双引号与单引号的本质区别
在 Shell 脚本编程中,引号的使用对字符串、变量、特殊字符和命令的解析方式有显著影响。不加引号时,Shell 会进行单词分割、通配符扩展、变量扩展和命令替换,适合需要扩展的场景,但可能引发意外错误。双引号阻止单词分割和通配符扩展,同时允许变量和命令替换,是推荐的使用方式。单引号则完全阻止所有扩展,适用于需要保留原始文本的场景。理解这些差异并根据需求选择合适的引用方式,是编写高效、健壮 Shell 脚本的关键。
 Linux
Unix命令行工具最佳实践
输入:同时支持文件参数和标准输入输出:默认机器可解析,--human选项供人阅读错误:错误信息输出到 stderr,不影响正常输出退出码:成功返回0,失败返回非0进度:仅当输出到终端时才显示进度可组合:输出格式便于管道处理(每行一条记录)引用:正确处理空格和特殊字符Unix命令行工具的最佳实践,本质上是对人类认知局限的谦卑承认。将复杂操作拆解为管道链 → 承认人类无法一次性处理复杂问题使用→ 承认人类会犯错,需要机器辅助检查。
 红队渗透
Kali Linux 安装 Rust 环境简明教程
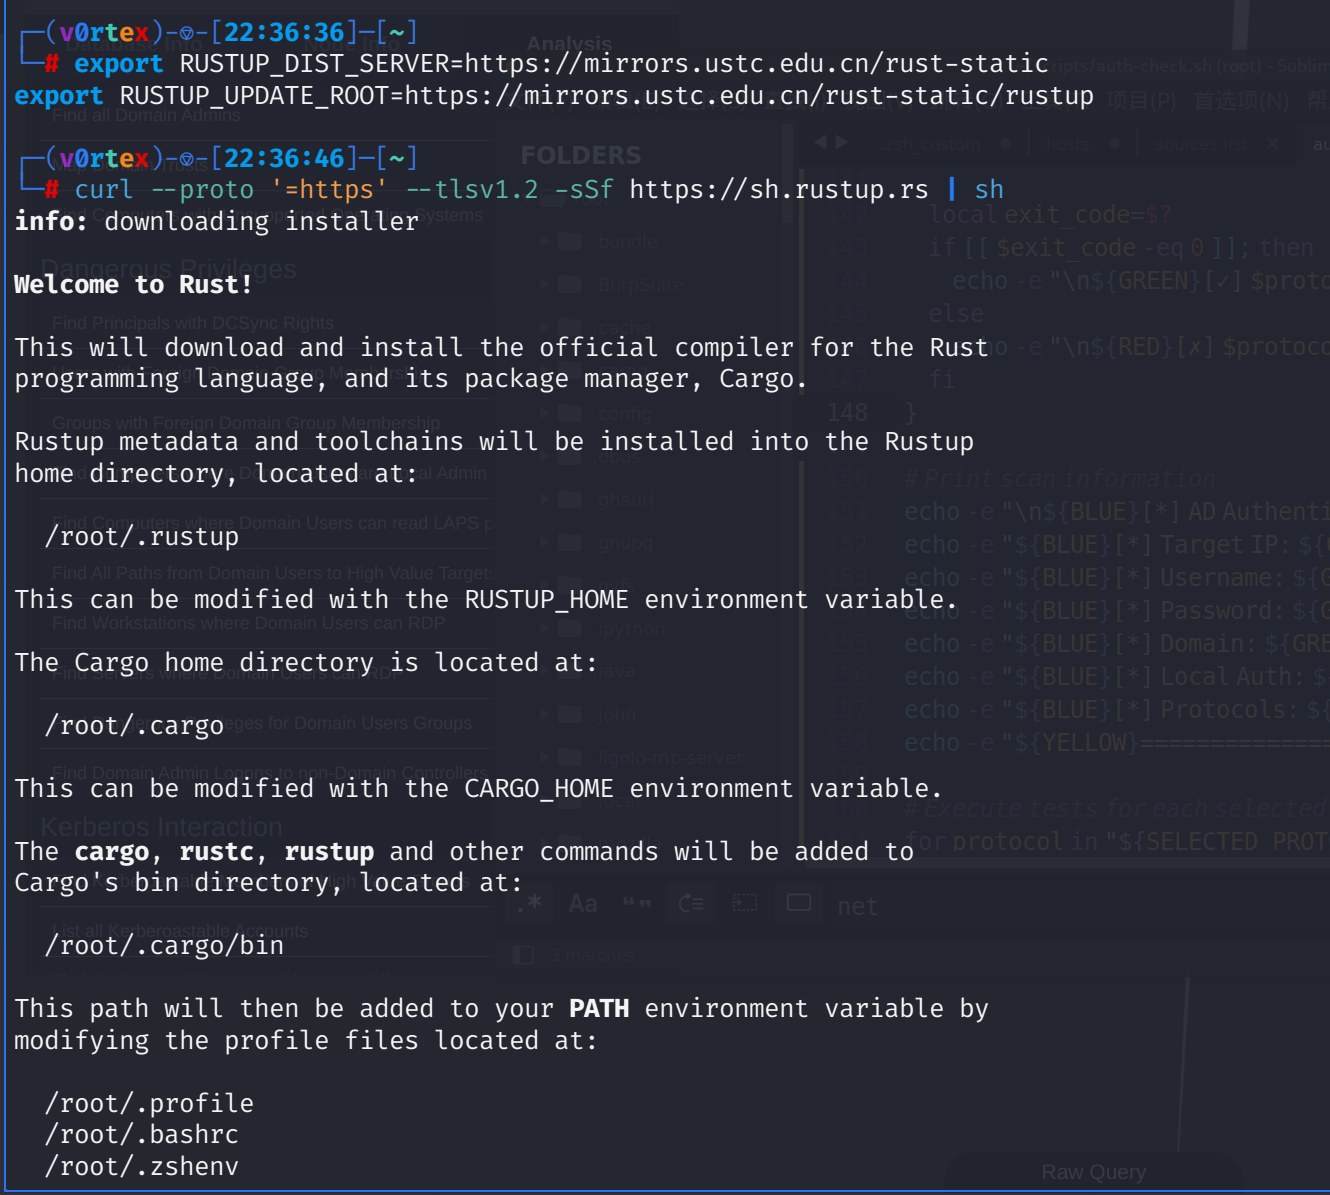
完成以上步骤后,你的 Kali Linux 系统上就成功安装了 Rust 开发环境,可以开始编写 Rust 程序了。默认情况下,Kali Linux 可能没有安装必要的工具,例如 GCC 编译器。由于 Rust 官方服务器在国外,下载速度可能较慢。如果输出 Rust 编译器和 Cargo 的版本信息,则说明安装成功。为了加速依赖包的下载,可以配置 Cargo 使用国内镜像。安装过程中会提示你选择安装选项,输入。
 红队渗透
Socat 用法详解:网络安全中的瑞士军刀
socat是一个多功能的中继工具,允许用户在两个数据通道之间建立双向数据流。这些通道可以是文件、管道、设备(如串口或伪终端)、网络套接字(TCP、UDP、Unix 域套接字等),甚至可以通过 SSL/TLS 进行加密传输。与netcat(另一款类似工具)相比,socat安全性增强:支持chroot、用户切换(su)和 SSL/TLS 加密。灵活性:支持多种协议和地址类型,允许复杂的数据流配置。多进程处理:通过fork选项支持并发连接。调试功能:提供详细的日志和数据流监控选项(如-x和-v。
 红队渗透
端口复用技术:红队视角下的隐蔽通信与实战指南
当上述系统工具受限时,可通过原生 Socket 编程实现端口复用,核心在于套接字选项。端口复用技术的本质是将攻击面隐匿于合法服务之中,实现"大隐隐于市"。最小干扰原则:任何复用方案都不应影响正常业务,否则将迅速暴露。iptables 转发务必加触发条件,GOST 隧道需配置 fallback 到正常服务。分层隐蔽原则:单一技术不足以应对现代防御体系。建议组合使用:iptables 做入口转发 → GOST 做加密隧道 → 内存加载的 Agent 做最终执行。快速清理原则。
 安全研究
Rsync从原理到用法指南:文件同步看这篇就够了
rsync是一款高效的增量同步工具,通过差分编码仅传输文件变化部分。其核心采用双校验机制:先快速检查文件大小和时间,再通过滚动校验算法(弱校验和+强校验和)实现块级差分传输。rsync支持三种工作模式:本地模式用于文件备份、远程Shell模式通过SSH加密传输、守护进程模式提供原生协议服务。现代版本新增xxHash校验算法、zstd压缩等优化,并修复安全漏洞。实战中需注意尾部斜杠语义差异,常用选项组合如-avzP可实现归档压缩传输。
 安全研究
【保姆级教程】curl 命令选项详解与使用指南
curl凭借其灵活的选项和强大的功能,成为开发、测试和日常工作中不可或缺的工具。无论是简单的 GET 请求,还是复杂的文件上传与认证场景,您都可以通过组合上述选项实现需求。希望本文的翻译与示例能为您提供清晰的指引,助您高效使用curl!如需更多帮助,可随时运行查看完整文档,或留言交流。
 红队渗透
深入解析 SMB 相关命令:smbmap、smbclient、netexec 等工具的使用指南
SMB 是一种客户端-服务器协议,用于在网络中共享资源(如文件、打印机)。它最初由 IBM 开发,后由 Microsoft 广泛采用,支持 NTLM 和 Kerberos 认证,运行在 TCP 端口 139 或 445 上。SMB 的常见版本包括 SMBv1、SMBv2 和 SMBv3,其中 SMBv1 因安全漏洞(如 EternalBlue)已被许多现代系统禁用。发现共享目录及其权限。提取用户、组或密码策略信息。执行远程命令或上传/下载文件。
 安全研究
doas:OpenBSD 的极简权限提升工具
doas 是 OpenBSD 开发的轻量级权限提升工具,旨在替代复杂的 sudo。其核心优势在于代码精简(仅约500行)和默认安全,通过简洁的 /etc/doas.conf 配置文件实现权限控制,支持命令级细粒度授权。相比 sudo 的庞大代码库(20万+行),doas 显著减少了攻击面,且兼容 Linux、FreeBSD 等主流系统。典型配置如 permit persist :wheel 允许 wheel 组成员免密提权,体现了最小权限原则。适用于追求安全与简洁的系统管理场景。
LinuxLinux 命令行冷门实用小工具:提升效率的隐藏利器(nl、column、shuf、jq、fmt 和 rev)
nl(number lines)是一个为文本行添加行号的实用工具,适合整理文档、调试输出或生成编号列表。001: applecolumn能将杂乱的文本整理为整齐的列式输出,大幅提升可读性,非常适合格式化表格或列表数据。shuf(shuffle)用于随机打乱文本行或生成随机数序列,非常适合数据抽样、测试或随机选择。jq是一个功能强大的命令行 JSON 处理工具,可用于解析、过滤、转换和生成 JSON 数据。尽管不如cat或grep那样广为人知,但它在处理结构化数据时极为高效。fmt。
 Linux
Linux 系统清理全攻略:命令行、图形界面、自动化脚本一网打尽!
在 Linux 系统中,有许多清理工具可以帮助用户清理系统垃圾、释放磁盘空间、优化系统性能等。这些工具各具特色,能够满足不同用户的需求。以下是一些常见的 Linux 系统清理工具,按类型进行分类介绍。
LinuxBash 中的数学运算详解
Bash 的数学运算功能远超许多人的想象。
 Linux
Linux常用快捷键大全:提高效率的必备技巧
掌握Linux快捷键可以极大地提升日常操作的效率,无论是在窗口管理、终端操作、文本编辑还是系统管理中,熟练使用快捷键都能让你的工作更加流畅。如果你经常使用Linux,建议多练习这些快捷键,并根据自己的工作习惯进行优化和调整!在Linux系统中,快捷键可以极大地提升工作效率,无论是在终端操作、窗口管理还是文本编辑中,都能发挥重要作用。本文将详细介绍一些常用的Linux快捷键,帮助你更高效地使用Linux。Linux终端(Terminal)是日常运维、开发和管理的核心工具,掌握这些快捷键能大幅提高工作效率。
 红队渗透
Linux 安装与管理 Java jdk 8 (三种方法)
本教程介绍在Kali Linux系统中使用Java 8的两种方式:临时运行(适用于安全测试工具如ysoserial)和长期安装(适合开发)。临时使用只需下载OpenJDK 8并解压运行,不影响系统环境;长期方案推荐jenv版本管理工具,可灵活切换多个Java版本,也提供系统级安装方法。教程包含详细步骤、常见问题及推荐方案对比,满足不同使用场景需求,特别强调避免Java版本冲突问题。
 红队渗透
如何在 Kali 上解决使用 evil-winrm 时 Ruby Reline 的 quoting_detection_proc 警告
在 Kali Linux 上,只需运行,你就可以轻松解决Reline的警告,恢复远程路径补全功能。这个方法简单高效,适用于大多数 Kali 用户。希望这篇博文能帮你快速解决这个小麻烦!如果有其他问题,欢迎随时交流。
 红队渗透
一文教你在Kali上配置舒服优雅的Sublime Text(插件安装卸载、python交互式运行、主题美化)
Sublime Text 是一款轻量、优雅且功能强大的文本编辑器,因其简洁的界面、极高的自定义性和丰富的插件生态而深受开发者喜爱。在 Kali Linux 这样的渗透测试系统中,配置一个舒适且高效的 Sublime Text 环境,不仅能提升代码编写体验,还能大幅提高工作效率。Kali Linux 下安装 Sublime Text 详细教程。本文将假设你已经完成安装,接下来将带你一步步打造一个优雅、实用的 Sublime Text 环境,包括插件安装、Python 交互式环境的配置以及快捷键优化等内容。
 Linux
万物皆文件:从 /proc 看 Linux 进程与文件的底层关联
Linux/Unix通过“万物皆文件”的设计哲学,将进程动态运行时状态抽象为/proc伪文件系统中的静态文件。/proc/PID/目录以结构化文件形式展示进程的配置、资源占用及文件描述符(FD),实现了进程信息的可视化与文件化管理。进程与文件的交互核心是FD,通过/proc/PID/fd/目录可实时监控进程打开的资源。尽管进程文件与普通文件在存储介质、动态性及生命周期上存在差异,但这一设计极大简化了系统管理,使进程调试和资源监控可通过标准文件操作完成,体现了Linux统一接口的核心理念。
 Windows
rga(ripgrep-all)使用指南:轻松搜索所有文件中的内容,让grep不止于文本文件!
你是否曾为查找压缩包、PDF 或 Office 文件中的关键信息而苦恼?`rga`(ripgrep-all)是一款功能强大的命令行工具,它不仅继承了 `grep` 的快速检索能力,还能深入压缩包和二进制文件,堪称文件搜索领域的“瑞士军刀”。本指南将带你从安装到实战,全面掌握 `rga`,让它在 Linux 和 Windows 上助你化繁为简,轻松通过正则表达式搜索所有文件中的内容!
 红队渗透
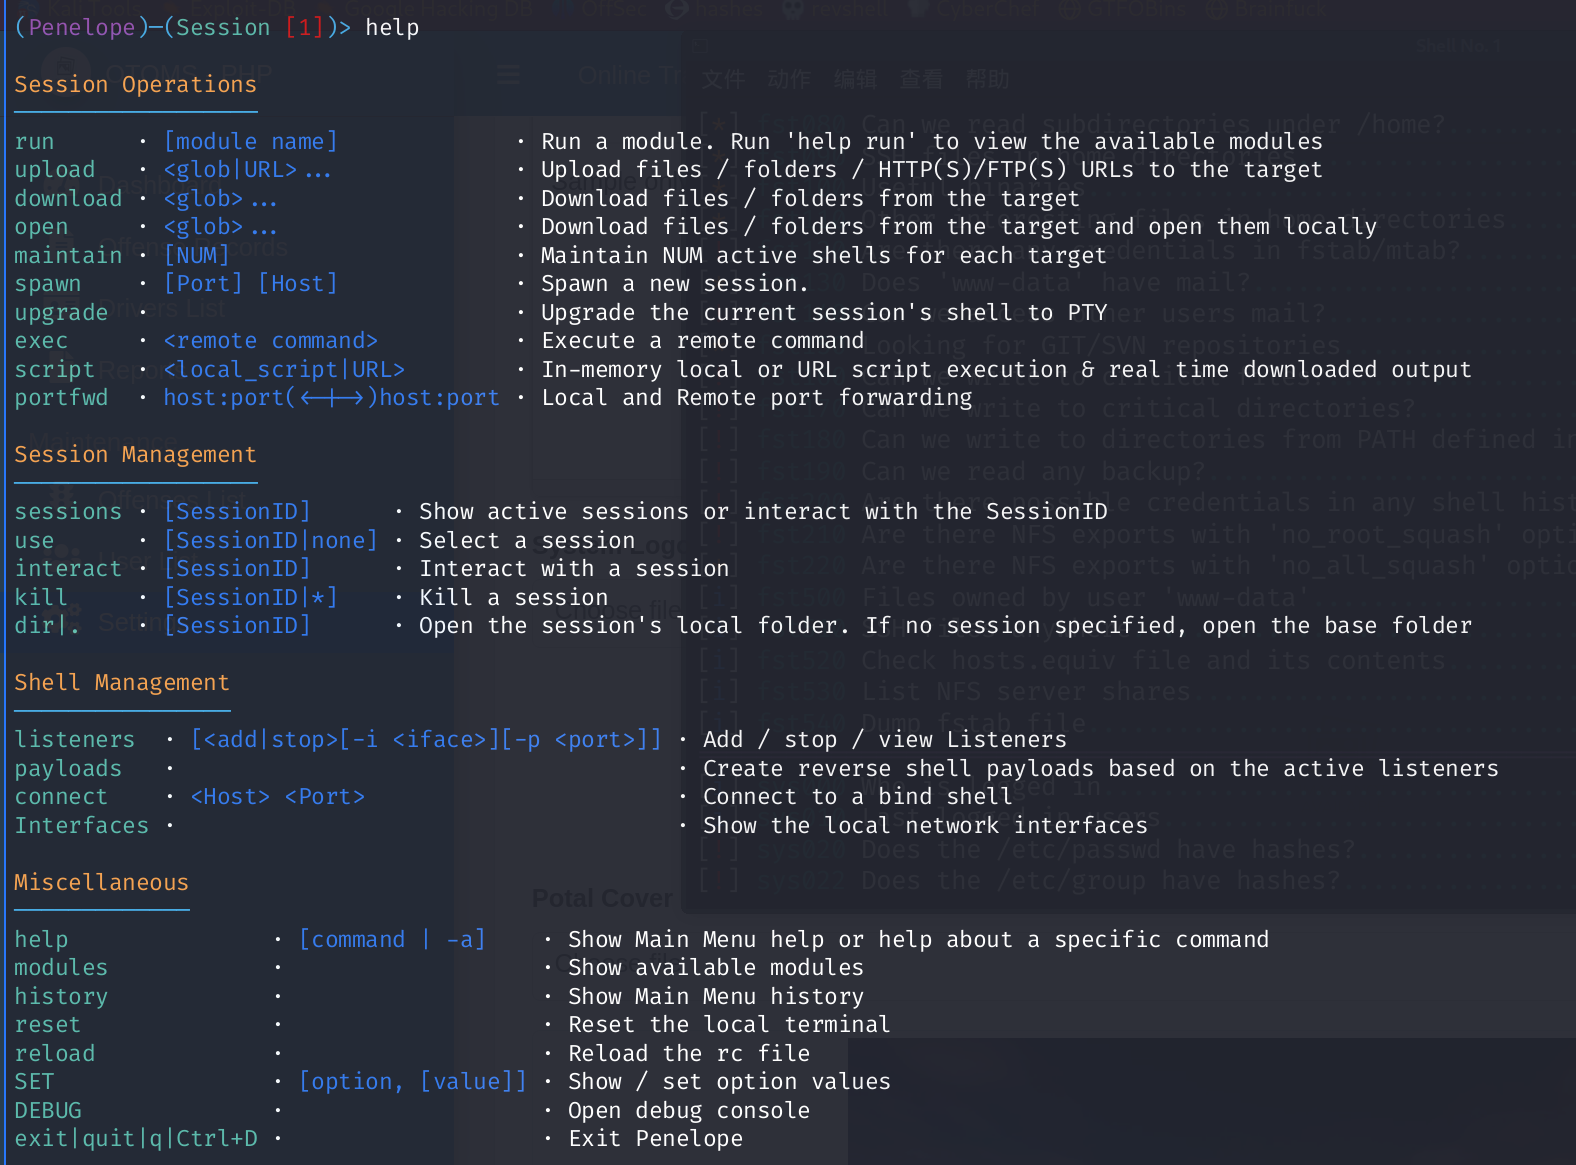
Penelope:现代渗透测试中的强大 Shell Handler
Penelope是一款专为渗透测试设计的开源shell handler工具,旨在解决传统工具(如Netcat)在终端稳定性、文件传输等方面的不足。它以自动化能力为核心,支持PTY自动升级、多会话管理、文件传输、日志记录等功能,并内置权限提升模块。Penelope纯Python编写,安装简便,兼容Linux/macOS,能与Metasploit等工具集成。其模块化设计涵盖权限提升、端口转发等场景,通过run命令调用各类插件,显著提升渗透测试效率。
 Linux
深入探讨 Linux 中的文件排序方式
LC_ALL是一个环境变量,通常在类 Unix 系统(如 Linux 和 macOS)中使用,用于设置程序的区域设置(locale)。它会影响程序在处理语言、字符编码、日期格式、数字格式等方面时的行为。具体来说,LC_ALL是区域设置的“总开关”,它可以覆盖其他更具体的区域设置变量(如LC_COLLATELC_CTYPELC_TIME等)。当你设置了LC_ALL时,它会统一指定所有区域相关的行为。结合ls和sort,编写脚本实现复杂排序需求。Linux 中文件排序方式的灵活性得益于ls和sort。
 Linux
Nano编辑器详解:Linux初学者必备的文本编辑利器
Nano编辑器以其简单、小巧和易用性,成为Linux环境下初学者的最佳选择。它不仅默认安装在大多数发行版中,还通过直观的界面和快捷键提示降低了使用门槛。通过本文的介绍,我们从Nano的背景、操作方法、快捷键到启动选项进行了全面解析。希望你能通过实践掌握Nano,并在Linux的学习之旅中更进一步。今天的分享就到这里。如果你有任何疑问或想了解更多,欢迎随时交流!再见!
 Linux
详解 Go 的常见环境变量及其在 zshrc 中的配置
正确配置 Go 的环境变量是高效进行 Go 语言开发的基础。通过理解每个环境变量的作用,并将其配置到zshrc文件中,您可以确保您的 Go 开发环境能够正确地找到所需的工具、库和依赖,从而提升开发体验。记住启用 Go Modules () 是现代 Go 开发的推荐做法,并根据您的网络环境配置合适的GOPROXY可以显著提高依赖下载速度。
 Linux
awk 从入门到进阶(下)
在数据处理和系统管理的广阔领域中,awk作为一款功能强大的文本处理工具,以其高效、灵活和多样的应用场景,持续在 Unix/Linux 环境中占据重要地位。从基础的字段提取到中级的条件判断与循环控制,我们已经逐步揭开了awk的核心能力。然而,awk的真正潜力远不止于此。在本篇下篇中,我们将深入探讨awk的高级特性与脚本化应用,带你从熟练使用迈向精通。关联数组:利用awk的哈希表功能实现高效的数据统计与分组。多文件处理:通过FNR和NR处理多个输入文件,解决复杂数据合并需求。脚本编写。
 Linux
awk 从入门到进阶(中)
在现代数据驱动的场景中,文本数据的处理与分析已成为系统管理、数据分析和开发工作中不可或缺的一部分。从服务器日志的实时解析到大规模数据集的清洗与统计,从配置文件调整到自动化报告生成,高效的文本处理能力直接决定了任务的完成效率与成果质量。作为一款内置于操作系统的文本处理利器,awk不仅能轻松应对日志分析、数据过滤和列操作,还能在数值计算、条件筛选和数据聚合等复杂任务中大显身手。如果说基础篇为你打开了awk的大门,那么本篇中篇将带你深入探索其核心功能。数值计算:从浮点运算到逐行统计,展示awk。
 Linux
Linux 获取命令帮助:老油子的必备技能
Linux高手不依赖搜索引擎,而是利用系统内置的层级化帮助工具快速获取命令信息。帮助系统分为多个层级:最简短的-h/--help提供基础用法;man手册给出详细文档;info系统提供超文本结构化的最详尽说明;而查看命令版本和源码适合深度需求。不同命令类型(Shell内置与外部)需用不同工具(help或man)。社区工具如tldr和cheat提供简洁示例,而分析--help输出格式能高效定位参数。掌握这套系统可避免网络信息的版本差异问题,实现精准快速的命令行自查。
 安全研究
Linux基础:三分钟带你掌握 Linux 基本权限与特殊权限
Linux 权限管理通过所有权、基本权限和特殊权限,构建了安全高效的协作环境。chmod和chown提供灵活调整,而 SUID、SGID 和 Sticky Bit 的sStT大小写则反映权限状态——小写表示完整可用,大写提示配置需完善。掌握这些机制,如同拥有一套精密钥匙,让你在Linux系统中游刃有余地管理资源,确保安全与功能的完美平衡。
 红队渗透
Bash 花括号扩展 {start..end} 进阶使用指南——字典生成
工具内置性支持类型内存效率复杂模式适用规模是数字、字母、组合低否小中规模seq是数字高否大规模crunch否数字、字母、组合高是超大规模Bash 花括号扩展语法简单却功能强大,掌握其基础与进阶用法,能极大提升脚本效率。无论是生成测试数据、批量操作文件,还是创建爆破字典,它都是不可或缺的利器。结合管道和其他工具,您可以解锁更多可能性!
LinuxLinux 文件夹复制与移动技巧详解:一级解散、隐藏文件与目录结构
本文详细解析了Linux中cp和mv命令在文件夹操作中的关键特性与使用技巧。通过对比表格总结了两种命令在复制/移动内容、处理隐藏文件、目标目录结构和适用场景上的差异,具体包括:cp -r src/* dest/(仅非隐藏文件)、cp -r src/. dest/(包含隐藏文件)和cp -r src dest/(保留目录结构)等6种常见用法。针对隐藏文件被忽略、目录结构保留不当等常见问题,提供了启用dotglob、使用find命令等解决方案。
 安全研究
SSH 进阶用法指南:从端口转发到跳板机
SSH 不仅仅是远程登录工具,更是一套强大的网络访问和安全通信平台。技能核心价值简化连接,统一管理本地转发 (-L安全访问远程内网服务远程转发 (-R将本地服务暴露到公网动态转发 (-D搭建 SOCKS5 代理,万能通道跳板机 (-JProxyJump透明穿透跳板机,直达目标多路复用 + 保活提升连接速度,避免超时断开把 SSH 当作一个瑞士军刀来用,你会发现它能解决很多“网络不通”的难题。
安全研究深入理解 GNU/Linux 的高级文件权限:访问控制列表与特殊属性
GNU/Linux系统通过高级权限管理机制增强文件安全控制。传统权限模型(rwx)在复杂场景下存在局限,为此系统提供了访问控制列表(ACL)和文件保护属性两种扩展方案。ACL允许为特定用户/组设置细粒度权限,通过getfacl/setfacl命令管理,支持默认ACL实现权限自动继承。文件保护属性则通过chattr命令设置,如不可变属性(i)防止文件被修改/删除,追加属性(a)保护日志完整性。这两种机制共同构建了灵活的多层级安全防护体系,适用于共享目录管理、系统文件保护等场景,显著提升了Linux系统的安全性
2026新版Kali换源|APT包管理+kali.sources配置详解
Kali Linux 2026.2版本已废弃传统sources.list配置,系统源改用/etc/apt/sources.list.d/kali.sources文件管理。本文详解新版APT源架构:系统官方工具源使用yaml格式的kali.sources文件,第三方软件则需在sources.list.d目录下创建独立.list文件。文章提供阿里云和清华镜像源的详细配置方法,并给出完整的系统更新命令流程。同时规范了第三方软件源的管理方式,强调必须单独存放。最后给出APT使用建议,包括定期升级频率和缓存清理等最佳
 Linux
深入掌握Linux ip命令:网络配置与管理的瑞士军刀
等命令,以更现代化、功能更强大的方式管理网络接口、IP地址、路由表、邻居表、隧道接口等。通过本文的详细解析和丰富示例,读者能够全面掌握其用法,并在实际场景中灵活运用。工具包的核心组件,设计初衷是为了适应现代网络需求,支持IPv6、多路由表、流量控制等功能。命令的各个子命令模块,分类梳理其功能,并通过丰富的示例展示其应用,助您从入门到精通。命令提供了统一的语法结构和更细粒度的控制能力,已成为Linux网络管理的事实标准。命令以其模块化设计和强大功能,成为Linux网络管理的核心工具。
 红队渗透
Kali 中的 PTH Toolkit 详解:与 Impacket 比肩的强大工具集
PTH Toolkit(Pass-The-Hash Toolkit)是一组用于 NTLM 认证的工具,允许用户在不需要明文密码的情况下,使用 Windows NTLM 哈希进行身份验证和远程访问。在 Windows 认证机制中,NTLM Hash 相当于用户凭据的一个等效物,因此攻击者可以利用已窃取的哈希值进行身份验证,而无需破解其原始密码。这种技术被称为攻击。
 红队渗透
本地虚拟机重置root密码的两种方案:Grub单用户模式与LiveCD挂载
本文提供了两种Linux系统密码重置方案:Grub单用户模式和LiveCD挂载模式。Grub模式适用于常规系统,通过修改启动参数进入特权shell修改密码;LiveCD模式适用于Grub损坏或极简系统,需挂载ISO进入Live环境后挂载原系统分区修改密码。操作前建议创建虚拟机快照,文中详细说明了两种方案的具体步骤、适用场景及常见问题处理方法,特别提醒Alpine等极简系统的特殊注意事项。
 红队渗透
Kali Linux 安装 Sublime Text 详细教程
本文详细介绍了在 Kali Linux 系统上安装 Sublime Text 的两种方法:通过命令行安装和手动下载安装。命令行安装步骤包括添加 GPG 密钥、软件源、更新软件列表和安装 Sublime Text,并提供了自动化安装脚本。手动下载安装则包括下载安装包、解压、移动文件、创建桌面快捷方式和配置环境变量。此外,文章还提供了激活 Sublime Text、禁用自动更新以及安装后的操作指南,如启动、配置中文支持和安装插件。通过这些步骤,用户可以顺利在 Kali Linux 上安装并使用 Sublime
 Linux
GRC(Generic Colouriser):为你的终端输出增添色彩
GRC 的真正强大之处在于它的配置文件。~/.grc/(用户自定义)如果 GRC 找不到配置文件,你也可以用绝对路径指定,例如。答案是肯定的。GRC 不仅简单易用,还能通过灵活的配置满足各种需求。无论是日常命令美化,还是专业日志分析,它都能让你的终端体验焕然一新。建议从默认配置文件入手,逐步尝试自定义规则,挖掘它的全部潜力。
 红队渗透
ngrep :网络嗅探的利器
ngrep(Network Grep)是一个基于文本的网络数据包捕获和过滤工具,名字来源于其与grep的相似性。它结合了数据包嗅探和正则表达式匹配的能力,允许用户实时捕获网络流量并筛选出符合特定模式的内容。ngrep由 Jordan Ritter 在 2000 年代初开发,虽然不如Wireshark那样广为人知,但在某些场景下却异常高效。适用于 CTF 或调试场景。ngrep虽然不如tcpdump或Wireshark。
安全研究Linux文件系统与磁盘管理
文件系统是操作系统用来组织、管理和存储数据的机制。在Linux中,文件系统不仅负责数据的存储,还涉及权限管理、数据完整性检查和性能优化等功能。一个高效的文件系统可以显著提升系统的运行效率,而错误的选择或管理不当则可能导致数据丢失或性能瓶颈。Linux支持多种文件系统,每种都有其独特的特性和适用场景。选择合适的文件系统需要综合考虑性能、数据完整性、兼容性和存储需求等因素。ext2:一种较老的文件系统,不支持日志功能(journaling),因此在现代系统中逐渐被淘汰。
 Windows
【详细】CMD、PowerShell 与 Linux Shell 命令的深度对比
在计算机操作系统的命令行界面(CLI)中,Windows 和 Linux 提供了各自独特的工具集:Windows 的传统命令提示符(CMD)、功能强大的 PowerShell,以及 Linux 平台上丰富多样的 Shell(如 Bash、Zsh 等)。这些工具虽然都旨在帮助用户与操作系统交互,但因历史背景、设计哲学和适用场景的差异,展现出截然不同的特性。
 Linux
全面解析 Shell 四大运行模式(交互式与非交互式、登录式与非登录式),让你彻底搞懂 Linux 交互原理!
Shell 是 Linux 系统中非常重要的一个工具,通过不同的启动方式,用户可以灵活地选择交互模式或脚本执行模式,满足不同的工作需求。掌握 Shell 的四种运行方式(交互式与非交互式、登录式与非登录式),可以帮助系统管理员或开发者更高效地与 Linux 系统进行交互。补充:TAB 补全与 Shell 交互模式的关系很多人认为按 TAB 键自动补全命令与 Shell 是否为交互式有关,但实际上,TAB 补全是由readline库提供的功能,与 Shell 交互模式并无直接关系。readline。
 Linux
深入分析 Shell 中 IFS、数组赋值与输出行为
(Internal Field Separator)是一个至关重要的环境变量,它用于定义字符串或数组在分隔时使用的字符。后,它会影响数组的赋值、命令替换以及数组元素的输出,可能会导致一些意外的行为。被修改时,它会直接影响数组的构造方式,尤其是在命令替换和数组赋值时。的输出本身没有逗号,Shell 会将整个输出视为一个单一的字符串赋给数组。对数组赋值与输出的影响,尤其是在命令替换、数组赋值、输出过程中如何通过合理配置。它的默认值包括空格(时,Shell 默认使用空格作为数组元素的分隔符,而不是逗号。
 Linux
wlwrap 与 rlwrap 的区别对比:图形显示协议的演变
在 Linux 系统中,许多工具和程序依赖于命令行界面(CLI)来进行交互,尤其是对于那些没有图形用户界面的应用程序。在这种情况下,命令行编辑、历史记录和自动补全等功能是提升工作效率和用户体验的关键。rlwrap和wlwrap就是两种为 CLI 提供增强功能的工具,它们通过引入功能(如命令历史和行编辑),帮助用户更轻松地与程序交互。然而,这两个工具有一些关键的区别,特别是在支持的显示协议方面。为了更好地理解它们的作用和区别,我们首先需要了解和这两种图形显示协议,它们在 Linux 系统中的作用以及它们与。
 红队渗透
LinPEAS 几种执行方式:从理想环境到极度受限场景
(Linux Privilege Escalation Awesome Script)是渗透测试与红队行动中最受欢迎的 Linux 本地提权枚举神器之一。它以 Bash 脚本形式,系统化地检查内核漏洞、SUID/SGID 文件、权限误配、服务配置、日志、定时任务、容器环境等数百项可能导致提权的线索,并以红黄绿颜色高亮高危项,极大提升效率。然而,LinPEAS 的强大依赖于执行环境。现实场景往往充满限制:无 curl/wget、无外网、防火墙阻断、精简系统(如 Alpine)等。
 Linux
Shell编程:深入了解 Bash 数组操作
Bash 数组可以非常方便地生成随机字符或密码。# 生成一个包含数字、字母和特殊字符的随机密码@#$%"`)do# 生成一个包含数字、字母和特殊字符的随机密码 characters =(` echo {a .. z } {A .. Z } {0 .. 9 } "!1 .. 12 };do password += " ${characters [ $RANDOM % ${ # characters [ @ ] } ]}" done echo $password # 输出一个随机密码。
 Linux
Linux的“人性化选项”:-h(或 --human-readable)
Linux命令行工具常使用-h或--human-readable选项,将技术性输出转化为更易理解的形式。该选项会将文件大小、内存使用等数据转换为KB、MB、GB等直观单位,替代默认的字节显示。常见命令如ls -lh、df -h和free -h都支持此功能,显著提升非技术用户的使用体验。这一设计降低了Linux系统的学习门槛,在技术精确性和用户友好性之间取得了平衡,是提高命令行工作效率的实用技巧。
 Linux
Shell 编程:生成随机数与字符串的高效技巧
echo解释提供随机字节流。通过tr工具过滤字符,只保留自定义字符集中的字符。此字符集包含了数字、特殊字符以及大小写字母。head -c8截取 8 个字符,生成一个长度为 8 的随机字符串。这种方法适合于生成较为复杂的随机密码,尤其是当需要使用特定字符集时。解释a=(echo {a…z}这一行代码生成一个包含字母a到z的数组。{a..z}是一个 Bash 字符范围扩展,生成从a到z的所有小写字母。a=()将这些字母存储在数组a中。使用$RANDOM。
 Linux
搞懂Linux终端:从TTY到PTS,从历史到实战,一篇就够了!
TTY、PTS与PTY:终端设备的核心概念解析 本文系统介绍了Linux/Unix系统中终端设备的发展历程和工作原理。从最早的物理终端TTY(电传打字机)到现代伪终端(PTY),终端技术经历了从硬件到软件的演进过程。现代终端模拟器通过伪终端主设备(PTMX)和从设备(PTS)实现终端功能,形成一个双向通信的数据流管道。文章详细分析了终端类型、PTY架构、相关命令工具(如tty、who、ps、stty)以及终端的工作模式(规范模式与原始模式)。
 红队渗透
在Kali中使用pyenv安装python工具的最佳实践:以 pwncat 为例
Kali 默认集成了大量依赖 Python 的工具,若直接在全局环境安装新工具,可能引发依赖混乱,甚至破坏系统稳定性。,这些工具可能依赖特定的 Python 版本(如 Python 2.7 或 3.x 的不同子版本)。不仅能管理多个 Python 版本,还能为每个工具创建独立的虚拟环境,实现版本隔离和依赖管理。在全局环境安装新工具,可能覆盖系统默认的 Python 解释器或库,导致现有工具失效。这种方法在 Kali 中尤为实用,既满足工具的版本需求,又保持系统环境的纯净。例如,工具 A 依赖。
 红队渗透
问题解决:Kali Linux 中配置启用 Vim 复制粘贴功能
或其他类似终端时,Vim 编辑器的默认设置并不支持直接进行复制和粘贴操作,这对于日常的开发工作或渗透测试人员来说可能会造成不便。幸运的是,通过简单的配置调整,可以让 Vim 轻松支持复制和粘贴功能。配置完成后,你应该可以正常地使用鼠标在 Vim 中进行复制和粘贴了,就像在平常的终端命令行一样!在 Vim 中启用鼠标支持可以让你使用终端的复制和粘贴功能。键进入命令模式,确保你处于正常编辑模式。在 Kali Linux 系统中,使用。进入 Vim 编辑器后,按。首先,打开你的终端,使用。
 安全研究
深入解析 Nmap 扫描机制的底层原理
Nmap 的强大之处在于其灵活性和底层实现的多样性。权限决定了扫描方式的选择,-sn参数则展示了主机发现的精妙设计。在特权与非特权间找到平衡,确保安全与功能的兼顾。善用-sn及其变体,适应不同网络环境。规范目标指定,避免因细节疏忽影响结果。无论是网络攻防还是日常运维,Nmap 都是不可或缺的利器。但其效果取决于使用者的熟练程度——深入研究,才能化“杀器”为己用。
 Linux
深入解析 Linux /etc/skel 目录的作用与使用方法
等,这些文件影响着用户的 Shell 环境、别名、环境变量等。是 Linux 系统中的一个关键目录,它用于存放新用户的默认配置文件,并在创建用户时自动复制到。在多用户环境(如企业服务器或学校计算机系统)中,管理员通常希望所有用户的起始环境保持一致。这确保了每个新用户在首次登录时,能够拥有一套预定义的基本环境配置,而无需手动创建。当新用户登录时,他们就会自动获得该配置,而不需要自己手动修改。这样,每个新创建的用户都会自动继承这个别名设置,而不需要手动添加。,可以大幅提升用户管理的效率,减少重复配置的工作量。
 Linux
彻底搞懂文件系统与文件描述符:操作系统核心概念解析
文件系统(File System,FS)是操作系统用于管理存储设备(如硬盘、SSD、U盘等)上数据的方式。它提供了一种将物理存储空间(例如硬盘上的磁盘块)映射到逻辑结构(例如文件、文件夹)的机制,从而使得操作系统能够以统一和高效的方式访问和管理数据。
 安全研究
从 Linux 权限管理历史看 sudo、SUID 和 Capability 的演进
未来,随着安全要求的提高,Capability 将逐步取代 SUID,成为 Linux 权限管理的最佳实践。,然后只赋予程序所需的特定权限,而不是整个 root 权限。、SUID 和 Capability 的发展过程,并详细分析它们的区别和应用场景。通常用于允许普通用户执行部分管理任务,而无需手动提升权限。机制以实现最小权限原则,权限控制方式逐步演进,以满足不同安全需求。在 Linux 操作系统中,权限管理是安全体系的核心。本文将从 Linux 权限管理的历史出发,介绍。的精细化权限管理,最终发展到。
 安全研究
Linux sudo 权限管理指南:命令与配置详解
本文全面介绍了 Linux 系统下的 sudo 命令及其配置文件 /etc/sudoers 的使用方法。主要内容包括: sudo 核心概念:与 su 的对比、工作原理及优势 sudo 命令详解:基本语法、常用选项和实用示例 /etc/sudoers 配置文件:编辑方法、语法结构和规则详解(用户/主机/运行身份/标签/命令等) 最佳实践:使用 visudo 编辑配置、推荐使用 /etc/sudoers.d/ 目录
 安全研究
环境变量 PATH 与可执行文件识别机制详解
PATH变量用于指定系统查找可执行文件的目录,但不会递归搜索子目录。这样设计的主要原因是性能、安全性和管理复杂性考量。如果希望直接运行子目录中的可执行文件,可以使用修改PATH、创建别名、使用符号链接或直接输入完整路径等方法来解决。每种方法都有其适用场景,选择适合自己的方案,能更高效地管理可执行文件的执行路径。希望本文能帮助你理解PATH及其限制,并找到最适合你的解决方案!
 安全研究
区分 Linux 目录权限与文件权限:为什么你能删除或重命名 root 的文件
本文深入解析了Linux系统中文件与目录权限的本质区别及其对操作的影响。文件权限控制内容的读写执行,而目录权限则管理文件条目的增删改。关键发现包括: 删除/重命名文件实际是目录操作,依赖目录的写权限,而非文件本身权限 普通用户在HOME目录拥有近乎完全控制权,可自由管理文件条目 目录权限(rwx)中写权限(w)决定用户能否修改目录结构 典型场景:用户无文件写权限但仍可删除,因其拥有父目录写权限 理解这种机制对系统管理和安全配置至关重要,建议管理员特别注意共享目录的权限设置,避免因权限误解导致数据风险。
 Linux
从 VSCode 到命令行:BRE、ERE、PCRE正则差异解析
学习正则表达式之后,我们可能会觉得它是一个非常强大的工具,但在不同工具中应用时,它的规则和实现方式可能有所不同。理解BREERE和PCRE之间的差异,能够帮助我们在开发和调试过程中避免很多不必要的麻烦,尤其是在VSCode和命令行工具之间的转换。希望本文能够帮助你更好地理解这些差异,并在使用正则表达式时更加得心应手。如果你遇到类似问题,不妨检查一下你所使用的工具是否支持的正则类型是否与你的预期一致。
 安全研究
解析Linux粘滞位(Sticky Bit):守护共享目录的“安全卫士”
本文深入解析了Linux系统中的粘滞位(Sticky Bit)机制。粘滞位是一种特殊的目录权限标志,用于限制共享目录中文件的删除/修改权限,确保只有文件所有者或特权用户才能操作文件,有效防止多用户环境下的恶意操作。文章详细介绍了粘滞位的起源演变、工作原理、设置方法及实际应用场景,澄清了常见误区,并强调其在平衡共享与安全方面的重要作用。通过具体示例演示了如何查看、设置和验证粘滞位,帮助读者掌握这一关键的系统权限管理工具。粘滞位虽小,却是Linux系统安全架构中不可或缺的一环。
 Linux
Linux 常见的虚拟文件系统
dev目录是 Linux 系统中一个非常重要的虚拟文件系统,它包含了与硬件设备及内核驱动相关的“设备文件”。这些设备文件并不存储数据,而是内核为每个硬件设备(如磁盘、终端、网络接口等)提供的访问接口。用户和程序通过这些设备文件与硬件设备进行交互。字符设备:例如终端(tty)、串口(serial ports)、鼠标、键盘等,数据是逐字符流处理的。块设备:例如硬盘(/dev/sda)、光驱(/dev/cdrom)、U盘(/dev/sdb)等,数据是按块处理的。/dev/tcp。
 安全研究
基于 PAM 的 sshd 后门研究
本文分析了Linux PAM认证机制的安全风险,重点阐述了通过软链接伪装sshd服务的后门攻击原理。PAM通过argv[0]而非绝对路径识别服务名称的特性,使攻击者可通过创建软链接使sshd加载su的配置文件,利用pam_rootok.so模块绕过密码验证。文章详细描述了攻击步骤,对比了正常与攻击流程,并提出了监控配置文件、限制软链接、审计进程等防御措施。最后强调理解PAM工作机制对系统安全的重要性,建议持续关注PAM配置安全。
 Linux
MobaXterm的图形化界面支持:原理与分辨率问题解决
MobaXterm 是一款功能强大的远程访问工具,支持SSH、RDP、X11、VNC等多种协议,并内置了强大的图形界面支持,让用户能够在远程操作Linux/Unix系统时,享受到类似本地桌面的流畅体验。与传统的SSH客户端不同,MobaXterm不仅仅是一个命令行工具,它还具备强大的。
 Linux
Linux find 命令详解:强大的文件查找工具
find命令是一个非常强大的工具,适用于文件查找、批量处理和执行脚本等多种场景。它提供了丰富的选项和灵活的条件表达式,能够帮助用户高效地管理文件系统中的文件。掌握find命令将极大提升你在系统管理和脚本自动化方面的效率。
 安全研究
Linux Cronjob 定时任务详解:语法、目录、管理与跨系统差异
本文介绍了Linux/Unix系统中Cronjob定时任务的核心概念和使用方法。主要内容包括:Cronjob通过crond守护进程周期性执行任务,分为系统级和用户级两类;详细解析了cron的语法规则,包括时间字段定义、特殊符号使用及常见示例;说明了cron配置文件在系统中的存放位置及权限管理;最后总结了cronjob的常用管理命令。该工具可自动化完成日志清理、数据备份等运维工作,是系统管理员的重要助手。
 红队渗透
Feroxbuster:现代化高级目录扫描工具
是一个快速且功能强大的目录/文件暴力破解工具,广泛用于渗透测试中,特别是在 Web 应用安全测试中。它能够帮助你发现隐藏的文件和目录。它有许多灵活的参数和配置选项,允许你定制扫描任务的行为。
 红队渗透
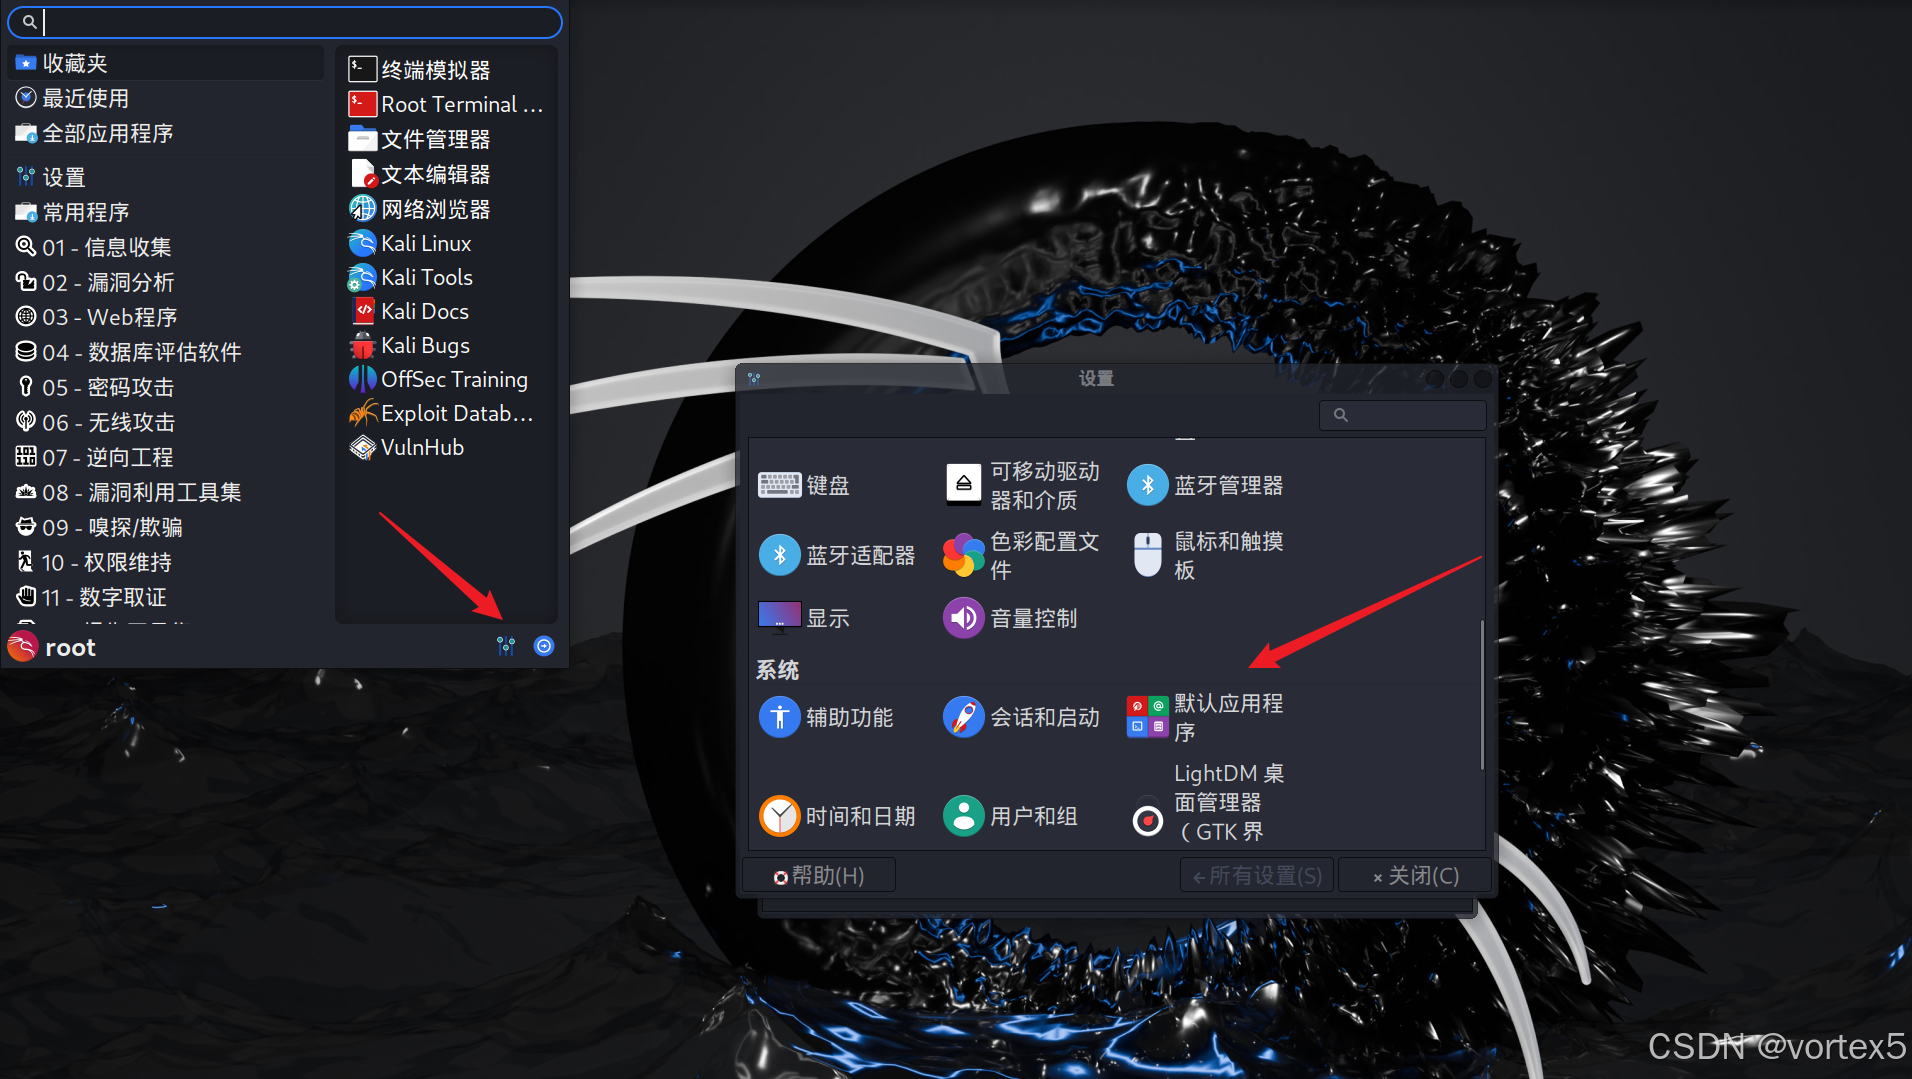
Kali Linux 默认应用配置:如何更改默认应用程序
Kali Linux 提供了强大的自定义功能,使得用户可以根据自己的需求调整系统的默认应用程序配置。无论是更改默认浏览器、终端,还是修改邮件客户端和文本编辑器,Kali 都为用户提供了简单直观的设置界面和命令行工具,帮助你快速个性化你的工作环境。通过理解并熟练掌握这些配置,能更好地提高效率,并使 Kali Linux 更加符合你的日常工作流程。希望本文能帮助你充分利用 Kali Linux 的强大功能,定制一个适合你需求的安全测试工作环境。
 红队渗透
Chisel工具详解:一文搞懂正反向端口转发及多级代理
Chisel是一款轻量级开源工具,基于Go语言实现,支持TCP/UDP端口转发和SOCKS5代理,适用于内网穿透与渗透测试。其核心优势包括HTTP/WebSocket隧道加密、低延迟传输及多级代理功能。安装方式灵活(二进制、Docker或包管理器),配置分为服务端(监听端口)和客户端(发起隧道)。正向端口转发(local:remote)用于从外部访问内网服务,反向转发(R:local:remote)则使内网主动暴露服务到外网。
 红队渗透
Linux GID与特权组提权漏洞详解
本文解析了 GID 的基础知识,包括配置文件(/etc/group、/etc/passwd)、查看命令(groups、id)以及常见特权组的功能(如 root、sudo、docker)。重点探讨了特权组提权漏洞的利用方式,包括通过 LXD 组创建特权容器挂载根目录、利用 Docker 组修改宿主机文件系统,以及通过 disk 组直接读写磁盘实现权限提升。这些漏洞利用方法揭示了不当配置带来的安全风险,为系统管理员提供了重要的防护参考。
 Linux
Bashrc 和 Profile 配置文件详解
和主要用于登录 shell,而和~/.bashrc用于非登录 shell。登录 shell 会依次加载和(如果后者不存在,加载和~/.profile非登录 shell 会加载和~/.bashrc。配置文件加载遵循全局优先,局部(用户)配置覆盖全局配置的原则。通过合理配置这些文件,我们能够控制 shell 的行为、环境以及终端交互的细节,从而优化工作效率和提升用户体验。
 Linux
FPM(Effing Package Management)安装与使用指南
FPM(Effing Package Management)是一个强大的命令行工具,旨在快速打包应用程序。它能够将任意文件或目录转换为可安装的软件包RPM.rpm) —— 适用于 CentOS、RHEL、FedoraDEB.deb) —— 适用于 Debian、UbuntuTAR.tar.gz) —— 通用格式PKG.pkg) —— 适用于 macOSPUPPET.puppet) —— Puppet 管理的包FPM 主要用于简化 Linux 发行版软件包的创建,使开发者和运维人员无需编写复杂的。
 红队渗透
字符编码(Encode)与转义(Escape)技术详解:从原理到CTF实战应用
字符编码是将人类可读的字符(如字母、数字、符号)转换为计算机可处理的数字表示(字节)的过程。它的核心目标是确保字符在存储和传输中能够被正确识别和还原。ASCII:最基础的编码方式,使用7位(实际存储为1字节)表示128个字符,覆盖英文字符、数字和基本符号。UTF-8:一种变长编码,支持全球字符集,兼容ASCII,广泛应用于现代系统。UTF-16:以2字节或4字节表示字符,适用于多语言环境。在CTF中,字符编码常用于解码隐藏信息。
 红队渗透
touch 命令 suid 也能提权?教你一招基于库文件劫持的提权攻击!
本文分析了Linux系统中SUID权限的touch命令可能带来的提权风险。通过strace分析系统调用发现动态链接漏洞后,攻击者可编译恶意库并利用umask创建高权限的/etc/ld.so.preload文件,注入恶意库路径。当执行touch时,系统自动加载该库完成提权,最终生成具有root权限的SUID shell。该攻击方法揭示了Linux动态链接机制与文件权限配置不当可能引发的严重安全隐患。
 Linux
Shell 运算符完全指南
本文系统介绍了Bash Shell中的各类运算符,包括算术运算、比较运算、逻辑运算、位运算、字符串运算和文件测试运算符。详细说明了每种运算符的语法、用法、优先级及典型应用场景,通过示例代码演示了不同运算符的使用方法。特别强调了数值比较与字符串比较的区别,以及逻辑运算符在不同环境下的差异。此外,还介绍了复合赋值运算符、自增自减运算符以及短路求值等实用技巧,帮助读者全面掌握Shell脚本中的运算逻辑。
 安全研究
深入掌握 ls 命令:从基础到进阶
ls 是 Linux 系统中用于列出目录内容的常用命令,支持多种选项以定制输出格式和排序方式。本文详细介绍了 ls 命令的基本语法、常见选项及其功能,如 -a 显示隐藏文件、-l 以长格式显示详细信息、-h 以人类可读格式显示文件大小等。此外,文章还解析了 ls -l 的输出格式,包括文件类型、权限、所有者、文件大小和修改时间等信息,并提供了符号链接、设备文件等特殊文件类型的示例。通过掌握 ls 命令及其选项,用户可以更高效地管理和分析文件与目录。
 Linux
GPG格式介绍:什么是GPG?如何加密和解密?
GPG(GNU Privacy Guard)是一种开源的加密工具,常用于加密数据、数字签名以及密钥管理。它是PGP(Pretty Good Privacy)的一个实现,允许用户通过对称加密和非对称加密来保护文件和通信。GPG的工作原理与PGP类似,核心在于公钥加密和私钥解密公钥:用来加密数据,你可以公开分享给别人。私钥:用来解密数据,只有私钥的持有者可以访问加密的数据。通过GPG,我们不仅能加密文件,还可以为文件或消息添加数字签名,以保证数据的完整性和身份认证。
 红队渗透
渗透测试常见文件传输方法:Windows 主机与 Kali 虚拟机互传篇
本文总结了Windows与Kali虚拟机间文件传输的主流方法,涵盖SMB共享、RDP目录挂载、Impacket工具集、Evil-winrm等方案。针对不同场景(Windows→Kali和Kali→Windows)提供了详细操作命令,包括Python HTTP服务器、Base64编码传输等技巧,并强调了隐蔽性要求和杀软规避措施。文章整合了渗透测试中文件传输的关键技术,为安全人员提供了高效可靠的文件交互方案,同时注重降低被拦截风险。
 红队渗透
Kali Linux配置多版本python环境:使用pyenv实现环境隔离与灵活切换
Kali Linux 作为一款滚动更新的安全研究和渗透测试发行版,其 Python 环境默认跟随系统更新,通常只提供一个主要版本。然而,在实际渗透测试中,我们经常需要同时使用多个 Python 版本,或者为不同项目隔离依赖。是一个强大的 Python 版本管理工具,可以轻松实现跨版本管理,满足不同项目对不同 Python 版本的需求。管理了多层 Python 版本,包括系统版本、直接安装的版本以及基于某个版本创建的虚拟环境。的插件,默认随安装脚本集成,用于创建隔离的 Python 环境。
 安全研究
SSH 公钥认证机制解析:原理、配置与疑难排查
本文系统介绍了SSH公钥认证的原理与配置方法。首先对比了密码认证和公钥认证的优缺点,指出公钥认证在安全性、自动化支持等方面具有明显优势。随后深入剖析了非对称加密基础、SSH完整认证流程及关键安全设计,包括私钥永不离线、公钥信任锚点等机制。最后提供了详细的配置指南,涵盖密钥生成、文件权限要求以及多种公钥部署方式(包括Linux和Windows环境)。文章强调应根据使用场景选择是否设置密码短语,并给出了不同场景下的最佳实践建议。
 Linux
Hex 查看与编辑指南:从命令行到图形界面
Linux 提供了多种命令行十六进制工具,可以满足不同场景的需求。对于仅需快速查看文件内容的用户,xxd和hexdump是理想选择;而对于需要修改或深入分析的用户,bvihexedit和ht提供了更强大的功能。根据具体任务选择合适工具,有助于更高效地处理二进制文件。
 Linux
Shell脚本技巧:逐行读取文件与死循环的常用思路
推荐使用或mapfile,能更精准处理复杂内容。对于简单任务,可以快速实现,但不适合复杂场景。使用while true或语法简单直观,是最常见的方式。for ((;;))和也是常见替代方案。
 Linux
Linux文本处理三剑客之 sed 流编辑器:从入门到精通[⭐建议收藏!⭐]
sed(Stream Editor)是一个功能强大的文本处理工具,广泛应用于文本文件的自动化编辑和批量处理。它通过逐行读取文件内容并在内存中的临时缓冲区(即“模式空间”)中处理文本,实现高效的文本替换、删除、插入等操作。sed 支持使用正则表达式进行模式匹配,使得文本编辑更加灵活和高效。sed 是一个功能强大的流编辑器,广泛用于文本文件的批量处理和自动化任务。通过灵活运用正则表达式和多种命令,用户可以高效地进行文本查找、替换、插入和删除等操作。
 安全研究
从零精通 FTP 协议:5 大协议对比 + 最强客户端工具推荐
FTP 适用场景ftp命令适用于简单、一次性的文件传输任务。lftp更适合自动化、批量文件管理。GUI 工具(FileZilla、WinSCP)适用于需要直观操作的用户。推荐安全性更高的 SFTP/FTPS 方案传统 FTP 明文传输容易造成数据泄露。企业环境建议使用 SFTP/FTPS 以确保文件传输的安全性。通过合理选择 FTP 协议和客户端工具,可以提升文件传输效率,并确保数据安全。
 Windows
Linux 主流桌面环境及其默认应用大横评
桌面环境特点文件管理器适用人群GNOME现代简洁,支持扩展Nautilus追求生产力和现代界面的用户KDE Plasma美观灵活,支持高度自定义Dolphin高级用户或喜欢个性化界面的用户XFCE轻量经典,资源占用低Thunar老旧设备用户或追求稳定、高效的用户LXDE超轻量级,极低资源消耗PCManFM超低配置设备用户或需要快速响应的用户Cinnamon传统与现代结合,直观易用Nemo从 Windows 转换到 Linux 的新手用户MATE。
 安全研究
Linux 切换到 Root 用户的方式及差异详解
Linux 权限切换核心差异:su vs sudo Linux 系统中,su 和 sudo 是两种主要权限切换工具,存在本质差异。su 是传统切换工具,需 root 密码验证,分为非登录式(su)和登录式(su -)切换。sudo 则是现代提权方案,验证当前用户密码,通过/etc/sudoers进行权限控制,支持审计日志。 最佳实践推荐:长期系统管理使用sudo -i获取完整root环境;临时操作使用sudo command;调试时可用sudo -s。
 Linux
awk 从入门到进阶(上)
在信息化时代,文本数据的处理早已成为日常运维、数据分析和开发工作中不可或缺的一部分。无论是从服务器日志中提取关键信息、解析配置文件的内容,还是对海量数据进行筛选、统计和分析,高效的文本处理工具都直接决定了任务完成的效率与质量。在众多文本处理工具中,awk凭借其强大的功能、简洁的语法和广泛的适用性,成为 Unix/Linux 系统中当之无愧的明星工具。作为操作系统自带的标准组件,awk不仅在命令行中游刃有余,还能在数据分析、自动化脚本编写和报告生成等场景中大显身手。对于经常需要处理文本数据的从业者来说,
 红队渗透
Linux密码管理机制中的配置文件详解(passwd,shadow,login.defs,pam.d)
Linux密码管理系统由多个配置文件协同工作构成: /etc/passwd存储用户基本信息(用户名、UID等),密码字段现以"x"表示密码存于shadow文件; /etc/shadow保存加密密码及策略(有效期、警告期等),权限严格仅root可访问; /etc/login.defs设定密码默认参数(如最长有效期90天); PAM模块通过/etc/pam.d/下的文件动态执行认证策略(如密码复杂度检查)。各文件通过用户名关联
 Linux
深入解析 awk 的 print 和 printf 函数
awk中的print和printf都是非常有用的输出函数,但它们各自有不同的特点。print适合于快速的输出,而printf提供了更多的格式化控制,适用于复杂的输出需求。通过掌握这两个函数的使用,您可以更加灵活地处理和输出文本数据,满足各种格式化输出的需求。
 红队渗透
Kali 自带字典及密码生成工具介绍
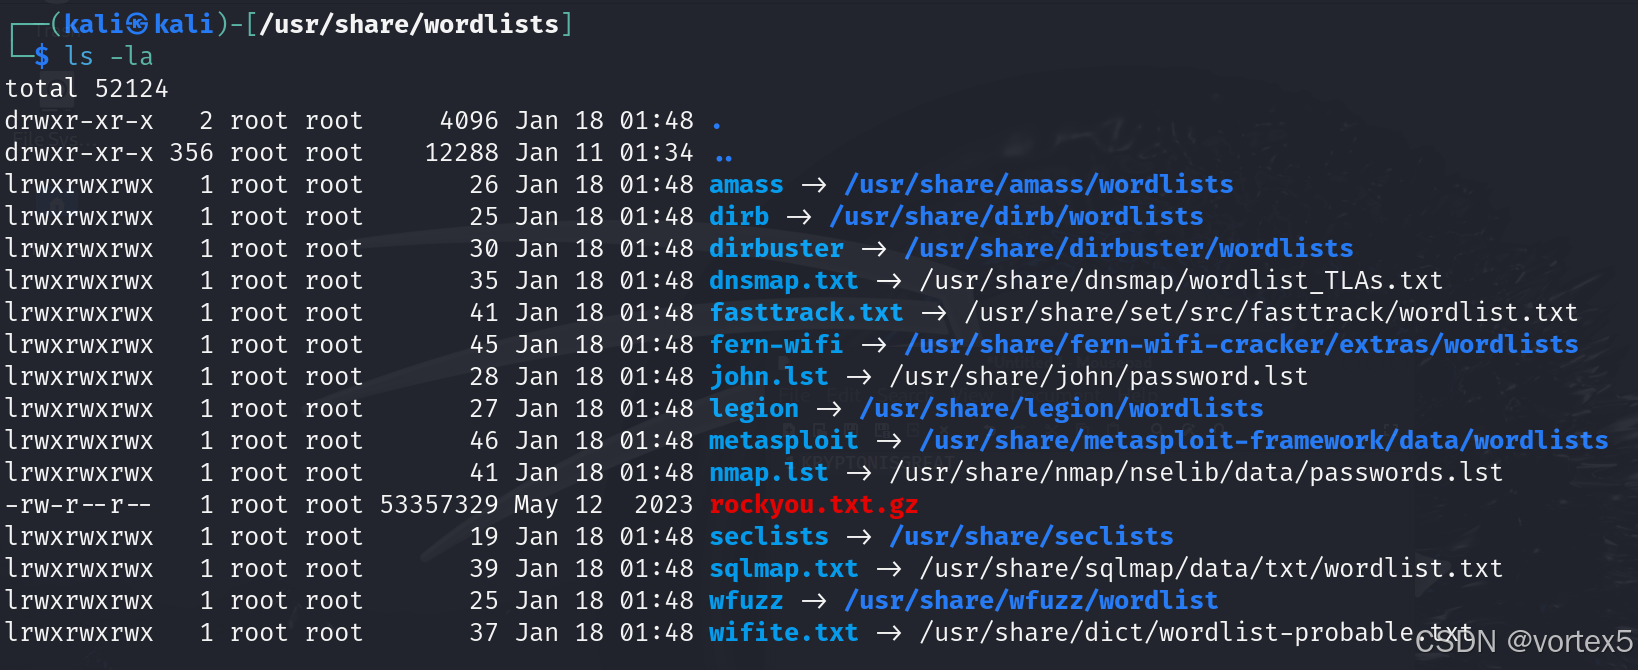
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
 Linux
Bash 中 nohup 与 & 的区别及用法解析
在Bash中,nohup和都可以用来在后台运行命令,但它们的作用和用途各有不同。以下将详细介绍它们的特点、区别及适用场景。是Bash的一个特殊符号,用于将命令放到后台执行。它的主要功能是让命令在后台运行,不会阻塞当前终端。
 Linux
效率提升 200%!6 个 Linux 文本处理命令详解(paste、xargs、pr、join 、tr、fold)
paste是一个简单高效的工具,用于将多个文件的内容按行并排合并,默认以制表符(Tab)分隔。它特别适用于处理多列数据、生成表格或合并日志文件。apple:redxargs是 Linux 中处理管道数据的核心工具,它从标准输入读取内容并将其转化为命令参数,在批量操作中表现出色,适用于文件管理、数据转换等场景。结果:生成等备份文件。pr专注于文本格式化,支持分页、多列输出和标题添加,非常适合准备打印文档或整理长数据。
 Linux
深入理解 Linux 进程原理与全方位管理实践
本文深入解析了Linux进程管理的核心概念与技术。首先阐述了进程与程序的区别,强调进程作为动态执行实体的特性。重点讲解了前台进程与后台进程的管理方法,包括通过&符号启动后台任务、Ctrl+Z暂停进程、bg/fg命令切换前后台等实用技巧。文章还介绍了Shell作业控制的关键命令(jobs、kill %n、disown等),并提供了典型操作示例。这些知识对系统管理员和开发者优化任务调度、提高终端操作效率具有重要意义,是Linux系统管理的必备技能。
 红队渗透
从非交互式 Shell 到全交互式 tty:反弹 Shell 终端升级全攻略
在渗透测试中,初始获取的Shell往往是非交互式的,存在命令补全缺失、无法运行交互工具等限制。本文系统分析了三种Shell类型:非交互式(如Netcat反弹)、半交互式(通过Python或script模拟PTY)和全交互式(完全模拟终端)。重点介绍了从非交互式升级的方法:利用Python的pty.spawn()或script命令创建伪终端,再通过stty设置终端参数、调整环境变量(TERM/SHELL)实现功能强化。其核心原理是通过PTY(伪终端)模拟真实终端的数据流和控制信号传输,使Shell
 红队渗透
告别繁琐文档!3步教你用 TLDR 快速掌握终端命令,小白的救星!
TLDR 是一款轻量、高效的命令行工具,尤其适合经常需要切换不同命令的开发者和运维人员。它不仅能帮您节省时间,还能提高工作效率。赶快安装并体验吧,让终端命令从此简单又快捷!🎉😊。
 Linux
AWK 从入门到精通:丰富实战案例
AWK 支持定义函数来实现复杂的计算。i<=10;通过本文的案例,你已经学习了 AWK 的基础操作、高级技巧和实战应用。无论是简单的字段提取,还是复杂的数据处理,AWK 都能为你提供强大且灵活的解决方案。掌握这些技巧,你可以大大提升在处理文本数据、日志分析等任务中的效率。
 红队渗透
Kali Linux 安装谷歌浏览器及中文输入法教程
在 Kali Linux 系统中,安装谷歌浏览器和中文输入法可以满足我们使用谷歌浏览器(谷歌翻译)以及中文输入的需求。以下是详细的安装步骤和注意事项,适合希望增强 Kali Linux 功能的用户。默认情况下,Kali Linux 的安全机制可能导致谷歌浏览器无法正常启动。为了更方便地在 Kali Linux 中输入中文,我们推荐安装 Fcitx 框架和谷歌拼音输入法。它的作用是扫描系统中未满足的依赖关系,然后自动安装缺失的依赖包,从而修复问题。保存后,谷歌浏览器即可正常使用。此命令将谷歌浏览器的。
 红队渗透
深入解析 tmux 复制模式:掌控终端内容的利器
在日常使用tmux的过程中,我们经常需要回顾历史输出或复制屏幕上的内容。无论是在渗透测试中提取关键信息,还是在多任务处理时整理日志输出,tmux的复制模式(Copy Mode)都提供了一种高效、灵活的方式来实现这些需求。本文将详细介绍tmux复制模式的核心功能和使用技巧,帮助你充分利用这一强大工具。tmux的复制模式允许用户在会话的滚动缓冲区中自由移动光标、选择文本并进行复制。默认情况下,tmux的复制模式启用了类似的键位绑定,适合熟悉 vi 或 vim 编辑器的用户。
 Linux
深入理解 Shell 重定向
文件描述符是操作系统为打开的文件、管道、网络连接等「输入/输出资源」分配的非负整数标识符。Shell 中所有的输入输出操作,本质上都是通过操作文件描述符来完成的。0:标准输入(stdin):默认指向键盘,是命令的输入来源(比如read命令读取用户输入)。1:标准输出(stdout):默认指向终端屏幕,是命令的正常输出(比如ls命令列出的文件列表)。2:标准错误(stderr):默认指向终端屏幕,是命令的错误输出(比如输出的「没有那个文件或目录」)。
 安全研究
Shell脚本基础:条件判断与选择语句
条件表达式中使用各种运算符,例如数值比较运算符、字符串比较运算符、文件测试运算符等,它们在判断过程中起到了至关重要的作用。掌握这些基本的条件判断技巧后,可以在脚本中构建更加复杂和智能的逻辑。在之前我们已经介绍过了数值比较、字符串比较和文件测试等运算符,这些运算符也是条件判断中不可或缺的一部分。条件判断是Shell脚本中非常重要的一部分,它使得脚本能够根据不同的输入或环境情况做出决策。Shell还提供了一些文件测试运算符,用于判断文件的存在、类型和权限等。是否相等,如果相等,则输出“相等”;
 红队渗透
Linux 敏感文件路径总结以及查找方法
在渗透测试中,了解系统关键文件的路径及其作用是十分必要的。在后渗透阶段,掌握这些路径能够帮助安全测试人员更高效地收集信息并发现潜在的安全漏洞。以下是常见服务文件路径、系统敏感文件路径以及查找方法的总结。Linux 系统中存在一些重要的敏感文件,它们存储了用户信息、系统配置和历史记录等内容。通过了解和掌握这些敏感文件路径及查找方法,可以在渗透测试中更加高效地发现系统的薄弱点,为进一步的渗透打下基础。在后渗透测试阶段,查找机密文件是收集信息的重要步骤。这是一种有效的方法,用于查找潜在的机密内容。
 安全研究
Shell read 命令指南:从标准输入读取数据
Shell脚本编程中,read命令是实现用户交互的核心工具。文章系统讲解了read的语法和常用选项:-p显示提示信息,-n限定字符数,-t设置超时,-s静默输入,-r原样读取反斜杠。重点介绍了while read循环处理文件数据的高效写法,并指出管道中read会创建子进程导致变量失效,推荐使用重定向方式。最后总结了read在交互设计、数据安全和批量处理中的应用技巧,帮助开发者编写更健壮的Shell脚本。
 Linux
Shell脚本基础:变量使用
在 Shell 脚本中,变量是用来存储数据的标识符,可以保存字符串、数字或命令输出的结果。变量的定义非常简单,通过等号()将值赋给变量名。语法结构变量定义的格式为变量名=值,等号两侧不能有空格。例如,会导致语法错误,正确的写法是。值可以是字符串、数字或命令的输出。例如,count=42定义一个数字变量,存储命令的输出。动态类型Shell 中的变量是动态类型的,无需显式声明变量的类型。Shell 会根据赋值的内容自动推断。例如,age=27被视为整数,而被视为字符串。变量的类型可以随时改变。例如,
 Linux
Shell脚本基础开篇:Shell与脚本的基本概念及脚本的执行方式
定义了一个变量name,并将其值设置为 “xiaoyu”。Shell 中不需要指定变量的类型,变量是动态类型的,值的类型会根据其内容自动确定。$name:用来引用变量name的值。然后,你可以使用echoecho $namexiaoyu。
 安全研究
Linux基础(二):用户管理、文件权限与系统日志
本篇文章介绍了 Linux 系统中的用户账号管理、文件权限配置以及系统日志查看的基本方法和命令。通过了解这些基础操作,可以帮助管理员更好地管理系统、提高安全性,并在发生问题时迅速定位故障。掌握这些技能对于系统运维和安全管理至关重要。
安全研究LInux基础(一):Linux 系统重要命令拾遗
SUID(Set User ID)是文件权限中的一种特殊标志,表示该文件在执行时将使用文件所有者的权限,而不是执行者的权限。Sticky 位是另一种特殊权限,主要用于目录,表示只有文件的所有者才能删除该目录中的文件,而其他用户只能修改自己的文件。硬链接是指向文件的多个入口,所有硬链接指向相同的数据块,不会占用额外的磁盘空间,除非删除所有硬链接。软链接类似于Windows的快捷方式,它是一个独立的文件,包含了指向目标文件的路径。笔记内容参考了B站UP主 泷羽sec 的学习视频,如有侵权,将立即删除。
 红队渗透
一文玩转 tmux:强大的终端复用工具
以下是我个人总结的针对新手的推荐记忆快捷键表,按会话、面板和窗口分类,并将最常用的快捷键排在前面,方便快速查阅和学习。所有快捷键中前缀键统一使用表示。分类功能快捷键说明会话分离当前会话将当前会话转为后台运行恢复会话tmux at -t 恢复已存在的会话,返回之前的工作环境列出所有会话tmux ls查看当前所有会话及其状态新建会话tmux new -s 创建新的会话,指定会话名称删除会话tmux kill-session -t 关闭指定的会话,释放资源。
 红队渗透
【最新】Kali Linux虚拟机安装与优化全攻略:踩坑经验+必做设置 助你事半功倍!
本文详细介绍了Kali Linux虚拟机环境的安装与优化流程。主要内容包括:从清华镜像源下载Kali镜像文件,根据虚拟机类型选择对应版本;配置虚拟机硬件参数(CPU核心数、内存分配等);设置共享文件夹和时间同步;解决显示缩放和语言环境问题(调整DPI缩放、设置中文界面);提供将用户文件夹改回英文的方法。通过系统化优化,可构建高效稳定的渗透测试环境,适合安全从业者和学习者参考使用。