 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 Windows
【Windows终端美化保姆级教程】使用 oh-my-posh 和 clink 打造个性化 PowerShell 和 cmd
本文介绍了如何通过配置 oh-my-posh 和 clink 来美化 Windows 下的 PowerShell 和 CMD 终端界面。首先,推荐使用 Windows Terminal 作为默认终端,并通过 Scoop 包管理器安装相关工具,简化安装和更新流程。接着,安装支持 Nerd Fonts 的字体以确保图标正常显示。最后,通过调整 Windows Terminal 的外观设置、启动设置和配置文件,实现个性化的终端界面。文章还提供了详细的安装步骤和配置建议,帮助用户快速上手并避免常见问题。
 红队渗透
CTF和渗透测试中可用命令直接安装的工具(自用)
GitHacker 是一款专门用于从.git泄露中恢复敏感信息的工具。Arjun 是一款非常高效的 HTTP 参数发现工具,能够自动探测隐藏在 URL 中的参数,适用于发现诸如注入点、参数旁注等潜在漏洞。Fenjing (焚靖)是一个针对CTF比赛中Jinja SSTI绕过WAF的全自动脚本工具,可以自动攻击给定的网站或接口,省去手动测试接口,fuzz题目WAF的时间。号称最好的 CTF pyjail 沙箱逃逸自动化解题工具。
 红队渗透
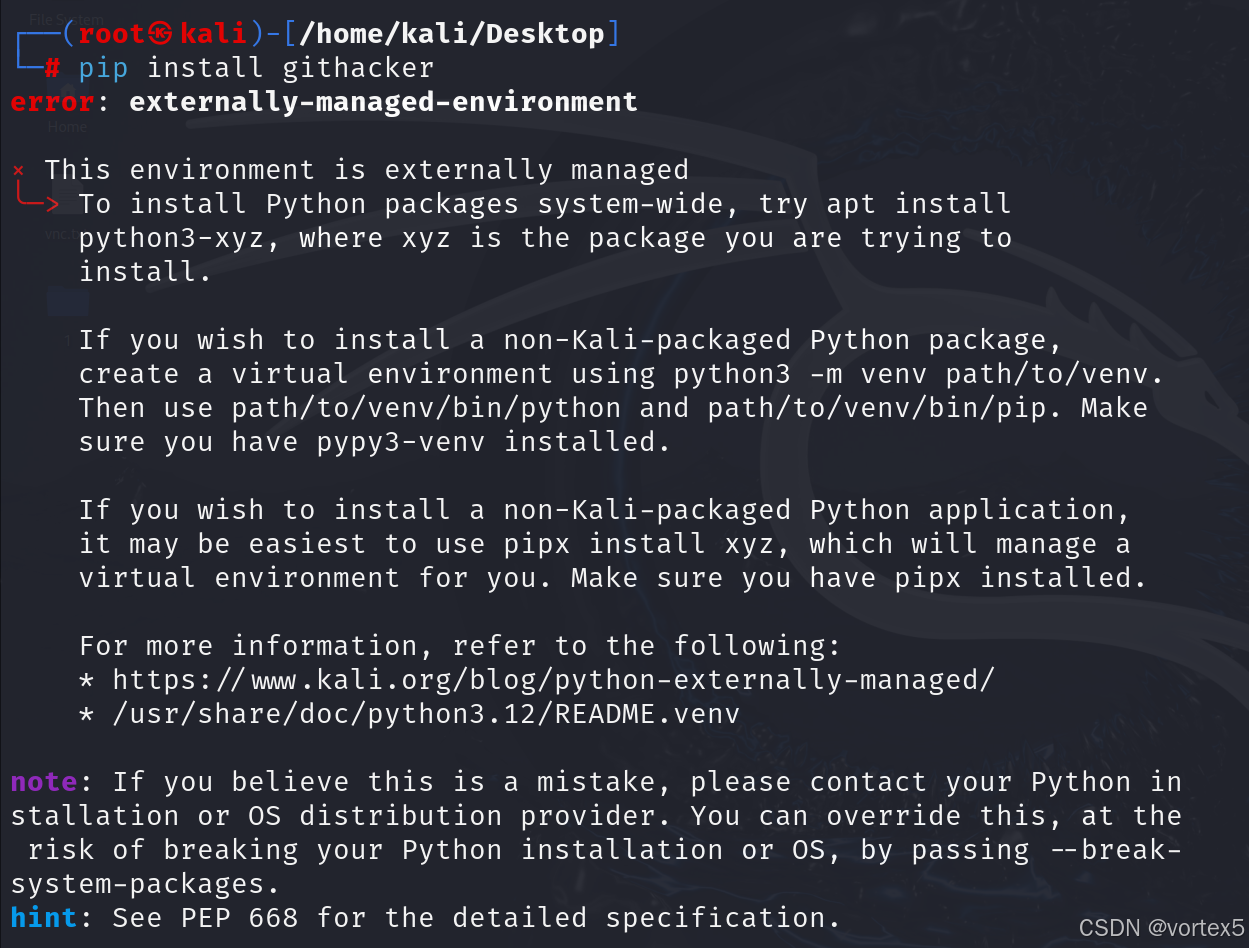
Kali Linux最新版本下无法直接pip安装?教你四招完美解决‘externally-managed-environment’报错!
PEP 668 规范虽然提高了 Kali Linux 系统的稳定性,但也带来了 Python 包安装的挑战。推荐的解决方案是使用虚拟环境或 pipx,它们能有效隔离依赖,保持系统稳定。解决方案推荐度优点缺点从系统存储库安装⭐⭐⭐⭐⭐简单直接,适合已有的系统包仅适用于系统存储库中的包使用虚拟环境⭐⭐⭐⭐强隔离,适合开发环境需要手动管理虚拟环境使用pipx安装⭐⭐⭐⭐自动创建虚拟环境,适合独立应用不适合多包依赖的复杂项目强制安装(不推荐)⭐⭐直接在系统环境中安装包。
 安全研究
Windows 基础 (三):常用CMD命令详解及病毒编写
本文主要介绍常用的CMD命令,以及通过这些命令如何编写简单批处理(BAT)脚本病毒。这些脚本的作用是通过模拟消耗系统资源、篡改系统配置等方式,产生类似DOS(Denial of Service)攻击的效果。本文仅供学习与研究之用,请勿用于非法用途。本文首先介绍了常用的DOS命令,然后介绍了几种基于批处理脚本的 DOS 攻击方法,包括资源耗尽、锁机、无限重启等。利用这些方法,攻击者可以通过简单的脚本对系统资源造成大量消耗,破坏系统稳定性和可用性。免责声明。
 红队渗透
一文玩转 tmux:强大的终端复用工具
以下是我个人总结的针对新手的推荐记忆快捷键表,按会话、面板和窗口分类,并将最常用的快捷键排在前面,方便快速查阅和学习。所有快捷键中前缀键统一使用表示。分类功能快捷键说明会话分离当前会话将当前会话转为后台运行恢复会话tmux at -t 恢复已存在的会话,返回之前的工作环境列出所有会话tmux ls查看当前所有会话及其状态新建会话tmux new -s 创建新的会话,指定会话名称删除会话tmux kill-session -t 关闭指定的会话,释放资源。
 Windows
 基础 (二):系统目录与环境变量
设置变量以指向 JDK 安装路径,确保 Java 运行时环境正常工作。在%PATH%变量中添加 Python 目录,使 Python 可在任何路径下直接运行。使用%TEMP%变量指定临时文件存储路径,优化系统性能。深入了解 Windows 系统目录结构和环境变量的作用,不仅可以提升系统管理效率,还能帮助用户快速排查和解决各类问题。希望本文能为您的系统管理和优化提供有价值的参考。如果您有任何问题或建议,欢迎在评论区交流!
 红队渗透
Windows 基础(一):深入理解Windows,掌握命令行与Shell
在本文中,我们深入介绍了Windows 系统与LInux系统的不同之处以及终端命令行工具的使用,这些都是红队工作中不可或缺的知识点(特别是不同系统下文件路径等细微差异)。需要强调的是,命令需要多敲多练,方可熟能生巧。
 安全研究
SRC漏洞挖掘经验技巧
在漏洞挖掘过程中,信息收集是关键一步,奠定了漏洞挖掘的基础。信息收集既可以帮助确定目标范围,也能明确目标的系统结构,掌握服务状态,为后续挖掘提供方向。对于找到的漏洞,建议详细记录,包含漏洞的复现过程、截图等,方便后续复盘。通过信息收集阶段,有时可以直接发现系统漏洞,如系统管理页面未加权限保护、GitHub泄露的管理后台账号密码等。漏洞挖掘需要理解系统业务逻辑和功能点,尤其是涉及用户输入、上传、查询的接口,是漏洞常见的入口。:通过工具收集的子域名可能有误报,可自行筛选,排除不可访问的域名。
 安全研究
企业SRC挖掘选择与信息收集指南
选择合适的企业SRC并进行有效的信息收集,将大幅提升漏洞挖掘的效率和准确性。在实际操作中,建议根据企业特点调整挖掘方法,结合模板收集不同系统信息,最终提升挖掘质量和收获。
 安全研究
掌握 Shodan:冷门搜索技巧让你脱颖而出
在前几期的文章中,我们详细介绍了 Shodan 的基本用法、命令和进阶技巧,包括如何批量查找并验证漏洞,以及如何发现并解锁隐藏的脆弱资产。这一期,我们将为您补充一些冷门的语法技巧,这些技巧将帮助您更深入地挖掘 Shodan 的潜力,提升搜索的精准度和效率,从而灵活进行设备搜索和信息收集。
 红队渗透
一步步带你在Windows中安装YoScan并解决各种报错问题【详细指南】
YoScan是一款综合性资产收集工具,整合近二十种优秀工具,以实现综合性、一键式资产收集。其功能包括子域名收集、Web存活探测、Web指纹探测、筛选真实IP并整理为C段、真实IP的top1000端口扫描、Google/Bing爬虫寻找后台/上传等接口、GitHub敏感信息收集、邮箱收集、SSL证书提取以及Web favicon提取等。
 红队渗透
黑客基础之HTML
HTML(超文本标记语言)是用于描述和构建网页的基础语言。作为一种标记语言,它并非编程语言,而是通过标签将网页内容结构化、格式化并呈现给用户。HTML文档通常由一系列的标签和文本组成,浏览器解析这些代码后展示网页内容(因此HTML文档也叫做web页面)。对于前端开发者和网络安全人员而言,熟练掌握HTML标签的使用不仅有助于高效开发网页,还能在进行网页渗透测试时识别潜在的安全漏洞。HTML定义了网页的结构和内容,通过不同的标签来实现网页元素的组织和呈现。理解这些标签的功能和作用,对于开发和测试网页至关重要。
 红队渗透
【最新】Kali Linux虚拟机安装与优化全攻略:踩坑经验+必做设置 助你事半功倍!
本文详细介绍了Kali Linux虚拟机环境的安装与优化流程。主要内容包括:从清华镜像源下载Kali镜像文件,根据虚拟机类型选择对应版本;配置虚拟机硬件参数(CPU核心数、内存分配等);设置共享文件夹和时间同步;解决显示缩放和语言环境问题(调整DPI缩放、设置中文界面);提供将用户文件夹改回英文的方法。通过系统化优化,可构建高效稳定的渗透测试环境,适合安全从业者和学习者参考使用。
安全研究玩转Shodan:深度挖掘特定漏洞与脆弱资产的实战技巧
通过本文,我们探讨了如何利用Shodan搜索特定漏洞,尤其是未授权访问的风险,帮助我们快速定位脆弱资产。记住,思路决定出路,真正重要的并不是手中的工具,而是运用这些工具的人的智慧和策略。如果您对此内容有任何疑问或建议,欢迎在评论区与我交流!
 安全研究
Shodan 进阶使用技巧:无高级会员如何搜索指定漏洞并进行批量验证
即便没有高级会员权限,通过发散思维和灵活的语法组合,我们仍然可以在 Shodan 上实现特定漏洞的设备筛查。此方法对于预算有限的小白用户尤其实用,为安全研究人员提供了更多的探索空间。通过 Shodan 和 Metasploit,可以在无高级权限的情况下,通过漏洞指纹精准查找并批量验证漏洞目标。需要注意的是,Shodan 搜索到的设备并不一定全部可被利用,需谨慎操作并在合法合规的前提下进行安全测试。
 安全研究
Shodan 使用秘籍:揭秘全球设备搜索,轻松挖掘网络安全情报!
Shodan 是一个专注于互联网连接设备的搜索引擎,主要用于信息收集与安全分析。作为一款强大的安全测试工具,Shodan 还提供了命令行工具,帮助用户更高效地执行复杂搜索和数据提取任务。Shodan 的网页版界面简洁直观,支持用户通过多种筛选条件高效获取联网设备的信息。注册与登录:访问 Shodan 官网,注册并登录账号,以解锁更多功能和查询权限。搜索功能:在搜索栏输入关键词即可检索互联网连接的设备信息。支持多种过滤条件,例如port:80(指定端口)、org:Google。
 安全研究
安全见闻九:逆向与二进制安全
二进制安全是围绕计算机底层二进制指令展开的攻防对抗,涉及PC、移动设备和嵌入式系统等多平台。核心环节包括静态分析(IDA Pro、Ghidra等工具解析文件结构)和动态分析(Frida、调试器等监控运行时行为),用于发现内存破坏、逻辑漏洞等安全问题。攻击者利用这些漏洞执行攻击,而防御方则采用代码混淆、加壳、内存保护等技术提升攻击难度。随着AI技术的应用,二进制安全攻防日趋智能化,要求从业者既要掌握多平台逆向工具,又要深入理解底层原理,以应对日益复杂的网络安全挑战。
 红队渗透
渗透测试方法全解:量子系统中的安全评估
通过上述步骤,渗透测试人员可以全面评估量子系统的安全性,并为系统提供有效的安全加固建议。这不仅是确保量子技术安全应用的关键环节,也是推动量子技术长远发展的重要保障。
安全研究安全见闻八:量子计算
量子计算安全是一个跨学科的复杂领域,涉及物理学、计算机科学、密码学等多个领域的知识。通过了解漏洞风险并采取相应的测试方法,可以更好地保障量子计算系统的安全。
红队渗透安全见闻七:洞悉硬件设备的安全风险
硬件设备中的漏洞不仅局限于其软件层面的安全问题,红队可以通过多种方式,包括物理攻击、固件修改、侧信道攻击等,发掘设备的弱点并进行利用。通过渗透测试模拟真实攻击场景,企业可以识别潜在的风险并采取相应的防御措施,确保硬件设备的安全性。
红队渗透网络安全领域推荐证书介绍及备考指南
OSCP是针对渗透测试领域的入门级证书,考察考生的实际操作能力,要求能够独立发现和利用漏洞进行系统入侵。这张证书以实战能力为核心,备受行业认可。信息收集:包括网络侦察、端口扫描、服务识别等。漏洞发现:如SQL注入、缓冲区溢出、文件上传等常见漏洞的识别。漏洞利用:掌握多种漏洞的利用方法,获取系统权限。后渗透测试:包括权限提升、横向移动、数据窃取等操作。OSEP更专注于漏洞挖掘和漏洞利用开发,是面向高级渗透测试员和安全研究员的高级认证。它要求考生具备深厚的逆向工程、漏洞开发及漏洞利用能力。逆向工程。
 安全研究
揭开网络安全的面纱:深入了解常见漏洞攻击类型
上述内容中我们探讨了多种常见的漏洞攻击类型,可以简单归类为前端漏洞、数据库漏洞和服务器漏洞。这些知识对于新手来说尤为重要,因为了解这些攻击方式能够帮助我们更好地识别潜在的安全风险。网络安全不仅仅是技术问题,更是一个持续学习和适应的过程。在这个快速变化的领域,理论知识与实际操作的结合至关重要。理论为我们提供了理解安全概念、攻击手法和防护措施的基础,而实操则让我们能够在真实环境中应用这些知识,提高知识的吸收效率。通过不断实践,我们可以加深对理论的理解,提升解决实际问题的能力。
 红队渗透
渗透测试导学
渗透测试(Penetration Testing,简称 Pen Test)是一种通过模拟真实攻击行为来评估计算机系统、网络或 Web 应用程序安全性的方法。其核心目标是发现系统中的安全漏洞,验证这些漏洞是否可被利用,并评估其潜在影响。通过模拟黑客的攻击手法,渗透测试帮助企业识别安全弱点,制定修复措施,并提升整体防御能力,确保系统在面对真实威胁时具备足够的韧性。渗透测试通常由专业的安全团队执行,结合自动化工具与手动技术,覆盖从信息收集到漏洞利用的完整攻击生命周期。
红队渗透安全见闻四:操作系统安全机制深度解析
操作系统安全是网络安全防护的基础,也是最复杂的一环,涉及内核漏洞、驱动程序等多层面技术。虽然这些技术对新手来说可能显得高深,但提前掌握相关知识有助于明确学习方向,逐步深入理解网络安全的核心原理。从注册表管理、防火墙控制,到自启动、计划任务和事件日志,每个组成部分都对系统安全有重要影响。对于安全人员而言,熟悉这些底层机制不仅是理解攻击技术的基础,也是有效防御的关键。通过持续学习这些核心技术,安全从业者能够更好地应对复杂网络攻击,确保系统稳定与安全。