 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 Linux
Linux find 命令详解:强大的文件查找工具
find命令是一个非常强大的工具,适用于文件查找、批量处理和执行脚本等多种场景。它提供了丰富的选项和灵活的条件表达式,能够帮助用户高效地管理文件系统中的文件。掌握find命令将极大提升你在系统管理和脚本自动化方面的效率。
 安全研究
IPC 共享通俗讲解及其安全风险
Chrome 浏览器会为不同的标签页创建不同的进程,但这些进程需要共享一些数据,比如书签、历史记录等。就像家里有一个共享的“白板”,大家都可以在上面写字、擦除、修改信息,而不需要通过“邮寄”来交换数据。:一个进程负责生产数据(生产者),另一个进程消费数据(消费者),它们需要共享一块数据区域进行交互。消息队列就像一个“消息邮箱”,进程可以向里面发送消息,另一个进程可以从里面取出消息。默认情况下,一个进程不能访问另一个进程的数据。:多个进程可能同时访问一个数据库,它们需要同步数据,防止冲突。
 安全研究
Linux Cronjob 定时任务详解:语法、目录、管理与跨系统差异
本文介绍了Linux/Unix系统中Cronjob定时任务的核心概念和使用方法。主要内容包括:Cronjob通过crond守护进程周期性执行任务,分为系统级和用户级两类;详细解析了cron的语法规则,包括时间字段定义、特殊符号使用及常见示例;说明了cron配置文件在系统中的存放位置及权限管理;最后总结了cronjob的常用管理命令。该工具可自动化完成日志清理、数据备份等运维工作,是系统管理员的重要助手。
 红队渗透
Feroxbuster:现代化高级目录扫描工具
是一个快速且功能强大的目录/文件暴力破解工具,广泛用于渗透测试中,特别是在 Web 应用安全测试中。它能够帮助你发现隐藏的文件和目录。它有许多灵活的参数和配置选项,允许你定制扫描任务的行为。
 红队渗透
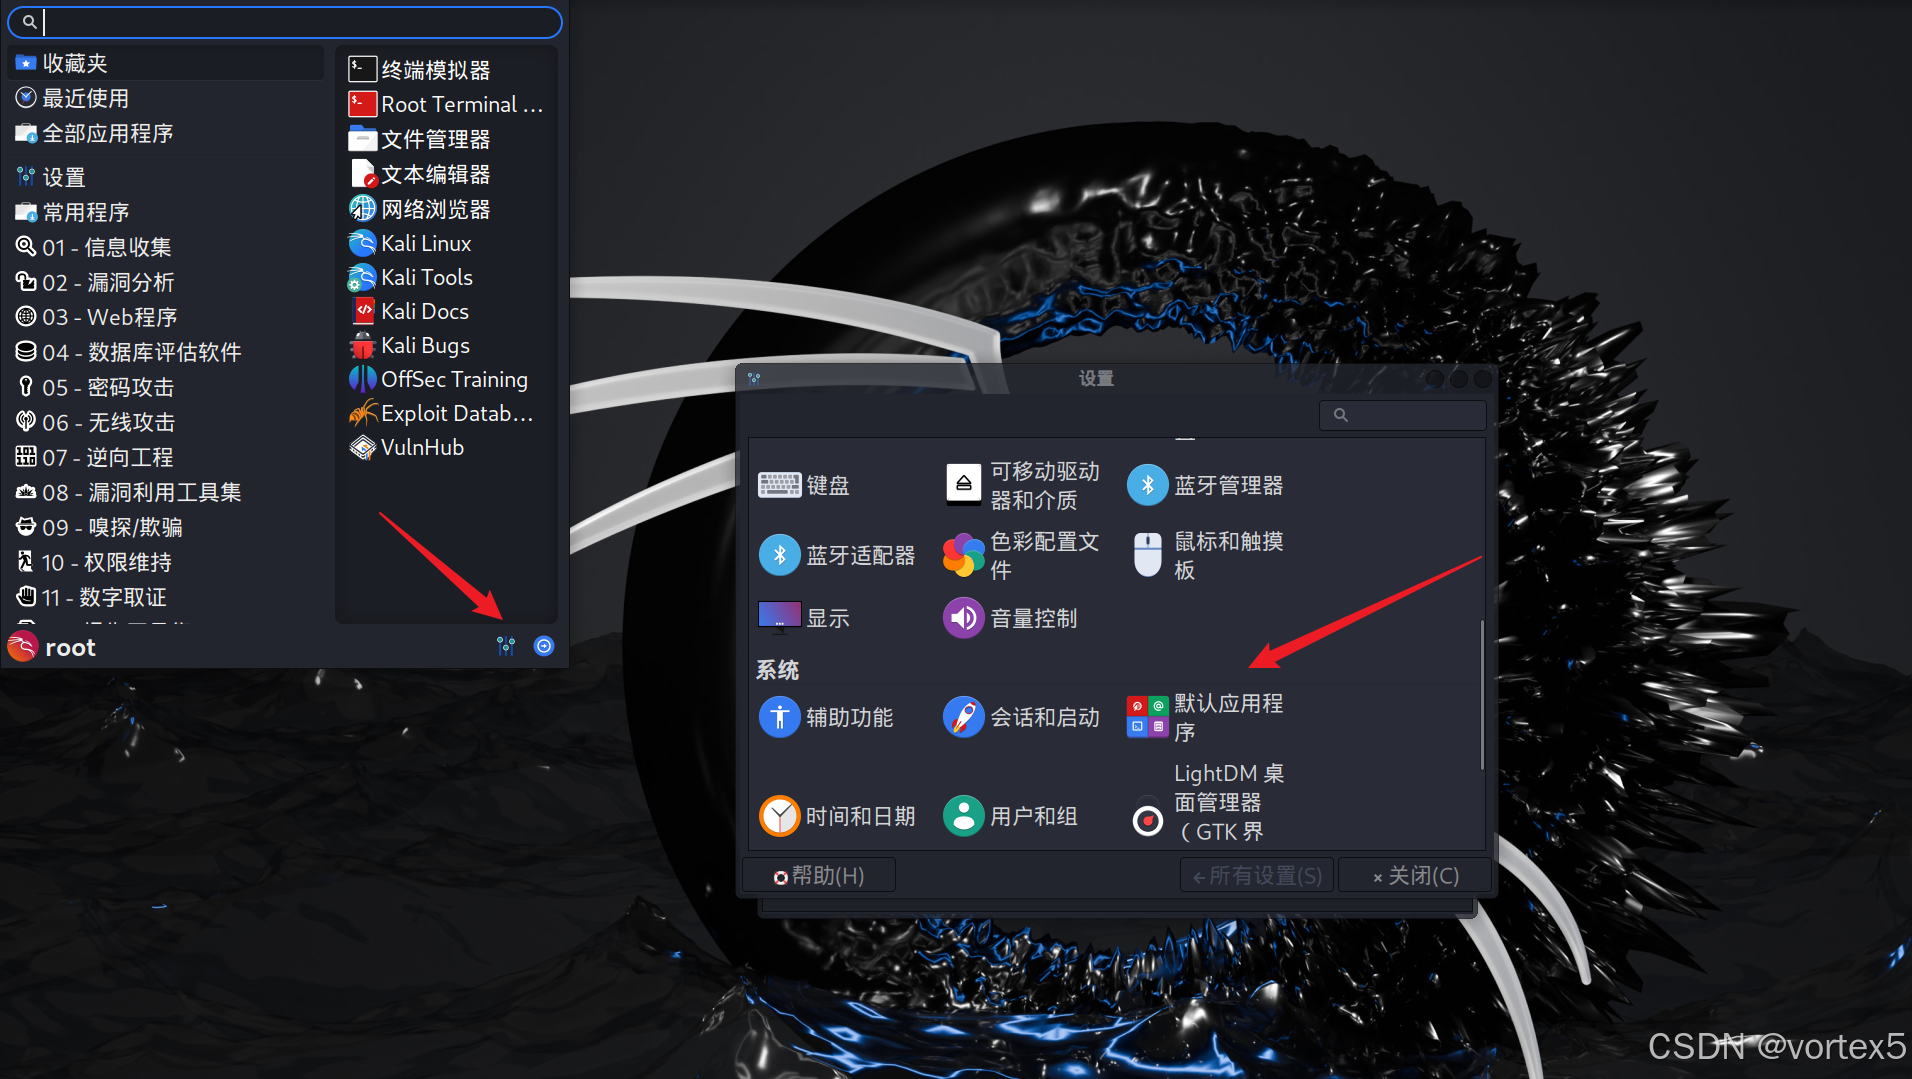
Kali Linux 默认应用配置:如何更改默认应用程序
Kali Linux 提供了强大的自定义功能,使得用户可以根据自己的需求调整系统的默认应用程序配置。无论是更改默认浏览器、终端,还是修改邮件客户端和文本编辑器,Kali 都为用户提供了简单直观的设置界面和命令行工具,帮助你快速个性化你的工作环境。通过理解并熟练掌握这些配置,能更好地提高效率,并使 Kali Linux 更加符合你的日常工作流程。希望本文能帮助你充分利用 Kali Linux 的强大功能,定制一个适合你需求的安全测试工作环境。
 杂记
正则表达式进阶(二)——零宽断言的精妙运用:\b \B \K \z \A
零宽断言是正则表达式中不消耗字符、仅约束匹配位置的高级工具,适用于复杂文本处理。本文详细介绍了五种重要的零宽断言:\b(单词边界)、\B(非单词边界)、\K(重置匹配起点)、\z(字符串绝对结尾)和\A(字符串绝对开头),并通过示例展示了其在实际场景中的应用。例如,\b用于匹配完整单词,\K用于提取特定子串,\z和\A分别锚定字符串的结尾和开头。这些工具通过精确控制匹配边界,提升了正则表达式的灵活性和效率。
 红队渗透
【进阶】Nmap扫描的返回状态及防火墙绕过技术详解
Nmap作为一款强大的网络扫描工具,能够有效地识别目标主机的开放端口、运行的服务等信息。然而,防火墙等安全设备可能会影响扫描结果,阻止渗透测试人员获取准确的端口信息。为了绕过防火墙的防护,渗透测试人员可以采取慢速扫描、随机化扫描、伪装源IP等技术。在实际操作中,测试人员应根据目标网络特性灵活调整Nmap参数,确保在安全、合法的环境下获取准确结果。
 红队渗透
网络安全威胁框架与入侵分析模型概述
正如 George E.P. Box 所说:“所有模型都是错误的,但少数是有用的。” 任何安全分析模型都是对现实的抽象,每种模型都有其局限性。然而,这些模型能帮助安全团队更好地理解攻击行为,从而优化检测、响应和防御策略。在网络安全攻防的博弈中,理解攻击者的思维方式,并利用合适的分析工具和模型,是建立强大防御体系的关键。
 红队渗透
AD 域渗透中的哈希种类与 Hashcat 破解模式详解
NTLM 哈希是 Windows 认证体系中最常见的密码存储方式。AD 中的账户(通常通过工具如提取)会以 NTLM 哈希形式存储密码。当账户未启用预身份验证(Pre-Authentication)时,攻击者可以请求 AS-REP 消息,并提取包含加密票据的数据。这种攻击手法称为。Kerberoasting 攻击针对的是 AD 中存在 SPN(Service Principal Name)的服务账户。
 红队渗透
Chisel工具详解:一文搞懂正反向端口转发及多级代理
Chisel是一款轻量级开源工具,基于Go语言实现,支持TCP/UDP端口转发和SOCKS5代理,适用于内网穿透与渗透测试。其核心优势包括HTTP/WebSocket隧道加密、低延迟传输及多级代理功能。安装方式灵活(二进制、Docker或包管理器),配置分为服务端(监听端口)和客户端(发起隧道)。正向端口转发(local:remote)用于从外部访问内网服务,反向转发(R:local:remote)则使内网主动暴露服务到外网。
 红队渗透
BloodHound legacy(经典版)快速安装与使用指南
BloodHound是一款用于分析Active Directory权限关系的渗透测试工具,本文详细介绍了在Kali Linux中安装Legacy版(v4.3.1)的步骤,包括: 通过GitHub下载并配置BloodHound Legacy; 安装bloodhound-python数据收集工具; 配置Neo4j数据库(密码修改与启动); 使用bloodhound-python收集AD数据并导入Neo4j; 启动BloodHound Web界面分析权限路径。 Legacy版相比CE版更轻量,适合渗透测试。
 红队渗透
Linux GID与特权组提权漏洞详解
本文解析了 GID 的基础知识,包括配置文件(/etc/group、/etc/passwd)、查看命令(groups、id)以及常见特权组的功能(如 root、sudo、docker)。重点探讨了特权组提权漏洞的利用方式,包括通过 LXD 组创建特权容器挂载根目录、利用 Docker 组修改宿主机文件系统,以及通过 disk 组直接读写磁盘实现权限提升。这些漏洞利用方法揭示了不当配置带来的安全风险,为系统管理员提供了重要的防护参考。
 Linux
Bashrc 和 Profile 配置文件详解
和主要用于登录 shell,而和~/.bashrc用于非登录 shell。登录 shell 会依次加载和(如果后者不存在,加载和~/.profile非登录 shell 会加载和~/.bashrc。配置文件加载遵循全局优先,局部(用户)配置覆盖全局配置的原则。通过合理配置这些文件,我们能够控制 shell 的行为、环境以及终端交互的细节,从而优化工作效率和提升用户体验。
 红队渗透
渗透测试:NBT(NetBIOS)协议详解
NetBIOS(Network Basic Input/Output System)是一种网络通信协议,用于局域网(LAN)内的设备命名、会话管理和数据传输,最早由 IBM 在 1983 年开发。NetBIOS 主要用于Windows 计算机之间的通信,早期依赖NetBEUI(NetBIOS Extended User Interface)协议,但后来被TCP/IP 取代。NetBIOS 提供了名称解析会话管理(Session Service)和数据报服务。
 Linux
FPM(Effing Package Management)安装与使用指南
FPM(Effing Package Management)是一个强大的命令行工具,旨在快速打包应用程序。它能够将任意文件或目录转换为可安装的软件包RPM.rpm) —— 适用于 CentOS、RHEL、FedoraDEB.deb) —— 适用于 Debian、UbuntuTAR.tar.gz) —— 通用格式PKG.pkg) —— 适用于 macOSPUPPET.puppet) —— Puppet 管理的包FPM 主要用于简化 Linux 发行版软件包的创建,使开发者和运维人员无需编写复杂的。
 红队渗透
完美解决Kali VM虚拟机时间不同步问题:让你的系统保持准确的北京时间
通过本教程,你已经学会了如何在Kali Linux虚拟机上设置时区为北京时间(Asia/Shanghai),并手动或自动同步系统时间。确保时区设置正确,并使用NTP服务自动同步时间,将帮助你避免因时间错误而引发的各种问题。如果系统时间始终无法同步,可能是因为网络连接不稳定或虚拟机无法访问外部NTP服务器。虽然设置时区后时间会自动调整(我不确定),但有时需要手动同步时间来确保其准确性。输出中会显示当前时间和同步状态,确保时间已经与NTP服务器同步。,并启用NTP服务,以便系统时间始终与标准时间源保持同步。
 红队渗透
字符编码(Encode)与转义(Escape)技术详解:从原理到CTF实战应用
字符编码是将人类可读的字符(如字母、数字、符号)转换为计算机可处理的数字表示(字节)的过程。它的核心目标是确保字符在存储和传输中能够被正确识别和还原。ASCII:最基础的编码方式,使用7位(实际存储为1字节)表示128个字符,覆盖英文字符、数字和基本符号。UTF-8:一种变长编码,支持全球字符集,兼容ASCII,广泛应用于现代系统。UTF-16:以2字节或4字节表示字符,适用于多语言环境。在CTF中,字符编码常用于解码隐藏信息。
 红队渗透
touch 命令 suid 也能提权?教你一招基于库文件劫持的提权攻击!
本文分析了Linux系统中SUID权限的touch命令可能带来的提权风险。通过strace分析系统调用发现动态链接漏洞后,攻击者可编译恶意库并利用umask创建高权限的/etc/ld.so.preload文件,注入恶意库路径。当执行touch时,系统自动加载该库完成提权,最终生成具有root权限的SUID shell。该攻击方法揭示了Linux动态链接机制与文件权限配置不当可能引发的严重安全隐患。
 Linux
Shell 运算符完全指南
本文系统介绍了Bash Shell中的各类运算符,包括算术运算、比较运算、逻辑运算、位运算、字符串运算和文件测试运算符。详细说明了每种运算符的语法、用法、优先级及典型应用场景,通过示例代码演示了不同运算符的使用方法。特别强调了数值比较与字符串比较的区别,以及逻辑运算符在不同环境下的差异。此外,还介绍了复合赋值运算符、自增自减运算符以及短路求值等实用技巧,帮助读者全面掌握Shell脚本中的运算逻辑。
 安全研究
深入掌握 ls 命令:从基础到进阶
ls 是 Linux 系统中用于列出目录内容的常用命令,支持多种选项以定制输出格式和排序方式。本文详细介绍了 ls 命令的基本语法、常见选项及其功能,如 -a 显示隐藏文件、-l 以长格式显示详细信息、-h 以人类可读格式显示文件大小等。此外,文章还解析了 ls -l 的输出格式,包括文件类型、权限、所有者、文件大小和修改时间等信息,并提供了符号链接、设备文件等特殊文件类型的示例。通过掌握 ls 命令及其选项,用户可以更高效地管理和分析文件与目录。
 Linux
GPG格式介绍:什么是GPG?如何加密和解密?
GPG(GNU Privacy Guard)是一种开源的加密工具,常用于加密数据、数字签名以及密钥管理。它是PGP(Pretty Good Privacy)的一个实现,允许用户通过对称加密和非对称加密来保护文件和通信。GPG的工作原理与PGP类似,核心在于公钥加密和私钥解密公钥:用来加密数据,你可以公开分享给别人。私钥:用来解密数据,只有私钥的持有者可以访问加密的数据。通过GPG,我们不仅能加密文件,还可以为文件或消息添加数字签名,以保证数据的完整性和身份认证。
 红队渗透
Memcached数据库简单学习与使用
是一款高性能的分布式内存缓存系统,通常用于加速动态Web应用程序,通过减少数据库的负载来提升性能。Memcached的基本原理很简单:它通过将数据存储在内存中,减少数据库的访问频率,从而提高应用程序的响应速度。然而,由于Memcached默认缺乏安全配置,渗透测试人员往往可以利用这一点。本文将介绍Memcached的工作原理,并深入探讨在渗透测试中如何连接和利用Memcached服务。
 红队渗透
渗透测试常见文件传输方法:Windows 主机与 Kali 虚拟机互传篇
本文总结了Windows与Kali虚拟机间文件传输的主流方法,涵盖SMB共享、RDP目录挂载、Impacket工具集、Evil-winrm等方案。针对不同场景(Windows→Kali和Kali→Windows)提供了详细操作命令,包括Python HTTP服务器、Base64编码传输等技巧,并强调了隐蔽性要求和杀软规避措施。文章整合了渗透测试中文件传输的关键技术,为安全人员提供了高效可靠的文件交互方案,同时注重降低被拦截风险。
 红队渗透
掌握网络流量分析:wireshark、tcpdump 与 Berkeley 数据包过滤语法实战
在 OSCP 考试和渗透测试中,网络数据分析是至关重要的技能。无论是嗅探明文密码、分析恶意流量,还是溯源攻击,抓包工具都是我们的得力助手。本文将介绍及其在网络分析中的作用,并详细讲解和这两款常见的抓包工具,帮助你在渗透测试中高效分析流量数据。