 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 红队渗透
LinPEAS 几种执行方式:从理想环境到极度受限场景
(Linux Privilege Escalation Awesome Script)是渗透测试与红队行动中最受欢迎的 Linux 本地提权枚举神器之一。它以 Bash 脚本形式,系统化地检查内核漏洞、SUID/SGID 文件、权限误配、服务配置、日志、定时任务、容器环境等数百项可能导致提权的线索,并以红黄绿颜色高亮高危项,极大提升效率。然而,LinPEAS 的强大依赖于执行环境。现实场景往往充满限制:无 curl/wget、无外网、防火墙阻断、精简系统(如 Alpine)等。
 安全研究
CDN绕过技术总汇
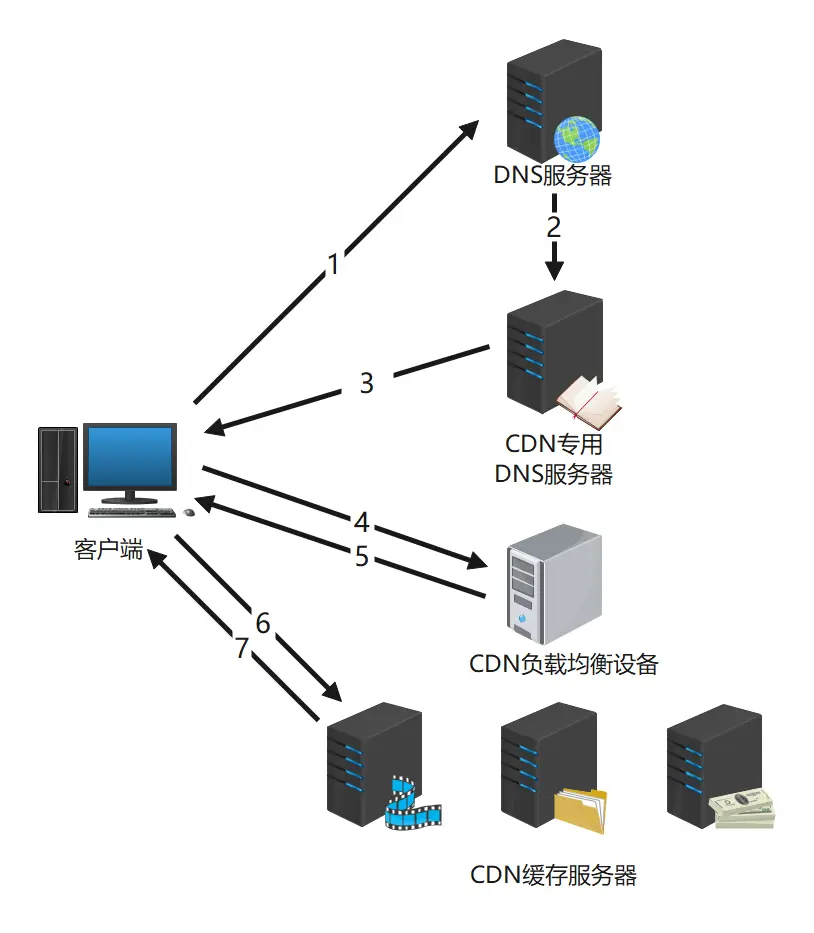
内容分发网络ContentDeliveryNetwork或ContentDNCDN)是一种通过互联网互联的分布式服务器系统。它利用地理位置靠近用户的服务器,将音乐、图片、视频、应用程序等内容快速、可靠地传递给用户,从而提升网络性能、可扩展性和成本效益。简单来说,CDN的核心是通过缓存技术,解决源站内容如何高效分发至用户的问题。用户访问数据时,无需直接连接源站,而是通过CDN节点获取最近、最优的缓存内容。这不仅加速了访问体验,还通过负载均衡大幅减轻了源站的压力。
 Linux
Shell编程:深入了解 Bash 数组操作
Bash 数组可以非常方便地生成随机字符或密码。# 生成一个包含数字、字母和特殊字符的随机密码@#$%"`)do# 生成一个包含数字、字母和特殊字符的随机密码 characters =(` echo {a .. z } {A .. Z } {0 .. 9 } "!1 .. 12 };do password += " ${characters [ $RANDOM % ${ # characters [ @ ] } ]}" done echo $password # 输出一个随机密码。
 红队渗透
msf(Metasploit)中Session与Channel的区别与关系解析
Session:表示渗透测试人员与目标系统的持续交互连接。它是高层的抽象,提供了一个稳定的环境来执行各种攻击操作。Channel:表示在会话内部的一个具体通信路径,每个Session可以包含多个Channel,用于处理不同类型的数据传输或命令执行。理解Session和Channel的区别,并掌握它们的管理技巧,将大大提高渗透测试的效率。通过会话,渗透测试人员可以与目标系统进行全面交互,而通过通道,攻击者能够高效、灵活地执行命令、传输文件和执行后渗透操作。
 红队渗透
SQL注入基础:从登录框万能密码到数据库指纹识别
本文以登录场景为切入点,深入剖析SQL注入的底层原理与实战技巧。通过万能密码、反斜杠逃逸、联合查询伪造结果及长度受限下的数据库函数压缩等案例,揭示代码与数据边界混淆的本质。重点讲解运算符优先级、过滤绕过思路、不同数据库语法差异及指纹识别方法,系统梳理从基础注入到高阶绕过的完整链条,夯实Web安全核心能力。
 红队渗透
SQL注入从入门到入狱:万字长文带你领略手工注入的魅力
手工注入的魅力在于其灵活性和对细节的掌控。通过报错注入快速定位结构,联合注入优雅拼接数据,盲注在无声中挖掘信息,每一种技术都展现了SQL注入的独特艺术。本文从基础函数到实战技巧,带你领略了手工注入的全貌。希望你在未来的渗透测试中,能够熟练运用这些方法,感受SQL注入带来的无穷乐趣与挑战。
 Linux
Linux的“人性化选项”:-h(或 --human-readable)
Linux命令行工具常使用-h或--human-readable选项,将技术性输出转化为更易理解的形式。该选项会将文件大小、内存使用等数据转换为KB、MB、GB等直观单位,替代默认的字节显示。常见命令如ls -lh、df -h和free -h都支持此功能,显著提升非技术用户的使用体验。这一设计降低了Linux系统的学习门槛,在技术精确性和用户友好性之间取得了平衡,是提高命令行工作效率的实用技巧。
 红队渗透
红队思想:Live off the Land - 靠山吃山,靠水吃水(LOTL)
Live off the Land”这一术语由安全研究人员 Christopher Campbell 和 Matt Graeber 于 2013 年在 Derbycon 3.0 大会上首次提出。它的核心理念是,攻击者利用目标系统或网络中天然存在的工具(如操作系统自带的二进制文件、脚本或服务)来实现攻击目标,而无需上传自定义的恶意代码或外部工具。在中国文化中,“靠山吃山,靠水吃水”生动地诠释了这一策略:攻击者根据目标环境的特点,因地制宜地利用本地资源。
 红队渗透
PEASS 项目详解:渗透测试必备的提权检测神器
PEASS(Privileged Escalation Awesome Scripts)是一套开源渗透测试工具,包含LinPEAS(Linux)和WinPEAS(Windows)两大组件,用于检测系统提权漏洞。LinPEAS提供多版本支持Linux/macOS不同架构,WinPEAS则涵盖系统信息、用户权限、进程服务等11个检查模块。项目托管于GitHub,适用于专业安全研究和红队演练,可高效识别权限提升路径。
 红队渗透
渗透测试必备:Wget、FTP 和 SMB 批量下载技巧
批量下载是渗透测试中常用且高效的技能。通过WgetFTP 客户端和SMB,可以快速且系统地从目标环境中提取文件。在渗透测试过程中,选择合适的工具并优化下载策略。
 Linux
Shell 编程:生成随机数与字符串的高效技巧
echo解释提供随机字节流。通过tr工具过滤字符,只保留自定义字符集中的字符。此字符集包含了数字、特殊字符以及大小写字母。head -c8截取 8 个字符,生成一个长度为 8 的随机字符串。这种方法适合于生成较为复杂的随机密码,尤其是当需要使用特定字符集时。解释a=(echo {a…z}这一行代码生成一个包含字母a到z的数组。{a..z}是一个 Bash 字符范围扩展,生成从a到z的所有小写字母。a=()将这些字母存储在数组a中。使用$RANDOM。
 Linux
搞懂Linux终端:从TTY到PTS,从历史到实战,一篇就够了!
TTY、PTS与PTY:终端设备的核心概念解析 本文系统介绍了Linux/Unix系统中终端设备的发展历程和工作原理。从最早的物理终端TTY(电传打字机)到现代伪终端(PTY),终端技术经历了从硬件到软件的演进过程。现代终端模拟器通过伪终端主设备(PTMX)和从设备(PTS)实现终端功能,形成一个双向通信的数据流管道。文章详细分析了终端类型、PTY架构、相关命令工具(如tty、who、ps、stty)以及终端的工作模式(规范模式与原始模式)。
 红队渗透
Kali WebDAV测试利器:Cadaver与Davtest
WebDAV(基于Web的分布式文件管理协议)因其远程文件操作功能常成为安全测试目标。Kali Linux提供两款工具:Cadaver为交互式WebDAV客户端,支持类FTP命令(如PUT/GET)进行文件管理,适合手动操作;Davtest则自动化探测服务器支持的方法及权限,通过上传多种脚本(如PHP)识别可执行漏洞。二者互补:Cadaver用于精细操作,Davtest快速评估风险。测试中需关注PUT上传可执行文件的风险,可能引发RCE漏洞。
 安全研究
未授权漏洞大赏
Atlassian Crowd Data Center是Crowd的集群部署版。Atlassian Crowd和Crowd Data Center在其某些发行版本中错误地启用了了pdkinstall开发插件,使其存在安全漏漏洞洞。攻击者利用该漏洞可在未授权访问的情况下对Atlassian Crowd和Crowd Data Center安装任意的恶意插件,执行任意代码/命令,从而获得服务器权限。
 安全研究
深入解析UNC路径:从基础到应用的全方位指南
作为Windows及部分其他系统中用于标识和访问共享资源的标准路径格式,广泛应用于企业网络、服务器存储和远程访问场景。然而,除了UNC路径,还有许多类似的概念和协议,如。本文将深入解析UNC路径,并对比相关技术,帮助读者全面理解网络资源访问的核心机制。UNC路径是一种用于标识和访问网络上的共享资源(如文件夹、打印机等)的标准格式,主要用于局域网(LAN)或企业内部网络。UNC路径并非唯一的网络资源访问方式,在不同环境下,还存在多种相关的概念和协议,它们在不同场景下发挥着关键作用。
 红队渗透
在Kali中使用pyenv安装python工具的最佳实践:以 pwncat 为例
Kali 默认集成了大量依赖 Python 的工具,若直接在全局环境安装新工具,可能引发依赖混乱,甚至破坏系统稳定性。,这些工具可能依赖特定的 Python 版本(如 Python 2.7 或 3.x 的不同子版本)。不仅能管理多个 Python 版本,还能为每个工具创建独立的虚拟环境,实现版本隔离和依赖管理。在全局环境安装新工具,可能覆盖系统默认的 Python 解释器或库,导致现有工具失效。这种方法在 Kali 中尤为实用,既满足工具的版本需求,又保持系统环境的纯净。例如,工具 A 依赖。
 红队渗透
问题解决:Kali Linux 中配置启用 Vim 复制粘贴功能
或其他类似终端时,Vim 编辑器的默认设置并不支持直接进行复制和粘贴操作,这对于日常的开发工作或渗透测试人员来说可能会造成不便。幸运的是,通过简单的配置调整,可以让 Vim 轻松支持复制和粘贴功能。配置完成后,你应该可以正常地使用鼠标在 Vim 中进行复制和粘贴了,就像在平常的终端命令行一样!在 Vim 中启用鼠标支持可以让你使用终端的复制和粘贴功能。键进入命令模式,确保你处于正常编辑模式。在 Kali Linux 系统中,使用。进入 Vim 编辑器后,按。首先,打开你的终端,使用。
 红队渗透
目录扫描工具深度对比:Dirb、Dirsearch、DirBuster、Feroxbuster 与 Gobuster
在网络安全测试与渗透测试中,目录扫描(又称目录枚举)是一项至关重要的技术。它用于发现 Web 服务器上未公开的隐藏目录和文件,这些资源可能包含敏感数据、配置文件甚至潜在漏洞,因而成为攻击者与安全研究人员的关注焦点。Dirb、Dirsearch、DirBuster、Feroxbuster 和 Gobuster。它们各具特色,适用于不同的场景。本篇文章将深入剖析这些工具的特性、性能、优缺点及最佳应用场景,帮助你选择最适合自己的工具。
 红队渗透
OSCP最新备考攻略:迎接2024改版后的OSCP+认证
2024年11月改版后的OSCP+更贴近真实渗透需求,AD场景的升级和加分的取消让考试更硬核。但只要你打好基础、深钻PWK、苦练实战、模拟冲刺,就能从容应对。拥抱“Try Harder”的精神,享受攻克每台机器的成就感,OSCP+证书就在前方等着你!
 安全研究
格尔安全认证网关的四种部署模式详解
在现代网络安全架构中,格尔网关(GEL Gateway)是一款重要的安全设备,广泛用于入侵防御、流量监控以及网络安全防护等场景。通常,该模式依赖网络设备(如交换机或防火墙)提供流量镜像,以便网关能够获取所需的数据包进行分析。本文将详细解析这四种部署模式的工作原理、应用场景、优缺点,以及适用场景,帮助企业合理选择最佳的部署方案。企业应根据自身业务需求选择最合适的部署模式,甚至结合多种模式,以构建更加灵活、可靠的网络安全体系。,将不同的流量分配至不同的网关设备处理,从而提高整体系统吞吐量。
 红队渗透
Impacket工具中的横向渗透利器及其使用场景对比详解(psexec、smbexec、wmiexec、dcomexec、atexec)
在渗透测试中,横向移动(Lateral Movement)是指攻击者在获得一个系统的控制权限后,通过网络进一步渗透到其他系统的过程。Impacket 是一款强大的渗透测试工具集,提供了多种实现横向渗透的脚本,常见的工具包括 、、、 和 。尽管这些工具都可以执行远程命令,但它们在工作原理、依赖的服务以及使用条件上有显著差异。下面我们将对这些工具进行详细的对比分析。 是 Impacket 中非常经典的工具,仿照了 Microsoft 的 工具。它通过 SMB(Server Message Block)协议和
 安全研究
安全见闻之网络安全新兴术语
从NG到Neo,从AI到Zero Trust,网络安全领域的新兴术语层出不穷。这些术语代表了网络安全技术的不断进化,反映了应对复杂和动态攻击的创新方法。只有紧跟技术潮流,并积极应用新的安全理念,企业和个人才能够在日益复杂的网络环境中立于不败之地。
 红队渗透
LLMNR/NBNS 名称解析协议毒化攻击详解(LLMNR/NBT-NS Poisoning and Relay)
LLMNR/NBNS投毒攻击利用Windows系统中的遗留协议漏洞进行内网渗透。当DNS解析失败时,系统会回退使用LLMNR/NBNS协议进行本地名称解析,这些协议缺乏认证机制,允许攻击者伪造响应并诱导受害者发送NTLMv2哈希。攻击者可通过工具监听查询并抢先响应,获取凭证后实施离线破解或中继攻击。防御措施包括禁用LLMNR/NBNS协议、启用SMB签名、使用强密码等。该攻击在内网未修补环境中较为常见,属于MITRE ATT&CK框架中的中间人攻击技术(T1557.001)。
 安全研究
URL中的特殊字符与web安全
在现代Web应用中,URL作为客户端与服务器之间的通信桥梁,承载着大量的重要信息。URL中的特殊字符,看似只是一些常见的符号,但在Web安全领域,它们与其他安全知识密切相关,如在Base64编码、SQL注入,路径遍历等场景中,一些字符需要正确处理,以避免混淆或引起解析问题。本篇文章将详细探讨URL中的特殊字符及其与Web安全的密切关系。通过分析URL中特殊字符的作用、编码规则和它们在SQL注入、路径遍历等攻击中的作用,帮助开发人员和安全人员更加全面地了解这些字符在Web安全中的应用。