 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 杂记
Vivado比特流生成、下载及板级验证操作步骤
工程创建 → 代码编写 → 仿真验证 → RTL分析 → 综合 → 约束添加 → 实现 → 比特流生成 → 下载 → 板级验证。通过仿真减少错误,板级验证确保功能实现。操作中需注意约束文件的准确性、硬件连接的可靠性以及代码逻辑的正确性。
杂记初探Vivado:编写逆序交换32字存储器内容代码
【代码】初探Vivado:编写逆序交换32字存储器内容代码。
 红队渗透
Linux 安装与管理 Java jdk 8 (三种方法)
本教程介绍在Kali Linux系统中使用Java 8的两种方式:临时运行(适用于安全测试工具如ysoserial)和长期安装(适合开发)。临时使用只需下载OpenJDK 8并解压运行,不影响系统环境;长期方案推荐jenv版本管理工具,可灵活切换多个Java版本,也提供系统级安装方法。教程包含详细步骤、常见问题及推荐方案对比,满足不同使用场景需求,特别强调避免Java版本冲突问题。
 红队渗透
MSF 与 CS 相互派生
通过 MSF 派生 CS,可以将 MSF 的会话快速转移到 CS,利用 CS 的隐秘性和后渗透能力;通过 CS 派生 MSF,则可以将 CS 的控制权扩展到 MSF,充分利用 MSF 的漏洞利用模块。这种互助派生的方式极大提升了渗透测试的灵活性。无论是从 MSF 到 CS,还是从 CS 到 MSF,关键在于确保监听地址和端口的一致性,并根据网络环境调整配置。希望这篇文章能为你的渗透测试工作提供实用参考!
 红队渗透
解决靶机分配的 IP 地址与 Kali 机器静态 IP 地址冲突的方法
通过在靶机上手动释放并续租 IP 地址,可以快速解决与 Kali 静态 IP 的冲突问题。这种方法简单高效,尤其适合有权限直接操作靶机的场景。只要确保靶机获取的新 IP 与 Kali 的地址不同,网络通信即可恢复正常,为后续的测试任务扫清障碍。如果问题仍未解决,可以考虑调整 Kali 的静态 IP 或深入排查网络配置。希望这篇文章能帮到你!
 红队渗透
如何在 Kali 上解决使用 evil-winrm 时 Ruby Reline 的 quoting_detection_proc 警告
在 Kali Linux 上,只需运行,你就可以轻松解决Reline的警告,恢复远程路径补全功能。这个方法简单高效,适用于大多数 Kali 用户。希望这篇博文能帮你快速解决这个小麻烦!如果有其他问题,欢迎随时交流。
 杂记
白嫖微软学生福利——通过Azure学生订阅创建一台免费的云服务器(每年可续期)
微软 Azure 面向学生的免费额度(Azure for Students)为在校学生提供了一个学习和实验云服务的机会,无需信用卡即可申请。一、Azure 学生免费额度包含的内容100 美元免费额度有效期:12 个月(从激活订阅之日起)。用途:可用于支付不在免费服务范围内的 Azure 服务(如高级虚拟机、额外存储等)。注意:这部分额度不会自动续期,用完后需自行充值或升级为付费订阅。12 个月免费服务虚拟机。
 红队渗透
一文教你在Kali上配置舒服优雅的Sublime Text(插件安装卸载、python交互式运行、主题美化)
Sublime Text 是一款轻量、优雅且功能强大的文本编辑器,因其简洁的界面、极高的自定义性和丰富的插件生态而深受开发者喜爱。在 Kali Linux 这样的渗透测试系统中,配置一个舒适且高效的 Sublime Text 环境,不仅能提升代码编写体验,还能大幅提高工作效率。Kali Linux 下安装 Sublime Text 详细教程。本文将假设你已经完成安装,接下来将带你一步步打造一个优雅、实用的 Sublime Text 环境,包括插件安装、Python 交互式环境的配置以及快捷键优化等内容。
 开发工具
【干货】使用 Obsidian 的 Git 插件将你的笔记同步到 GitHub 私有仓库
Obsidian Git 在移动端的性能较差(由于使用 JavaScript 实现的 isomorphic-git),但仍可使用。通过以上步骤,你应该能够成功将 Obsidian Vault 同步到 GitHub 私有仓库,实现跨设备无缝同步和版本控制。GitHub 不再支持密码认证,因此需要 PAT 来进行身份验证。
 Linux
万物皆文件:从 /proc 看 Linux 进程与文件的底层关联
Linux/Unix通过“万物皆文件”的设计哲学,将进程动态运行时状态抽象为/proc伪文件系统中的静态文件。/proc/PID/目录以结构化文件形式展示进程的配置、资源占用及文件描述符(FD),实现了进程信息的可视化与文件化管理。进程与文件的交互核心是FD,通过/proc/PID/fd/目录可实时监控进程打开的资源。尽管进程文件与普通文件在存储介质、动态性及生命周期上存在差异,但这一设计极大简化了系统管理,使进程调试和资源监控可通过标准文件操作完成,体现了Linux统一接口的核心理念。
 Windows
rga(ripgrep-all)使用指南:轻松搜索所有文件中的内容,让grep不止于文本文件!
你是否曾为查找压缩包、PDF 或 Office 文件中的关键信息而苦恼?`rga`(ripgrep-all)是一款功能强大的命令行工具,它不仅继承了 `grep` 的快速检索能力,还能深入压缩包和二进制文件,堪称文件搜索领域的“瑞士军刀”。本指南将带你从安装到实战,全面掌握 `rga`,让它在 Linux 和 Windows 上助你化繁为简,轻松通过正则表达式搜索所有文件中的内容!
 红队渗透
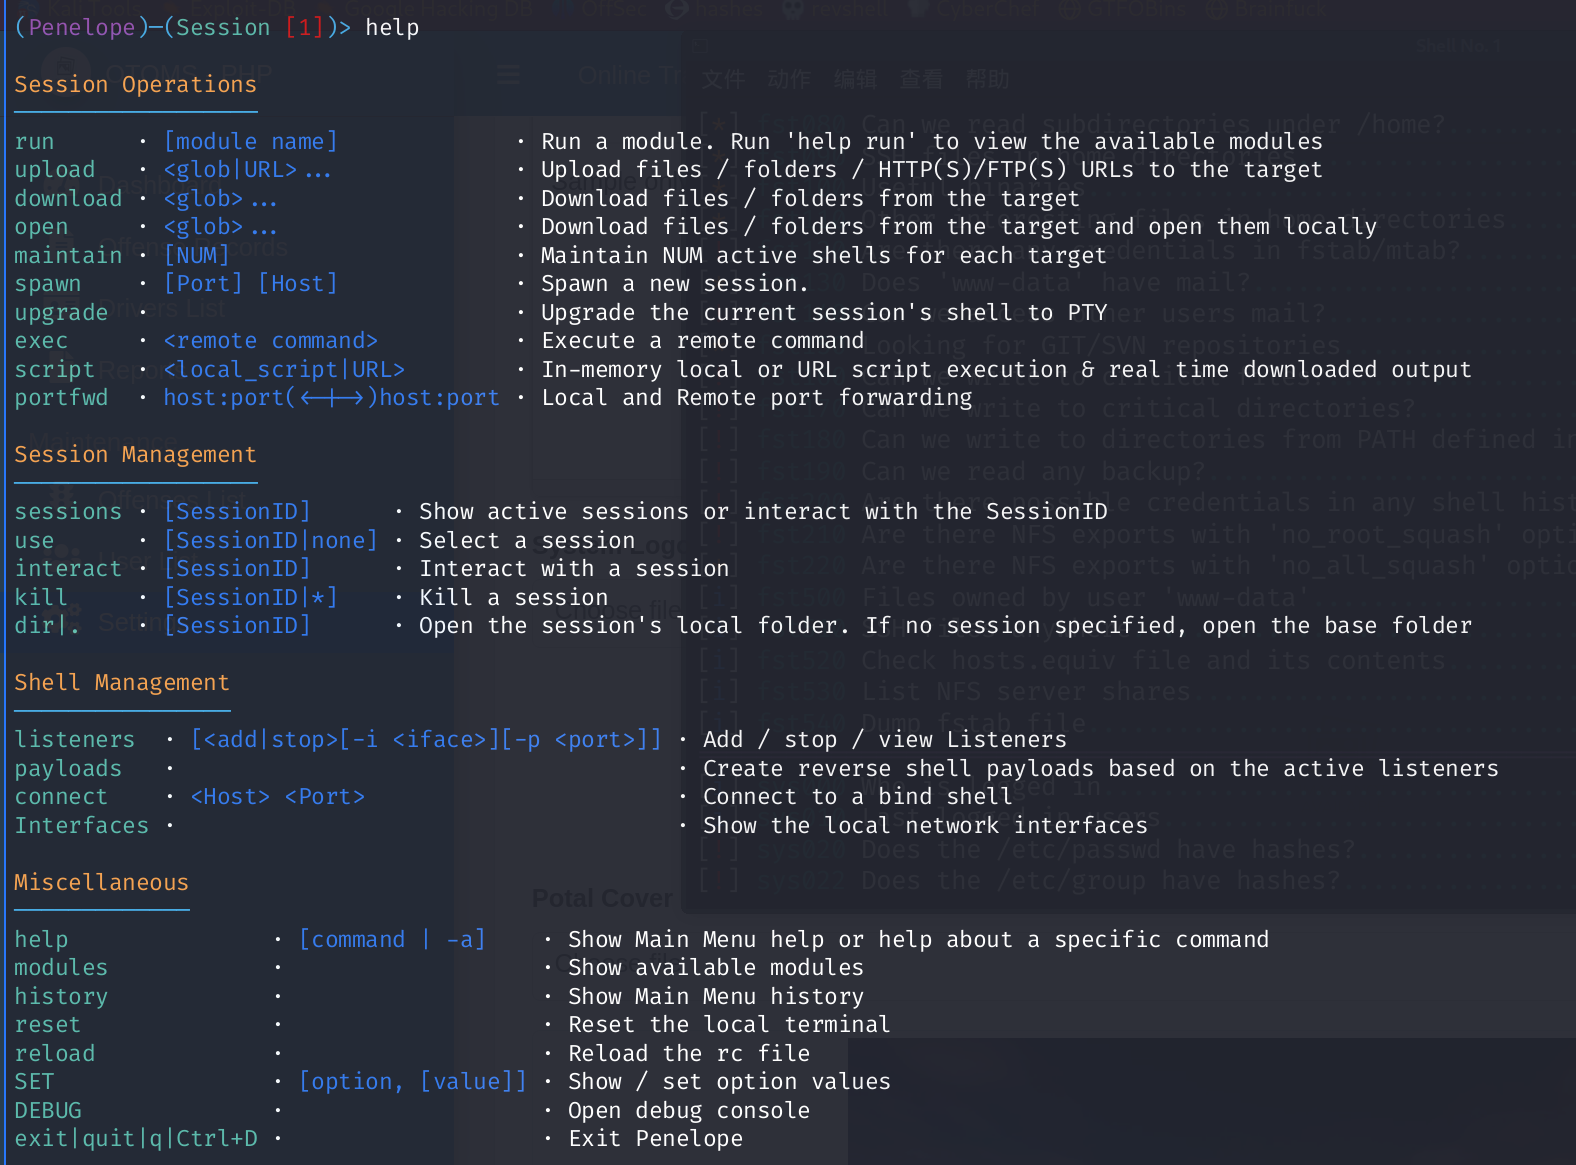
Penelope:现代渗透测试中的强大 Shell Handler
Penelope是一款专为渗透测试设计的开源shell handler工具,旨在解决传统工具(如Netcat)在终端稳定性、文件传输等方面的不足。它以自动化能力为核心,支持PTY自动升级、多会话管理、文件传输、日志记录等功能,并内置权限提升模块。Penelope纯Python编写,安装简便,兼容Linux/macOS,能与Metasploit等工具集成。其模块化设计涵盖权限提升、端口转发等场景,通过run命令调用各类插件,显著提升渗透测试效率。
 安全研究
Ghauri:新一代 SQL 注入检测与利用工具
Ghauri 是一款轻量化智能 SQL 注入工具,作为 SQLMap 的有效补充。其核心优势在于更智能的检测引擎、更快的识别速度和更好的现代 Web 应用支持(如原生 JSON/XML 注入处理)。该工具采用二分查找优化布尔盲注效率,支持精确的断点续传,并内置请求混淆机制。但相比 SQLMap,Ghauri 在数据库支持广度、WAF 绕过深度(缺乏 Tamper 脚本生态)和功能完整性(如无 UNION 注入)方面仍有不足。最佳实践是先用 Ghauri 快速探测,复杂场景再配合 SQLMap 深入利用。
 杂记
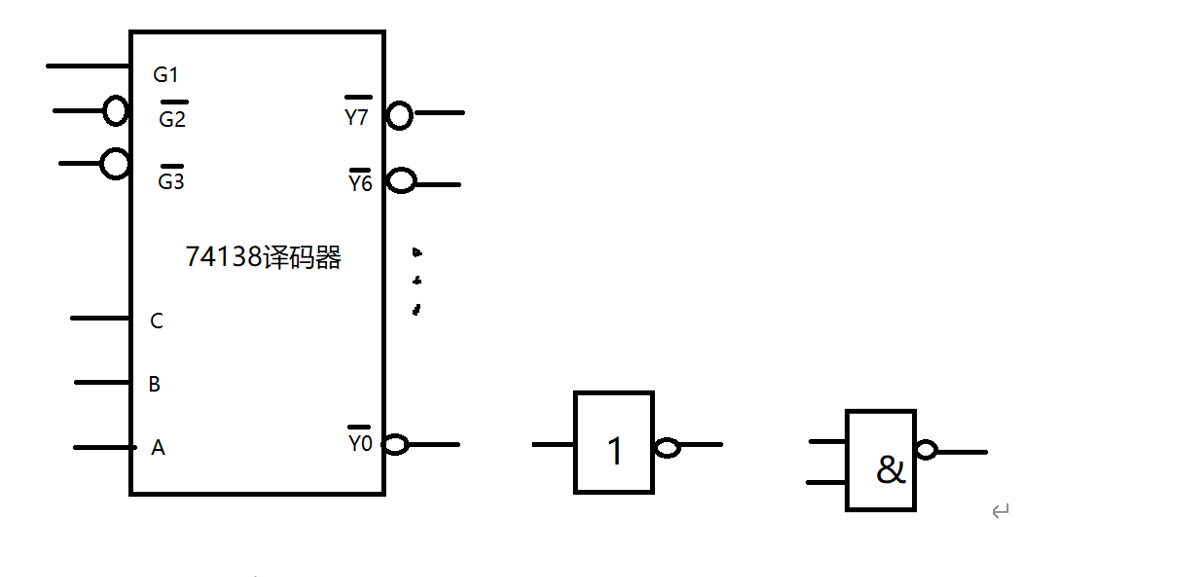
计算机组成原理——CPU与存储器连接例题
存储芯片选择1 片 2K×8 位 ROM。4 片 1K×4 位 RAM。二进制地址范围RAM1 和 RAM2:1010 1000 0000 0000 ~ 1010 1011 1111 1111 (A800H~ABFFH)。RAM3 和 RAM4:1010 1100 0000 0000 ~ 1010 1111 1111 1111 (AC00H~AFFFH)。片选逻辑74138 译码器:输入:A11, A12, A13。使能:A15, (A14)̅, (MREQ)̅。
 杂记
塑造现代互联网的力量:Berkeley在网络领域的影响与贡献
从 BSD 系统的发布到 TCP/IP 协议栈的实现,再到 BPF 过滤器的开发,伯克利大学的研究人员和学术团队对网络技术的发展产生了巨大推动作用。今天,随着互联网和网络技术的快速发展,我们仍然能够在大量的现代工具和协议中看到“Berkeley” 的身影。特别是,伯克利计算机科学的研究团队、研究人员和开发项目推动了许多重要的网络技术的发展。为了更好地理解 Berkeley 在网络领域的影响,本文将探讨几个最具代表性的贡献,并深入分析这些技术对现代网络和互联网的影响。就开始了大量的网络协议研究,并且与。
 Windows
 终端美化 2.0:打造个性化高效开发环境
本文介绍了如何通过Windows Terminal和Scoop包管理器优化Windows系统的终端体验。首先,文章详细说明了如何通过调整透明度、启用亚克力材料等基础设置美化Windows Terminal,并推荐了内置主题。接着,文章列举了多个提升操作效率的快捷键,并提供了自定义快捷键的设置方法。最后,文章介绍了如何使用Scoop快速安装和管理Python、Go、Node.js和Java等编程语言环境,简化了开发环境的配置过程。通过这些步骤,用户可以打造一个既美观又高效的Windows终端环境。
 杂记
从C语言到Go语言:新手快速入门指南
从C到Go,语法变化看似繁多,但核心理念是简洁和高效。对于新手,建议从《Go语言之旅》开始,结合本文的对比,逐步掌握Go的特性。实践是关键,多写代码、多调试,很快你就能适应Go的世界!
 AI
人工智能基础知识详解:从概念到前沿技术与应用
人工智能是指通过计算机系统模拟或实现人类智能行为的一门学科与技术,其核心目标是赋予机器感知、学习、推理、决策和交互的能力。AI不仅限于模仿人类智能,还能在特定任务中超越人类表现,例如围棋对弈中的AlphaGo或大规模数据分析中的预测模型。人工智能以机器学习为核心,通过深度学习、强化学习等技术分支,驱动神经网络在计算机视觉、自然语言处理等领域取得突破。从AI1.0的判别式分析到AI2.0的生成式创造,AI正从“被动理解”迈向“主动创新”。
 杂记
开源软件与自由软件:一场理念与实践的交锋
从1983年的GNU到1998年的OSI,从Copyleft到开源许可,自由软件与开源软件的故事是一场理念与实践的交锋。它们既有分歧,又有交集;既各自独立,又共同推动了软件行业的进步。无论你是理想主义的追随者,还是现实主义的实践者,这两个概念都值得我们深入思考——因为它们不仅定义了代码的未来,也在某种程度上定义了我们与技术的关系。
 杂记
内存与显存:从同根生到殊途异路的科技演进
从一根内存条到一块显卡,从DDR到GDDR的演进,内存与显存的故事是计算机硬件发展的缩影。它们从相同的起点出发,却因CPU和GPU的不同需求而分化,最终形成了如今的格局。显存追求带宽的极致,内存坚守延迟的底线,两者各司其职,共同支撑起现代计算的辉煌。希望这篇文章能让你对内存与显存的区别有更深刻的理解,也期待下期与你继续探索科技的奥秘!
 Linux
深入探讨 Linux 中的文件排序方式
LC_ALL是一个环境变量,通常在类 Unix 系统(如 Linux 和 macOS)中使用,用于设置程序的区域设置(locale)。它会影响程序在处理语言、字符编码、日期格式、数字格式等方面时的行为。具体来说,LC_ALL是区域设置的“总开关”,它可以覆盖其他更具体的区域设置变量(如LC_COLLATELC_CTYPELC_TIME等)。当你设置了LC_ALL时,它会统一指定所有区域相关的行为。结合ls和sort,编写脚本实现复杂排序需求。Linux 中文件排序方式的灵活性得益于ls和sort。
 Linux
Nano编辑器详解:Linux初学者必备的文本编辑利器
Nano编辑器以其简单、小巧和易用性,成为Linux环境下初学者的最佳选择。它不仅默认安装在大多数发行版中,还通过直观的界面和快捷键提示降低了使用门槛。通过本文的介绍,我们从Nano的背景、操作方法、快捷键到启动选项进行了全面解析。希望你能通过实践掌握Nano,并在Linux的学习之旅中更进一步。今天的分享就到这里。如果你有任何疑问或想了解更多,欢迎随时交流!再见!
 Linux
详解 Go 的常见环境变量及其在 zshrc 中的配置
正确配置 Go 的环境变量是高效进行 Go 语言开发的基础。通过理解每个环境变量的作用,并将其配置到zshrc文件中,您可以确保您的 Go 开发环境能够正确地找到所需的工具、库和依赖,从而提升开发体验。记住启用 Go Modules () 是现代 Go 开发的推荐做法,并根据您的网络环境配置合适的GOPROXY可以显著提高依赖下载速度。
 红队渗透
Windows 权限配置文件解析与安全分析(GPP,GPO,LSA)
这些配置文件以多样化的格式(如 XML、INF、二进制和注册表键值)存储用户权限、密码策略和访问控制的定义,直接决定了系统的安全边界与稳定性。然而,其设计中的缺陷——如 GPP 的弱加密(DES 密钥公开)、LSA 内存中的明文凭据暴露,以及 GPO 的潜在篡改风险——若未妥善配置或缺乏防护,可能成为攻击者的突破口,导致凭据泄露、权限提升乃至域控制权的全面沦陷。然而,若配置不当或缺乏防护,这些文件中存储的敏感信息(如明文或加密凭据)可能成为攻击者的突破口,导致权限提升、凭据泄露甚至域控权的完全丧失。