 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 Windows
PowerShell Set-Alias 别名不能带参数?试试这4种解决方案!
在 PowerShell 中,Set-Alias 无法直接设置带参数的别名,因为它仅支持将别名映射到命令名,而非完整的命令字符串。为解决这一问题,推荐使用函数包装命令。具体步骤如下: 创建函数:在 PowerShell 配置文件中定义一个函数,调用目标命令并传递参数。 设置别名:使用 Set-Alias 将别名映射到该函数。 测试:重新加载配置文件后,验证别名是否正常工作。 这种方法灵活、简单,且易于扩展,是解决 Set-Alias 无法带参数问题的最佳方案。其他替代方案如代理命令、外部脚本或模块,虽然可行
 杂记
详解 IRC协议 及客户端工具 WeeChat 的使用
本文详细介绍了 Internet Relay Chat(IRC)协议的历史、工作原理、特点及其局限性,并重点介绍了流行的 IRC 客户端 WeeChat 的安装、配置和使用方法。IRC 是一种基于文本的实时通信协议,诞生于 1988 年,以其去中心化、轻量级和高度可定制的特点,成为技术社区的重要交流工具。WeeChat 是一款跨平台、开源的 IRC 客户端,支持多协议、脚本扩展和远程访问,适合高级用户。文章还提供了 WeeChat 的安装步骤、基本配置方法以及高级功能的使用技巧,帮助用户充分利用其强大的定制
 Windows
用 AltSnap 解锁 Windows 窗口管理的“魔法”
AltSnap 是一款开源的 Windows 窗口管理工具,旨在增强 Windows 的窗口拖动和调整功能,提供类似 macOS 或 Linux 桌面环境的窗口吸附、分屏和快速调整大小等操作。其前身是 AltDrag,AltSnap 在功能上更强大,支持更多自定义选项,同时保持轻量和易用的特点。核心功能包括增强的窗口拖动、快捷键驱动的窗口管理、自动分屏与布局、轻量与兼容性以及高度自定义。安装和配置简单,适合程序员、设计师和普通办公用户。与 Microsoft PowerToys 的 FancyZones 和
 红队渗透
Python Jail 与 SSTI 逃逸技术全解析:探寻执行链条的艺术
在CTF竞赛中,jail和SSTI是两类常见题目,核心目标都是在受限环境中构建可控的执行链条以实现代码执行。jail通常限制代码执行环境,如禁用某些关键字或模块,而SSTI则是在模板引擎中注入恶意代码。尽管场景不同,二者都依赖Python的反射机制,通过魔法方法如__class__、__base__、__subclasses__等,从基础对象如字符串逐步追溯到object,再挖掘出可用的子类和函数,最终实现代码执行。无论是手动分析还是脚本自动化,掌握这一核心逻辑是破解这两类题目的关键。
 红队渗透
使用 ntlm_theft 生成各种类型的 NTLMv2 哈希窃取文件
ntlm_theft 是一款由 Jacob Wilkin 开发的 Python 工具,专为渗透测试和红队活动设计,用于生成多种文件类型以窃取目标系统的 NTLMv2 哈希。该工具支持生成 21 种文件格式,如 .docx、.xlsx 等,通过诱导用户打开文件触发对攻击者控制的 SMB 服务器的连接,从而捕获哈希。ntlm_theft 具有简单易用、兼容性强等特点,适用于内部网络钓鱼测试、安全配置验证等场景。使用前需安装 Python 3 和相关依赖,并配合 Responder 等工具捕获哈希。该工具在合法授
 红队渗透
Linux Shell RCE绕过技巧总结
本文系统性地总结了在Linux环境下绕过远程代码执行(RCE)限制的多种技术。主要方法包括:1)空格绕过,利用$IFS、制表符、重定向符号等替代空格;2)命令执行函数绕过,使用passthru()、exec()等替代system();3)命令连接符绕过,通过|、||、&等连接符拼接命令;4)严格过滤下的绕过,利用变量赋值、Base64编码、十六进制编码等技术绕过关键字过滤;5)通配符绕过,使用*、?等通配符模糊匹配路径;6)利用PATH变量绕过,通过截取和拼接$PATH中的字符构造命令;7)自增绕过
 Linux
Bash 字符串语法糖详解
Bash 作为 Linux 和 Unix 系统中常用的 Shell,提供了丰富的字符串处理语法糖,简化了脚本开发。这些语法糖包括参数扩展、模式匹配、特殊字符串 $'' 等,能够高效完成字符串截取、替换、拼接等操作。参数扩展通过 ${} 语法实现默认值处理、字符串长度计算、切片、删除前缀后缀等功能。$'' 支持转义字符,简化了复杂字符串的处理。模式匹配结合通配符增强了字符串操作的灵活性。这些特性使开发者无需依赖外部工具即可完成复杂的字符串操作,提升了脚本的可读性和效率。
 杂记
新手上路之 NoSQL 数据库学习
在大数据和分布式系统的背景下,传统关系型数据库(RDBMS)在面对高并发、非结构化数据处理等需求时表现出局限性。NoSQL数据库应运而生,提供灵活的非关系型数据模型、分布式架构和高性能优化。NoSQL数据库主要分为键值存储、文档存储、列存储和图数据库四种类型,具有模式灵活、水平扩展、高性能和最终一致性等核心特性。尽管NoSQL在灵活性、可扩展性和性能方面具有优势,但也存在一致性挑战、查询能力有限和学习成本高等缺点。NoSQL数据库适用于缓存、会话管理、内容管理、时间序列数据处理和社交网络等场景。未来,NoS
 安全研究
SSL 证书格式指南:PEM、DER、PKCS#12、JKS 等格式详解
SSL/TLS证书格式解析:从PEM到PKCS12 本文系统讲解了SSL/TLS证书的存储格式体系,包括PEM、DER、PKCS#7和PKCS#12等关键格式。文章首先澄清证书格式与文件扩展名的区别,强调编码方式和私钥包含情况才是核心差异。通过分类体系图展示了证书格式的两种主要分类维度:按编码方式(PEM文本和DER二进制)和按容器类型(纯证书、证书链和密钥库)。重点解析了PEM格式的结构特征、常见扩展名和使用场景,以及DER作为二进制格式的特点。
 Linux
Shell 引号机制:不加引号、双引号与单引号的本质区别
在 Shell 脚本编程中,引号的使用对字符串、变量、特殊字符和命令的解析方式有显著影响。不加引号时,Shell 会进行单词分割、通配符扩展、变量扩展和命令替换,适合需要扩展的场景,但可能引发意外错误。双引号阻止单词分割和通配符扩展,同时允许变量和命令替换,是推荐的使用方式。单引号则完全阻止所有扩展,适用于需要保留原始文本的场景。理解这些差异并根据需求选择合适的引用方式,是编写高效、健壮 Shell 脚本的关键。
 Linux
Unix命令行工具最佳实践
输入:同时支持文件参数和标准输入输出:默认机器可解析,--human选项供人阅读错误:错误信息输出到 stderr,不影响正常输出退出码:成功返回0,失败返回非0进度:仅当输出到终端时才显示进度可组合:输出格式便于管道处理(每行一条记录)引用:正确处理空格和特殊字符Unix命令行工具的最佳实践,本质上是对人类认知局限的谦卑承认。将复杂操作拆解为管道链 → 承认人类无法一次性处理复杂问题使用→ 承认人类会犯错,需要机器辅助检查。
 杂记
微软输入法常用快捷键介绍以及调教技巧
右键点击输入法工具栏上的图标,选择“设置”。在“按键”或“高级”选项卡中,查看或修改快捷键配置。若需调整标点、候选词显示等行为,可在“常规”设置中进行个性化配置。建议用户根据使用习惯,定期检查设置,确保快捷键符合个人需求。微软输入法的快捷键设计简洁高效,覆盖了从基本输入到高级功能的多方面需求。熟练掌握这些快捷键,不仅能提升中文输入速度,还能优化整体工作效率。无论是日常聊天、文档撰写还是专业编程,微软输入法的快捷键都能成为你的得力助手。赶快尝试这些快捷键,体验更流畅的输入吧!
 Windows
Notion Windows桌面端快捷键详解
Notion 的块是内容的基本单位,这些快捷键帮助用户高效管理块。Notion 的数据库功能强大,这些快捷键优化了数据库的管理。这些快捷键帮助用户在 Notion 的界面中快速移动。这些快捷键用于在页面和块中创建或修改内容。这些快捷键帮助用户管理多个页面和工作空间。以下是一些额外的快捷键,适用于特定场景。
 安全研究
详解 Python 在网络安全中的核心地位与技能
Python 在网络安全中的核心地位毋庸置疑。要充分发挥其潜力,你需要掌握基础语法、文件操作、网络编程、自动化脚本、安全工具、第三方库以及调试技能。结合 Linux 文本处理命令,可以进一步提升效率。通过实际案例练习,如端口扫描、日志分析和加密通信,你将逐步从入门走向精通。从基础语法开始,完成小项目(如文件读取器)。学习网络编程和安全库,编写实用工具。结合真实场景(如分析公司日志),提升实战能力。深入研究进阶主题,如多线程和性能优化。
 红队渗透
Kali Linux 安装 Rust 环境简明教程
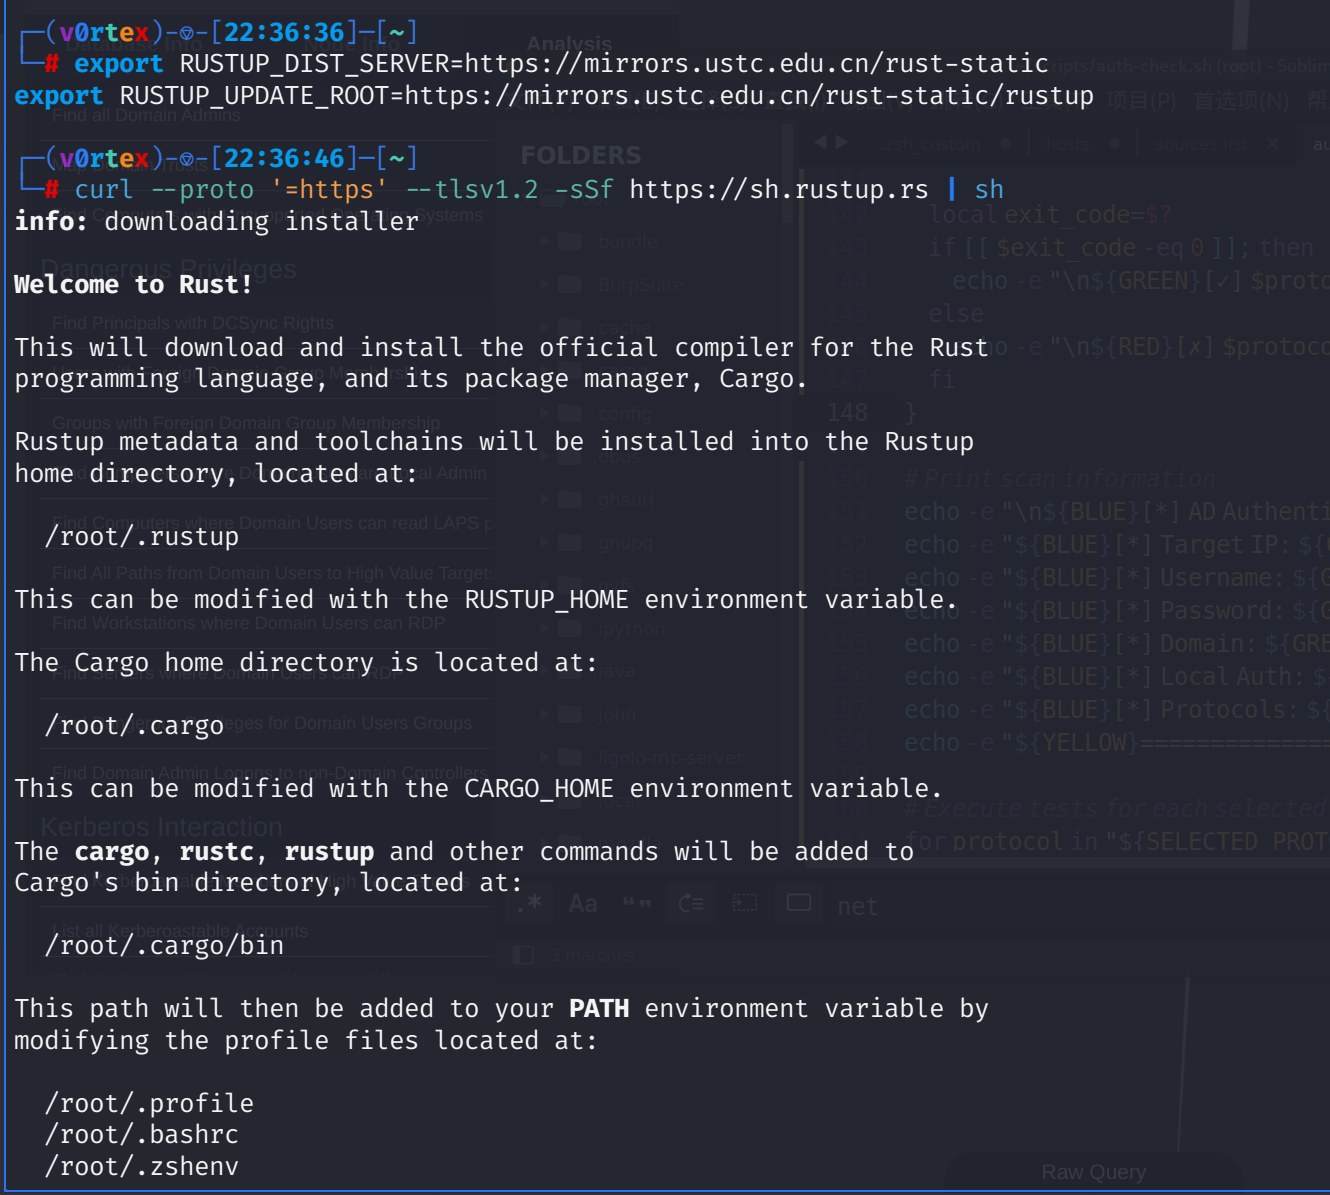
完成以上步骤后,你的 Kali Linux 系统上就成功安装了 Rust 开发环境,可以开始编写 Rust 程序了。默认情况下,Kali Linux 可能没有安装必要的工具,例如 GCC 编译器。由于 Rust 官方服务器在国外,下载速度可能较慢。如果输出 Rust 编译器和 Cargo 的版本信息,则说明安装成功。为了加速依赖包的下载,可以配置 Cargo 使用国内镜像。安装过程中会提示你选择安装选项,输入。
 Linux
深入理解 Bash 中的 $‘...‘ 字符串语法糖
ANSI-C 字符串语法是 C 语言标准(特别是 C89/C90)中定义的一种字符串处理规范,主要用于支持转义字符(escape sequences)。它允许程序员在字符串字面量中嵌入非打印字符(如换行符)、控制字符(如响铃)以及其他特殊字符。这种机制通过反斜杠后接特定字符或数字序列来实现。这里的\n会被解析为换行符(ASCII 码 0x0A),输出两行文本。这种语法不仅提高了代码的可读性,还为程序员提供了表达复杂字符序列的能力。
 红队渗透
Hoaxshell :Kali 2025.1a 新增神器,解锁 Windows 反向 Shell 终极控制
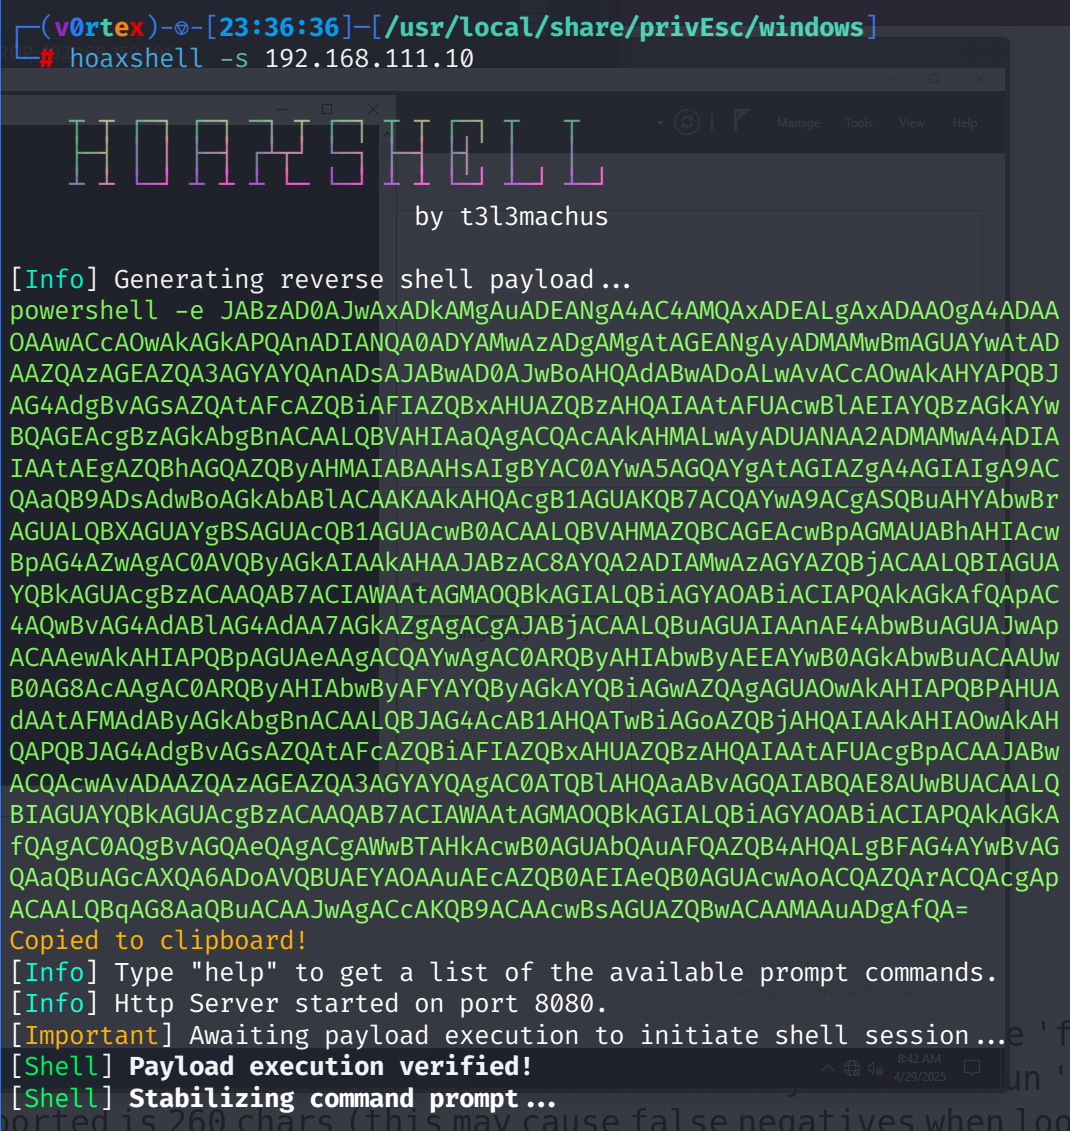
Hoaxshell 是一个功能强大的 Windows 反向 Shell 载荷生成器和处理工具,最近被整合到 Kali Linux 2025.1a 版本中(发布于2025年3月19日)。该工具通过滥用 HTTP/HTTPS 协议建立类似beacon(信标)的持久反向 Shell,具有高度隐蔽性和规避传统安全检测的能力。Hoaxshell 特别适合渗透测试场景,能够帮助测试者模拟攻击行为以评估目标系统的安全性,在 OSCP 考试中可用。主要特点:HTTP/HTTPS 通信。
 红队渗透
信息收集与资产探活工具 httpx 保姆级使用教程
httpx是一个命令行工具,用于快速探测目标主机的 HTTP 服务。它可以返回状态码、标题、技术栈、服务器信息等,支持高级功能如截图、正则提取和条件过滤。无论是单个 URL 还是大规模 IP 段,httpx都能高效处理,广泛应用于渗透测试和信息收集。httpx凭借其强大的功能和灵活性,成为网络安全领域的利器。本教程从参数讲解到实战应用,覆盖了从基础探测到漏洞扫描的多种场景。通过合理配置参数和结合其他工具,你可以充分发挥httpx的潜力,提升工作效率!
 红队渗透
域渗透神器 NetExec (nxc) 使用指南
NetExec(nxc)是一个强大的网络服务利用工具,旨在自动化评估大型网络的安全性。它是 CrackMapExec 的继任者,支持多种协议(SMB、LDAP、WinRM、MSSQL、RDP、FTP 等),并通过模块化设计提供枚举、凭据测试、漏洞扫描和后渗透功能。NetExec 凭借其多协议支持、模块化设计和高效执行能力,成为域渗透中的利器。通过熟练掌握其命令、模块和高级功能,你可以在信息收集、凭据提取和漏洞利用中游刃有余。
 安全研究
Windows 常用命令清单
Windows 命令行(CMD)提供了丰富的命令工具,用于管理系统、网络和文件等资源。本清单旨在为用户提供一个全面、易用的参考,涵盖从基础操作到高级调试的各种场景。无论是建立网络连接、管理用户权限,还是处理磁盘分区,您都能在这里找到对应的命令及其用法。
 红队渗透
Socat 用法详解:网络安全中的瑞士军刀
socat是一个多功能的中继工具,允许用户在两个数据通道之间建立双向数据流。这些通道可以是文件、管道、设备(如串口或伪终端)、网络套接字(TCP、UDP、Unix 域套接字等),甚至可以通过 SSL/TLS 进行加密传输。与netcat(另一款类似工具)相比,socat安全性增强:支持chroot、用户切换(su)和 SSL/TLS 加密。灵活性:支持多种协议和地址类型,允许复杂的数据流配置。多进程处理:通过fork选项支持并发连接。调试功能:提供详细的日志和数据流监控选项(如-x和-v。
 红队渗透
深入解析 WPScan:用法与参数详解
WPScan 是一个命令行工具,最初由 Ryan Dewhurst(@ethicalhack3r)创建,现由 Automattic 赞助。它通过扫描目标 WordPress 站点,检测核心版本、插件、主题的漏洞,并支持用户枚举和密码爆破等功能。当前版本(基于帮助信息)为3.8.28,支持丰富的选项和灵活的配置。WPScan 是一个功能强大且灵活的 WordPress 安全扫描工具,通过其丰富的参数,用户可以实现从基本信息收集到深度漏洞探测的多种任务。
 红队渗透
渗透测试中的那些“水洞”:分析与防御
以上是常见的 Web 安全“水洞”,这些配置问题虽然看似微不足道,但往往成为攻击者突破系统安全防线的关键点。Tomcat 默认错误页面可能会泄露服务器版本、堆栈信息等,帮助攻击者制定攻击策略。发送部分 HTTP 请求,占用服务器资源,导致拒绝服务。标识,可能会在非 HTTPS 传输中被窃取。),攻击者可利用该信息匹配已知漏洞进行攻击。,攻击者可利用该信息匹配已知漏洞进行攻击。传输,可能会被日志记录或浏览器缓存暴露。,攻击者可查找该版本的公开漏洞并利用。攻击,泄露 HTTP 头信息。,帮助攻击者匹配漏洞。
 红队渗透
常用Top100端口详解——网络安全工程师的备忘单
端口是网络通信的命脉,理解常用端口及其用途,不仅有助于日常管理,还能提升安全防护能力。从基础的 HTTP(80)到数据库的 MySQL(3306),再到游戏的 Minecraft(25565),每个端口背后都承载着特定的功能。合理选择和管理端口,避免冲突,遵循约定,是构建高效、安全网络的关键一步。