 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 红队渗透
Nuclei PoC 编写详解:从入门到实践
Nuclei 是一个基于 YAML 的开源漏洞扫描工具,由 ProjectDiscovery 开发,广泛应用于网络安全领域,用于自动化检测 Web 应用、API、服务器等目标中的漏洞。Nuclei 的核心在于其模板(PoC),通过定义请求和匹配规则,快速识别漏洞并提取关键信息。本文将详细介绍 Nuclei PoC 的编写方法,包括模板结构、匹配器、提取器、调试技巧和实际案例,帮助安全从业者快速上手并编写高效的 PoC。Nuclei 的 DSL 是一种强大的表达式语言,用于匹配器和提取器中的复杂逻辑。
 Linux
Diff 与 Patch:从格式详解到工程实践
本文深入解析了软件开发中常用的 Diff 和 Patch 工具,重点介绍了三种 Diff 输出格式:Normal Diff(普通格式)、Context Diff(上下文格式)和 Unified Diff(统一格式)。文章详细剖析了现代工程最常用的 Unified Diff 的结构与语义,包括文件头、Hunk头和行前缀规则。同时提供了 Patch 命令的完整使用指南,涵盖创建、应用、撤销等操作,并配有 Mermaid 流程图展示工作流程和格式结构。通过系统讲解这对工具的技术细节,帮助读者掌握版本控制和代码审查
 开发工具
GitHub 不止是代码托管:揭秘 Releases、Deployments、Packages 三大隐藏神器,打造全栈开发流水线
GitHub仓库已从单纯的代码托管平台演进为集开发、协作、部署于一体的综合平台。本文系统解析了仓库首页、Releases、Deployments和Packages四大核心功能模块:仓库首页是项目的数字名片,包含README、LICENSE等关键元素;Releases功能帮助管理版本发布,支持二进制文件附加和变更说明;Deployments用于跟踪代码部署状态,实现环境隔离和回滚定位;Packages则统一管理多种格式的软件包,解决了跨平台管理难题。
 安全研究
yaklang 中的各种 fuzztag 标签及其用法
yaklang提供了全面的fuzztag标签系统,支持多种测试数据生成场景。主要包括数字生成类(int/port)、字符生成类(char)、编码解码类(Base64/URL/HTML/Unicode)、压缩类(Gzip/Zlib)、字符串处理(大小写/截取/重复)、数组操作、模糊测试专用(用户名/密码)、文件操作、插件调用和安全测试载荷(Java序列化/JsonPath)等标签类型。这些标签支持组合使用,提供丰富的参数配置和简写别名,能够满足各类安全测试需求,有效提升测试覆盖率和效率。
 Linux
探索 Shell:选择适合你的命令行利器 bash, zsh, fish, dash, sh...
Shell 是用户与操作系统内核之间的桥梁,负责接收用户输入的命令,解析并传递给系统执行。在 Linux 和 BSD 系统中,Shell 通常以命令行界面的形式呈现,但它远不止于此。Shell 是一个强大的脚本语言环境,可以通过编写脚本自动化复杂任务,处理文件、数据流以及系统资源。许多新用户对 Linux 的第一印象是“必须使用终端,输入复杂命令”,甚至觉得它不够友好。然而,这种看法并不完全准确。现代 Linux 发行版提供了图形化界面(GUI),用户完全可以仅通过鼠标操作。
 安全研究
命令行中的“隐形符号”:从 - 标准输入到 -- 选项终止符
本文介绍了 Linux 命令行中两个重要但容易被忽视的特殊符号 - 和 -- 的用法与区别。- 用作标准输入/输出的占位符,表示数据流而非文件,常见于管道操作和流式处理;-- 作为选项终止符,确保后续参数不被解析为选项,常用于处理特殊文件名。文章通过典型场景、变体分析和组合应用,展示了这两个符号在命令衔接、参数边界保护等方面的实用价值。理解这些约定符号有助于编写更安全高效的命令行操作和脚本,体现了 Unix 简单通用的设计哲学。
 安全研究
探索NoSQL注入的奥秘:如何消除MongoDB查询中的前置与后置条件
在JSON中,键名应唯一。如果一个文档包含重复的键,不同的解析器可能采用不同的处理方式,而许多解析器遵循“最后值胜出”原则,即最后一个同名键的值生效。在遵循此规则的解析器中,id的值为100。MongoDB也遵循这一行为。基于此特性,攻击者可以在注入时重定义字段,覆盖前置条件。如果注入到username字段,简单的操作符注入如这种情况下注入无效。为摆脱字符串限制,攻击者可以注入由于“最后值胜出”,第二个username覆盖了第一个,使查询返回所有username不为空的文档。
 杂记
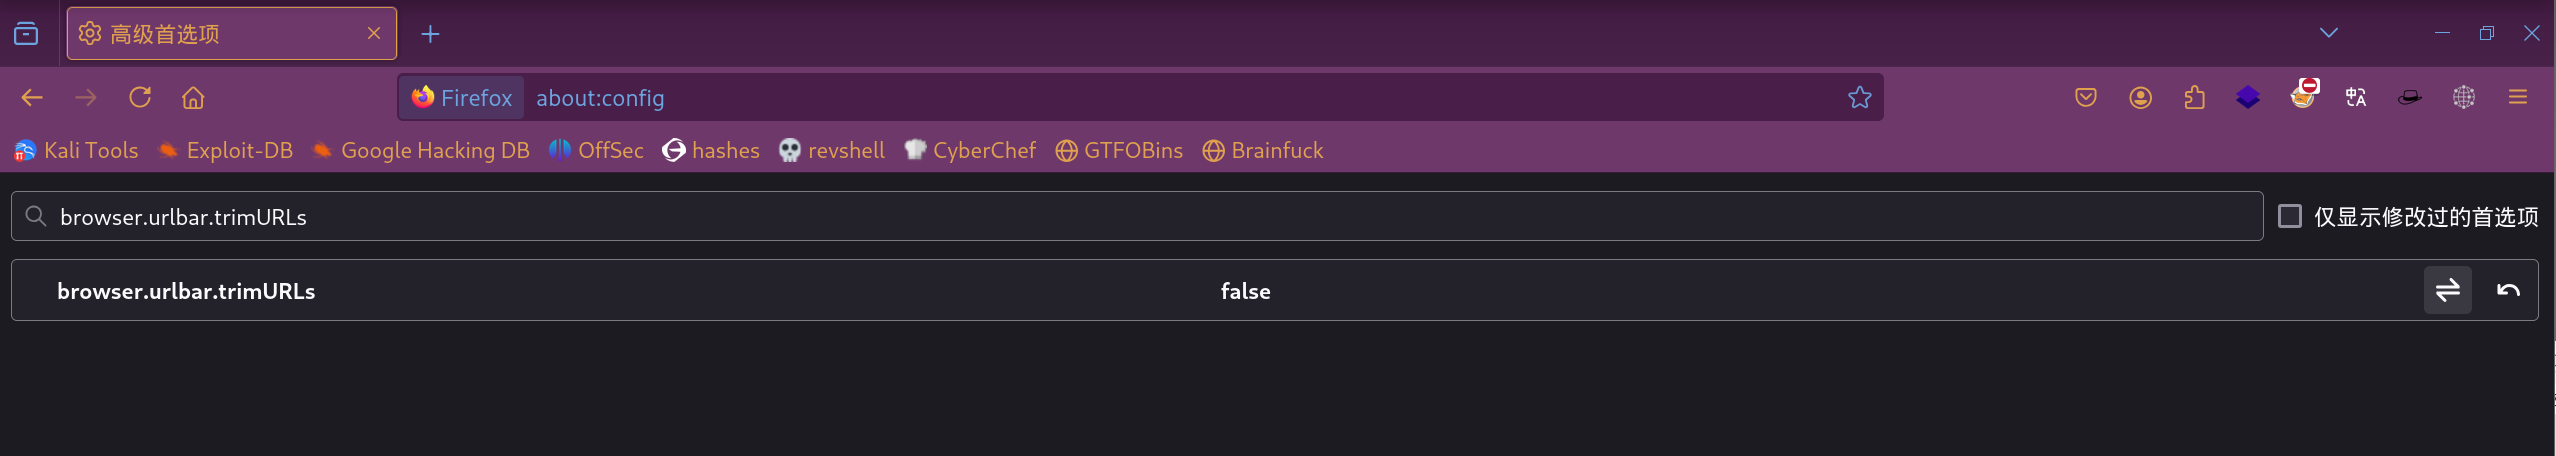
实用的 Firefox 优化技巧(在地址栏显示完整 URL 、禁用地址栏搜索)
默认情况下,Firefox 会隐藏 URL 中的某些部分(例如 “http://” 或 “https://”),只显示简化的地址。通过以上设置,你可以让 Firefox 更符合个人需求,无论是完整显示 URL 还是禁用地址栏搜索,都能提升日常使用的便利性。试试这些技巧,享受更高效的浏览体验吧!Firefox 的地址栏默认会将输入内容作为搜索关键词发送给搜索引擎(如 Google)。
 红队渗透
在 Kali 上打造渗透测试专用的 VSCode 环境
本文详细介绍如何为 Kali Linux 配置优化的 VSCode 渗透测试开发环境。内容涵盖: 安装方法:通过官方 .deb 包或 Snap 方式安装 VSCode 基础配置:设置深色主题、等宽字体和终端集成 必备扩展:包括文本高亮(xshrim.txt-syntax)、Python格式化(autopep8)、备忘单查询(cheat.sh)等 工作流优化:自定义快捷键、创建工作区和直接集成渗透测试工具(nmap等)
 Linux
Linux 初始化与服务管理全解析:rc.d、systemctl与service对比
Linux服务管理工具对比:update-rc.d适用于SysVinit系统,主要管理服务开机自启;systemctl是systemd的核心工具,提供全面的服务控制功能;service则是一个兼容两种系统的统一接口。update-rc.d操作简单但功能有限,systemctl功能强大但配置较复杂,service适合快速操作和脚本编写。根据系统环境和需求选择合适的工具:传统系统用update-rc.d,现代系统首选systemctl,兼容场景使用service。
 红队渗透
利用“Cookie夹心”技术窃取HttpOnly Cookie的奥秘
摘要: "Cookie夹心"是一种绕过HttpOnly限制的技术,通过构造含特殊字符的Cookie,诱导服务器错误解析。攻击者在存在XSS漏洞的页面中,设置夹带目标Cookie(如PHPSESSID)的伪造Cookie,利用服务器反射漏洞获取敏感值。该技术依赖特定服务器(如Apache Tomcat的RFC2109模式)的解析缺陷,需配合反射型XSS或CORS漏洞实现。防御建议包括禁用遗留Cookie解析、严格输入验证及加强CORS配置。
 红队渗透
AMSI绕过技术入门(初学者食用)
AMSI 绕过技术简介 AMSI(反恶意软件扫描接口)是Windows防护机制,可检测恶意脚本。为执行免杀操作,常见绕过方法包括: 1️⃣ 内存补丁:修改amsi.dll关键函数使其失效 2️⃣ 脚本混淆:通过Base64编码/加密隐藏恶意代码 3️⃣ 降级攻击:使用PowerShell 2.0规避检测 4️⃣ 反射加载:动态替换AMSI组件 5️⃣ 禁用初始化:篡改AMSI环境变量 测试时需在隔离环境验证效果,同时应了解防御措施如启用PS日志、部署EDR等。本文仅供安全研究学习,实际应用需遵守法律规范。
 安全研究
Linux 防火墙概述:原理、演变与实践应用
Linux防火墙的核心是Netfilter,一个集成在Linux内核中的框架,用于在数据包通过系统时进行拦截和修改。:数据包进入网卡后、路由决策前的处理。:目标为本地进程的数据包。:需要转发的数据包。:本地发出的数据包。:数据包离开网卡前的最后处理。用户通过工具(如iptables、nftables)配置这些钩子上的规则,实现流量过滤、修改或转发。例如,iptables通过命令行操作Netfilter,设置数据包的处理策略。Linux防火墙以其灵活性和高性能成为网络安全的核心组件。
 红队渗透
玩转 Scoop:Windows 命令行包管理神器,赋能 Git Bash 与网络安全工具链
Scoop作为Windows命令行包管理工具,显著简化了软件安装和环境配置流程。本文详细介绍了Scoop的安装配置方法、核心使用命令,以及如何结合Git Bash优化操作体验。特别针对网络安全工程师,重点推荐了scoop-security等安全类bucket仓库,涵盖渗透测试、漏洞扫描等专业工具,帮助快速构建高效安全的工作环境。通过Scoop的自动化管理能力,开发者可告别繁琐的手动配置,实现一键部署各类开发和安全工具。
 安全研究
用 Rust 打造的命令行“新宠”:全面取代经典Unix工具的现代终端方案
Rust CLI工具凭借性能、安全性和跨平台优势,正在取代传统Unix工具。主流工具包括:ripgrep(grep替代,快速代码搜索)、bat(cat替代,带语法高亮)、fd(find替代,简化文件查找)、zoxide(智能目录跳转)、eza(ls替代,现代化文件列表)、yazi(终端文件管理器)和bottom(系统监控工具)。这些工具提供更快的速度、更好的用户体验和智能默认设置,如自动识别.gitignore、彩色高亮和跨平台一致性。通过合理配置别名,可无缝替换传统工具,显著提升开发效率。
 安全研究
Linux ACL 权限管理详解:超越传统 UGO 的精细化控制
本文深入解析Linux ACL(访问控制列表),突破传统UGO权限模型的局限,实现多用户/组精细权限管理。核心内容包括:ACL组成元素(用户/组/掩码)、三种类型(访问/默认/掩码)及权限检查流程;基础操作命令(getfacl/setfacl)和掩码机制对权限的限制作用;目录继承规则与递归设置技巧;ACL备份恢复方法及跨系统注意事项;并通过多团队共享目录、临时授权自动过期等实战场景,演示ACL在复杂权限需求下的解决方案。ACL通过扩展权限列表,实现了用户粒度的灵活授权,是生产环境中权限管理的进阶利器。
 杂记
Perl One-liner 数据处理——基础语法篇【匠心】
Perl one-liner 是命令行文本处理的高效工具,通过单行脚本实现复杂的数据操作。其核心特性包括: 基础选项:-e执行代码,-p/-n逐行处理,-a自动分割,-l自动换行; 变量处理:内置$_(当前行)、$.(行号)、@F(分割字段数组)等特殊变量; 字符串操作:支持正则匹配、替换和捕获,功能远超grep/sed/awk; 数据结构:灵活使用标量($)、数组(@)和哈希(%)存储数据。 典型应用场景包括日志分析、数据转换和快速过滤,特别适合需要复杂文本处理的命令行任务。
 安全研究
SQL注入速查表(含不同数据库攻击方式与差异对比)
本文总结了不同数据库系统(Oracle、SQL Server、PostgreSQL、MySQL)在SQL注入中的关键语法差异,包括字符串连接、子字符串提取、注释、版本查询、元数据查询、条件错误和数据提取等技术。重点分析了各数据库的独特语法和操作方式,如Oracle的||连接符与SQL Server的+连接符的区别,MySQL特有的#注释语法,以及Oracle专用的元数据视图等。这些差异对构造精准的SQL注入payload至关重要。
 安全研究
Python进阶与常用库:探索高效编程的奥秘
本文介绍了Python中常用模块的功能与应用。os模块提供文件和目录操作,包括路径管理、文件属性和系统交互;hashlib支持数据加密与哈希计算,用于安全校验;base64实现二进制数据编码;logging模块提供灵活的日志记录功能;装饰器则用于增强函数行为,如权限验证和性能监控。这些工具覆盖了文件处理、安全加密、数据编码和程序调试等常见开发需求,是Python程序员必备的实用技能。
 红队渗透
Kali Linux 安装配置 vulnhub 靶场保姆级教程
本文介绍了Kali Linux的基本配置与Vulnhub靶场部署方法。主要内容包括:更换国内软件源以提升下载速度、设置中文环境(安装字体和输入法)、安装配置Docker及Compose工具,并详细说明了Vulnhub靶场的下载、部署和访问步骤。文章还提供了常见问题解决方案,如源更新失败、中文乱码、镜像拉取问题等。通过本指南,用户可以快速搭建一个支持中文的Kali Linux渗透测试环境,并运行Vulnhub漏洞靶场进行安全研究。
 红队渗透
基于 UPX 与 exe2hex 的可执行文件压缩、转换与传输技巧
在渗透测试、红队演练以及恶意软件分析等诸多关键领域,文件的高效传输与精准执行堪称是贯穿始终的核心操作。然而,在实际场景中,网络防火墙以及各类复杂的安全防护措施往往会对文件的正常传输与执行构成严峻阻碍。为了突破这些限制,渗透测试者与攻击者们精心钻研并掌握了一系列高超的技巧,其中文件压缩、加密以及格式转换等方法更是被广泛应用。本文将深入剖析如何巧妙运用 UPX 和 exe2hex 这两款强大工具来压缩、转换可执行文件,并借助脚本实现文件的稳定传输,最终在目标机器上精准恢复并顺利执行。
 红队渗透
Trust Tickets(跨域信任票据):内网渗透中的Kerberos信任票据滥用技术
Trust Tickets是内网渗透中利用Kerberos协议跨域信任关系进行横向移动的技术统称,包括黄金票据(伪造TGT)、银票(伪造TGS)及S4U委派攻击。攻击者通过窃取域控krbtgt或服务账户密钥,伪造票据并注入高权限SID(如父域Enterprise Admins),实现跨域权限提升。典型工具有Mimikatz(DCSync提取密钥)、Impacket(生成票据)和Rubeus(S4U委派)。防御需限制信任关系、监控异常票据请求并定期轮换krbtgt密钥。
 Linux
Shell 内置命令深度解析
Linux Shell 内置命令是直接嵌入在 Shell 程序中的特殊命令,无需创建子进程即可执行。它们具有三大核心价值:执行速度快(避免进程创建开销)、可直接修改 Shell 状态(如环境变量、工作目录)以及能实现外部命令无法完成的操作(如作业控制)。 内置命令主要分为五大类:作业控制命令(bg、fg等)、进程/环境命令(cd、export等)、控制结构命令(if、for等)、信息查询命令(echo、read等)和杂项命令(source、exec等)。
 Linux
Linux终端与显示设备文件深度解析
本文系统解析Linux中与终端和显示相关的核心设备文件。首先介绍"一切皆文件"的设计哲学,然后详细剖析/dev目录下的关键设备:虚拟控制台(/dev/tty1~63)实现文本终端切换,伪终端(/dev/pts/)支持终端模拟器和SSH会话,/dev/tty指向当前进程控制终端。接着讲解/dev/vcs设备用于访问虚拟控制台屏幕内容,最后介绍帧缓冲设备(/dev/fb*)作为图形显示底层接口。文章通过表格对比、命令示例和架构图,深入浅出地展现了Linux终端子系统的工作原理和实际应用场景。