 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 杂记
你真的会用搜索引擎吗?网页搜索进阶指南
本文系统介绍了高效信息检索的三步方法论与核心搜索指令。首先提出"明确目标-定位范围-优化策略"的搜索逻辑,强调精准关键词提炼、多源验证和高级指令运用。重点解析13种高级搜索指令,包括完全匹配、交集/并集搜索、排除干扰项、文件格式限定、站内检索等,并提供组合应用示例。最后针对电子书、电影、学术文献三类资源提供专项检索技巧,包括优质平台推荐和关键词优化方法。全文以实用为导向,帮助用户突破信息过载困境,实现精准高效的信息获取。
深度学习中conda批量管理与克隆环境实操
深度学习项目开发中,克隆基础环境可高效复用通用依赖包(如数据处理、可视化工具),避免重复配置。通过conda create -n 环境名 --clone base命令快速创建隔离环境,防止不同项目间的依赖冲突(如TensorFlow版本差异)。相比直接使用base环境,克隆方案更安全(避免核心依赖被破坏)、更灵活(支持版本隔离),且环境崩溃后可快速重建。配套提供环境激活、依赖安装、导出/导入等批量管理命令,实现高效的多项目开发环境管理。
 安全研究
Claude Code、Codex、Gemini 配置自定义 API
本文介绍了三种AI命令行工具(Claude Code、Codex和Gemini CLI)的API代理配置方法。详细说明了各工具的安装步骤、配置文件路径和内容格式(JSON/TOML/.env),并提供了Windows、macOS和Linux系统的配置指南。文章还对比了三种工具的配置难度,给出了API密钥安全防护、环境变量持久化、配置文件权限设置等注意事项,以及常见问题的排查方法。配置过程涉及环境变量设置、文件编辑和权限管理等操作,帮助用户顺利对接自定义API代理。
 Windows
 下 Git Bash 终端高效配置指南【建议收藏】
Git Bash为Windows开发者提供了无缝衔接Linux命令行体验的解决方案。本文介绍了Git Bash的核心优势(命令兼容、工具链齐全、跨平台一致),详细讲解了安装方法及将其设为默认终端的配置步骤(Windows Terminal和VSCode)。针对常见问题如配置文件加载异常、终端前缀冗余和中文乱码,提供了实用解决方案,帮助开发者高效搭建Windows下的Linux开发环境。
racknerd 小鸡
流量翻倍h-ui面板。
 安全研究
Apache php 两种运行模式:mod_php 与 php-fpm
PHP运行模式对比:mod_php与php-fpm的技术解析 摘要:本文深入分析PHP两种主流运行模式的技术差异。mod_php作为Apache的嵌入式模块,通过共享进程空间实现高效执行,适合中小规模应用;php-fpm采用独立进程池架构,通过FastCGI协议与Web服务器通信,支持高并发和灵活部署。文章从历史演进、技术原理、性能特性、安全隔离等方面对比两种模式,指出mod_php适合简单部署场景,而php-fpm更适应现代高并发需求。
 Windows
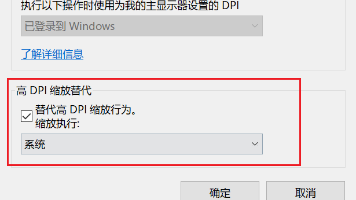
调整JAR文件的缩放设置适配高分辨率屏幕
Windows系统下Java程序因高DPI导致显示异常时,可通过修改Java.exe属性解决。具体步骤为:右键Java.exe→属性→兼容性→勾选"替代高DPI缩放行为"→选择"系统"缩放方式。修改后重启程序即可恢复正常显示。该方法能有效解决高DPI环境下Java程序字体和窗口过小的问题。
 红队渗透
【最新版】Hashcat 用法详解
Hashcat v7+ 提供强大的密码恢复功能,支持300+哈希算法和5种攻击模式(字典/组合/暴力/混合/规则)。本文详细介绍其安装配置、核心语法(如攻击模式选择、GPU优化、会话管理)和密文自动识别技术,包含实战示例和参数速查表,帮助安全人员高效执行渗透测试和密码审计。
 安全研究
JS 逆向加解密:堆栈原理与四大定位技巧
本文介绍了前端逆向工程中定位加解密逻辑的核心方法论。首先强调理解调用堆栈原理的重要性,堆栈记录了函数执行脉络,是逆向追溯数据流的关键。通过四种精准定位方式: 全局搜索:适用于已知加密特征的快速定位 事件断点:从用户操作反向追踪加密逻辑 XHR/Fetch断点:从网络请求逆向加密源头 启动器调试:处理动态加载代码场景 掌握"先理解执行流程,再定位关键代码"的逆向思维,配合堆栈分析和定位技巧,可有效提升逆向效率,避免盲目搜索。
 杂记
JavaScript 基础核心知识点
本文系统讲解JavaScript核心基础语法,重点解析变量定义、数据类型、流程控制、函数、对象和JSON六大模块。详细对比var/let/const变量声明特性,介绍基本数据类型及其转换规则,演示条件判断和循环控制结构,剖析四种函数声明方式及其差异,讲解对象创建与属性访问方法,并说明JSON数据格式的序列化与反序列化操作。通过大量代码示例,帮助开发者掌握JS基础编程能力,为进阶学习打下坚实基础。
 开发工具
Python argparse 库使用教程
本文介绍了Python中argparse模块的使用方法,包括基础参数解析、进阶功能以及子命令处理。首先概述了命令行参数的作用和基本使用场景,然后详细讲解了ArgumentParser.add_argument()的各项参数配置,如参数类型、默认值、必选项等。重点分析了nargs和actions参数的特殊用法,并通过案例展示了互斥参数和子命令的实现方式。文章还提供了完整的代码示例,包括MySQL和Redis子命令的参数配置,帮助开发者快速掌握命令行参数处理技巧。
 红队渗透
Hash家族与密码破解工具:从*2john原理到John与Hashcat的深度对比
本文系统剖析了密码安全领域的核心工具与技术。首先介绍了密码哈希的基本概念和主流算法(如MD5、SHA、bcrypt等),重点分析了现代密码哈希算法的设计逻辑与安全特性。随后详细讲解了*2john工具家族的工作原理,它们能够从各类加密容器中提取可破解的哈希字符串。文章深入对比了两大密码破解工具:John the Ripper作为CPU优化的全能审计专家,支持多种破解模式和强大的规则引擎;Hashcat则凭借GPU加速能力成为速度王者,其标志性的Mask攻击实现了智能暴力破解。
cloudflare域名重定向
 红队渗透
AK/SK 利用与云平台接管工具
AK/SK 是云上最危险的“万能钥匙”。一次泄露,可能导致全网资产失守。安全左移,从代码提交到 CI/CD 流水线,杜绝明文存储。快速验证资产枚举:ListCloud控制台接管多云管理:行云管家参考资料阿里云 RAM 安全最佳实践腾讯云 CAM 密钥管理Teamssix 云安全 Wiki。
 红队渗透
Linux 配置 SMB 共享简单教程
SMB(Server Message Block)是一种网络文件共享协议,广泛用于 Windows、Linux 等系统间的文件共享。在渗透测试(pentest)场景中,配置 SMB 共享可以方便地在测试环境中传输工具、Payload 或测试数据。本文将详细介绍如何在 Linux 系统中配置 SMB 共享。
 Linux
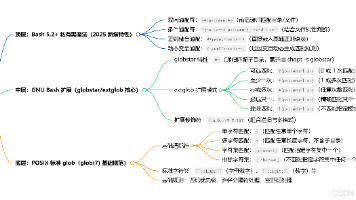
Bash 替换机制(二):glob通配符
Bash中的glob通配符是文件批量操作的利器,通过简洁的模式匹配规则快速定位文件。基础语法包括:?(单字符)、*(任意字符)、[...](字符集合)和否定形式[^...]。进阶功能如{...}支持多模式匹配,{start..end}生成连续范围,**(需启用globstar)实现递归子目录匹配。这些通配符显著提升命令行效率,适用于日志处理、文件清理等场景,是Shell脚本中不可或缺的工具。
 安全研究
ASP vs ASP.NET vs ASP.NET Core:三代微软 Web 技术核心区别解析
ASP、ASP.NET 和 ASP.NET Core 是微软三代Web开发技术。ASP(1996年)基于脚本语言,仅支持Windows+IIS,已淘汰;ASP.NET(2002年)采用编译执行,支持Web Forms和MVC,但仍限于Windows平台;ASP.NET Core(2016年)是完全跨平台的现代框架,性能更优,支持模块化设计和云原生开发,已成为微软主推技术。三者核心区别在于执行方式、平台支持和架构设计,ASP.NET Core代表当前最佳选择。
 安全研究
谷歌黑客语法挖掘 SQL 注入漏洞
摘要: 尽管安全技术不断升级,SQL注入仍长期占据OWASP Top 10,2025年仍有40%以上Web应用存在漏洞。本文提供50+实战验证的Google Dork语法(如inurl:/search_results.php search=),专门挖掘ASP/PHP等老旧系统的SQL注入点。通过inurl:组合高危参数(如id=、category=)可快速定位漏洞页面,并给出从基础报错测试到自动化验证(sqlmap)的全流程方法,包含政府/教育网站专项搜索等高级技巧。最后通过高校新闻系统漏洞复现实例,演示从
 红队渗透
RDP 启用多用户会话(当前用户无感知)
攻击者可通过修改Windows Server注册表键值(fSingleSessionPerUser=0)实现多用户并发RDP会话,当前登录用户无感知。该技术提供四种实现路径,包括本地注册表修改和远程PowerShell执行,需管理员权限。启用后,攻击者可实现持久化驻留、横向移动和权限提升。防御建议包括监控注册表修改、限制RDP访问来源、实施最小权限和MFA验证。此技术是红队演练和APT攻击中的常见手段,理解其原理有助于完善检测机制。
 红队渗透
SwitchyOmega 完整使用教程:从基础配置到本地抓包(Burp Suite 必看)
本文详细讲解SwitchyOmega代理插件的安装配置与使用技巧,重点解决本地地址抓包问题。核心内容包括:代理情景创建、不代理地址规则配置(特别是<-loopback>标记的作用)、自动切换模式设置等。针对常见问题如localhost/127.0.0.1无法抓包,明确指出需删除<-loopback>规则。同时提供IP段、通配符等灵活匹配语法,以及自动分流内网/外网流量的高级用法。
 Linux
Linux命令行选项用法进阶
本文系统解析了Linux命令行选项的核心规则与设计逻辑。关键点包括: 短选项组合:-a -b -c可合并为-abc,但带参选项必须放在组合末尾,否则后续字符会被误认为参数。 特殊标记: --用于终止选项解析,后续内容视为参数 单-通常表示标准输入/输出 底层机制:GNU的getopt()函数按顺序解析字符,遇到带参选项时会将下一token作为参数,这是组合规则的技术根源。 风格差异:对比了POSIX短选项、GNU长选项和BSD风格的特点,指出参数绑定与位置敏感性的区别。
 Linux
Linux 用户管理详解:从古老Unix到现代集成
Linux用户管理概述与核心操作摘要 Linux用户管理经历了从Unix文件配置到现代集中式认证的演变。核心配置文件包括/etc/passwd(用户信息)、/etc/shadow(加密密码)、/etc/group(组信息)和/etc/gshadow(组密码)。主要操作命令包括:useradd/adduser创建用户(支持批量添加),userdel删除用户(可连带删除主目录),usermod修改用户属性(如组归属、shell类型),passwd/chage管理密码策略。高级机制包含PAM模块化认证、NSS名称
 安全研究
Linux 扩展属性:文件的隐形便签
Linux扩展属性(xattr)详解 扩展属性是Linux文件系统中存储在文件上的"元数据的元数据",以键值对形式存在,为文件提供隐形标签。它通过四个命名空间进行分类: user空间:供应用程序存储自定义元数据(如作者、版本) security空间:安全模块专用(如SELinux上下文) trusted空间:系统级元数据(需CAP_SYS_ADMIN权限) system空间:内核保留(如POSIX ACL) 管理工具包括attr(简单操作)和getfattr/setfattr(高级功能)。
 安全研究
SQL注入学习入门:手工注入与工具使用
本文系统介绍了SQL注入技术,包含基础知识、手工注入方法和SQLMap工具使用。首先讲解了核心系统库和数据结构层级,然后详细展示了手工注入的判断方法、数据库查询技巧和常用Payload。在工具使用部分,提供了SQLMap的常用命令和详细等级说明。最后建议的学习路径从理解原理到防御方案,循序渐进。全文约150字,涵盖SQL注入的核心知识点和实践方法。