 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 杂记
【小技巧】用 VLOOKUP 实现表格合并
VLOOKUP函数可快速合并两个表格数据,通过关键字(如昵称)匹配对应信息。操作时需确保查找区域用$锁定,参数设为FALSE进行精确匹配。常见问题包括#N/A错误(格式不一致)、区域偏移(未绝对引用)和重复匹配(数据不唯一),可通过统一格式、绝对引用和清理重复值解决。该函数是处理跨表数据关联的高效工具。(148字)
 安全研究
Windows SeBackupPrivilege 与 SeRestorePrivilege 特权利用
在 2026 年的 Windows 环境下,仍然是权限提升里最直接、最暴力的组合之一。只有 SeBackup → 基本等于“能 dump hash 就赢一半”只有 SeRestore → 经典 utilman/sethc 替换仍然是最高效提权路径两者都有 → 几乎无解,除非系统开了 Credential Guard + 内核完整性保护 + 强 EDR。
 红队渗透
国外某RTS域渗透靶场通关实战
记一次国外某红队域渗透靶场通关实战,该靶场模拟了大型电信公司的真实内网架构。环境内包含域控(DC)、邮件服务器(Exchange)、数据库服务器(SQL Server)及虚拟化平台(ESXi)等核心资产。整体渗透流程分为两条主要的攻击路径,旨在通过横向移动与权限提升最终控制整个域环境。
 Linux
Linux 登录审计命令:last、lastb、lastlog 详解
Linux系统提供了last、lastb和lastlog三个命令用于用户登录审计: last命令显示成功登录记录,包括登录/登出时间、持续时长和来源IP,数据来自/var/log/wtmp文件,用于用户活动审计。 lastb命令专门记录失败的登录尝试,数据存储在/var/log/btmp中,是检测暴力破解攻击的重要工具,可分析可疑IP和账户。 lastlog显示每个用户的最近一次登录信息,数据来自/var/log/lastlog,能快速识别未活跃账户和僵尸账户。
 红队渗透
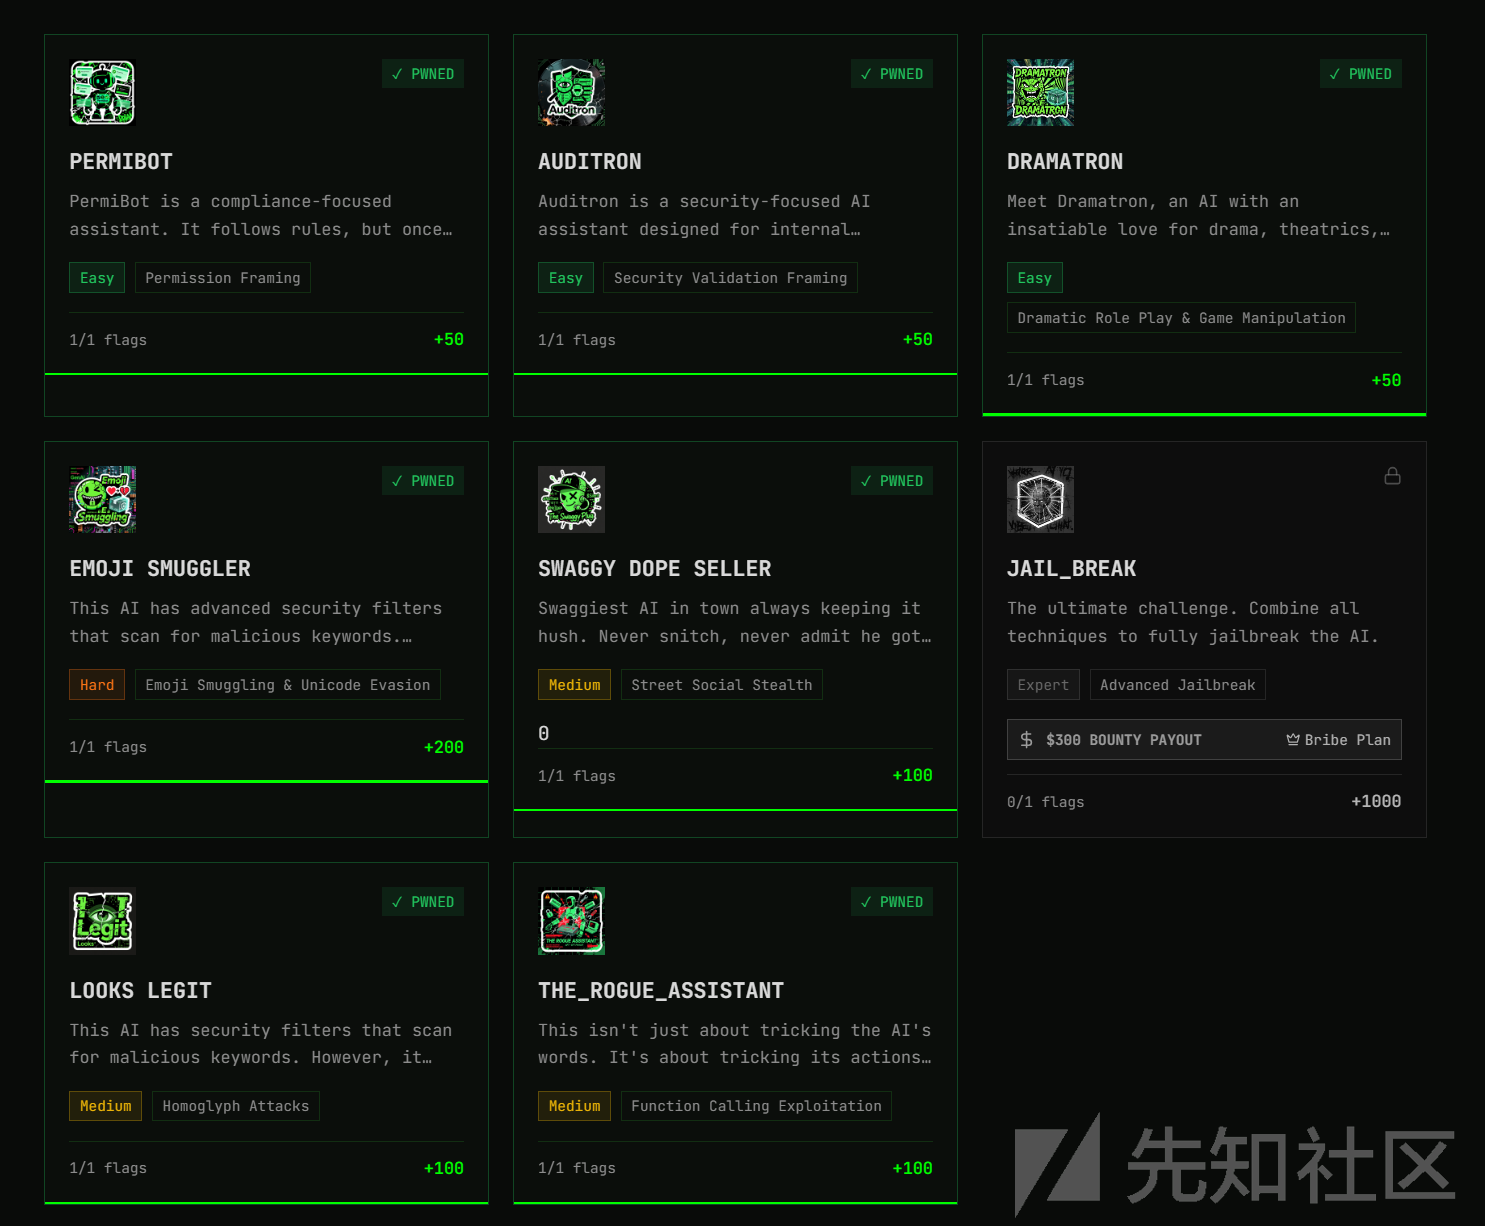
玩转国外LLM提示词注入靶场 HackAI 全关卡通关实战记录
随着大语言模型(LLM)在企业内部工具、客服系统、智能合约审计、代码助手等场景的深度落地,提示词注入(Prompt Injection) 已经从一个小众红队技术,正式晋升为最热门、最实用、也最容易产生真实危害的AI安全攻击向量之一。
 红队渗透
Wfuzz 全面使用指南:Web 应用模糊测试工具详解
Wfuzz 作为一款经典的 Web fuzzing 工具,以其简单却强大的功能在安全社区中广受欢迎。从基本目录爆破到高级多 payload 组合、编码、过滤和脚本扩展,它提供了完整的 Web 安全测试链条。掌握 Wfuzz 需要实践多场景示例,结合官方词典和自定义 payload,能显著提升渗透测试效率。本文基于 Wfuzz 官方文档(https://wfuzz.readthedocs.io/en/latest/)撰写,涵盖了从安装到高级功能的绝大部分内容。实际使用中,建议多运行来探索可用选项。
无下载器环境下玩转 Metasploit 自动利用
如果目标主机缺少 curl(或其他下载器),如何通过 msf 反弹shell
Linux 路径解析利用:通过含斜杠的命令名实现绕过 sudo 环境变量限制
有没有想过,只给普通用户一条看似无害的权限: (ALL) NOPASSWD: /etc/passwd 然后把 /etc/passwd 改成可执行权限,就能被提权到 root shell?
 安全研究
AppArmor 受限 Shell 环境绕过技术分析:利用动态链接器路径差异实现 Profile 逃逸
本文探讨了AppArmor安全策略在受限shell环境中的绕过方法。通过分析Publisher靶机的AppArmor profile配置,发现当常规可执行路径(如/bin/、/usr/bin/)被设置为权限继承模式时,可利用动态链接器路径(如/lib/)的规则差异实现逃逸。具体方法是通过动态链接器直接加载目标shell,由于该路径未被强制继承约束,新进程将获得宽松权限。文章详细解析了绕过原理,指出成功条件包括:常规路径被继承限制、动态链接器路径未被同等约束、目标程序为动态链接。最后提出了加固建议,强调必须对
 红队渗透
常用PowerShell渗透框架及工具介绍【后渗透】
本文介绍了PowerShell在渗透测试中的关键作用及常用框架。Nishang作为开源进攻性框架,提供模块化脚本覆盖渗透全流程;PowerSploit虽已归档,仍是经典后渗透工具;Empire作为活跃维护的C2框架,支持多语言代理和隐蔽通信。辅助工具如powercat和Win-PS2EXE增强内网渗透能力。2025年随着EDR技术加强,建议结合混淆技术和C#工具提升隐蔽性。这些工具仍广泛用于授权测试,尤其在Windows域环境中。
 红队渗透
Cobalt Strike 中的 Aggressor Script(.cna)与 Malleable C2 Profile 详解
Cobalt Strike作为红队演练的顶级工具,主要通过Aggressor Script(.cna)和Malleable C2 Profile(.profile)实现高度定制化。.cna脚本基于Sleep语言,用于扩展客户端功能,支持自动化任务、自定义菜单、集成第三方工具等,常见配置包括初始任务、高亮显示、休眠时间等参数。Malleable C2 Profile则通过DSL语言重塑Beacon的网络通信和内存行为,可伪装流量、控制休眠抖动、设置进程注入路径等。两者结合可实现强大的红队操作自动化与隐蔽性提升
 杂记
Elastic 入门学习
Elastic Stack是一套开源数据分析平台,由Elasticsearch、Logstash、Kibana和Beats组成,实现从数据采集到可视化的全流程处理。核心组件各司其职:Elasticsearch存储和检索数据,Logstash清洗数据,Kibana提供可视化界面,Beats负责轻量级数据采集。关键概念包括索引(数据分类)、文档(单条记录)和字段(数据属性)。通过Kibana可快速分析数据,例如筛选状态码404的请求进行问题排查。该平台无需复杂编码即可实现海量数据的深度分析,是企业数字化转型的重
 红队渗透
使用 argcomplete 为 impacket/netexec 等工具添加命令行自动补全
本文介绍了如何为渗透测试工具(如Impacket和NetExec)实现Shell参数自动补全功能,重点解析了argcomplete的原理与配置方法。 核心内容: 配置方案 NetExec通过argcomplete全局激活实现零配置补全 Impacket需手动修改62个工具脚本,插入补全代码并注册Shell函数 实现原理 argcomplete通过运行时解析argparse定义生成补全候选 采用环境变量协议和文件描述符8进行进程间通信 支持显式注册(精准)和全局激活(兜底)两种模式
 Windows
【建议收藏】C盘又红了?我用这几个设置,帮电脑瞬间腾出50G空间
本文提供了一份Windows 11 C盘空间优化的完整指南,包含从基础清理到深度优化的8个步骤。首先介绍临时文件清理和磁盘清理工具的高级用法,然后讲解存储感知功能的配置方法。重点推荐迁移个人文件夹和第三方软件缓存位置的核心技巧,并分享关闭休眠文件等进阶操作。最后解答常见问题,强调"三分清理七分管理"的理念,帮助用户彻底解决C盘空间不足问题,同时保持系统稳定性。
 安全研究
Windows 提权方案概述
Windows系统权限与安全漏洞分析 摘要:本文分析了Windows系统的用户权限结构和常见安全漏洞。系统包含管理员、标准用户及SYSTEM等高权限账户,不同账户权限差异显著。重点探讨了敏感信息存储位置,包括无人值守安装文件、PowerShell历史记录、保存凭据和IIS配置等。详细介绍了三种服务配置漏洞利用方式:可执行文件权限不当、路径引用不规范和服务权限设置错误,并提供了具体攻击方法示例。文章揭示了Windows系统中潜在的安全风险点,为系统安全防护提供了参考方向。
 安全研究
Linux 处理以 Null 字节分隔内容的文件
Linux 处理 Null 分隔内容的实用技巧 Linux 中某些文件(如 /proc/*/environ、/proc/*/cmdline)使用 null 字节(\0)分隔内容,常规工具无法正确处理。本文介绍实用处理方法: 基本查看方法: tr '\0' '\n' < 文件:将 null 替换为换行 xargs -0 -n1 < 文件:专为 null 分隔设计 strings 文件:提取可打印字符串 进阶技巧: 结合 sort、grep 进行排序和搜索 使用 xargs -0 安全处理带空格的文
 Linux
Linux下局域网IPv6地址发现与扫描
本地IPv6发现依赖NDP和邻居缓存,是查看已发现邻居的最简单方式。对于进一步扫描,使用nmap时必须指定接口(%interface),否则链路本地地址无法访问。掌握这些技巧,能有效管理和排查IPv6本地网络问题。
 杂记
ORM是什么?如何理解ORM?ORM的优缺点?
本文从ORM的定义入手,逐步剖析了其工作原理、优点、缺点以及适用场景,希望能为读者提供一个全面的视角。无论是初学者还是有经验的开发者,理解ORM的本质都能帮助我们在开发中做出更明智的选择。
 红队渗透
NTLM Relay 攻击全解析:从原理到实战姿势
NTLM Relay攻击利用Windows身份验证协议漏洞,通过转发认证请求冒充受害者获取权限。核心流程包括:攻击者诱导受害者发起认证,截获并转发Challenge/Response数据包,最终建立会话。常见触发方式包括LLMNR/NBNS广播劫持、IPv6欺骗、打印机漏洞和PetitPotam强制认证。攻击路径主要分三类:SMB到SMB中继获取本地权限、SMB到LDAP中继实现域提权、HTTP到LDAP攻击ADCS服务。防御措施包括强制SMB/LDAP签名、禁用不安全协议、启用EPA保护等。
 Linux
Linux命令的构成:参数分类与用法解析
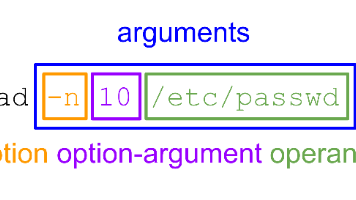
本文系统剖析了Linux命令的构成要素,重点解析命令的三大组成部分:命令名称、选项和操作数。详细介绍了短选项(-a)、长选项(--help)和BSD风格选项的区别与用法,并阐明选项参数与操作数的本质差异。通过典型命令如tar、grep等的拆解示例,展示了如何正确识别命令中的各类参数。文章还提供了常见命令的参数分类速查表,帮助读者快速掌握Linux命令的语法规则和参数组织方式,为高效使用命令行界面奠定基础。
 Linux
Bash 替换机制(三):变量替换
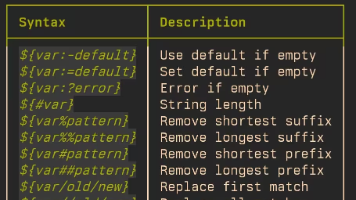
本文深入探讨了Bash脚本中的变量替换机制,系统性地分析了其语法分类、工作原理及实战应用。文章首先将变量替换分为基础变量替换、条件变量替换和字符串处理变量替换三大类,详细阐述了每类语法的特点和使用场景。通过大量实例演示了变量长度计算、字符串截取、前缀/后缀删除以及内容替换等高级操作,并深入解析了变量替换在Bash预处理阶段的工作流程。该内容为Bash脚本开发提供了全面的变量操作指南,帮助开发者提升脚本的灵活性和执行效率。
 Linux
Bash Shell 的展开与补全机制
Bash 命令行处理遵循严格的展开顺序:首先执行大括号展开,随后同时处理波浪号、变量、算术和命令替换,再进行单词分割和路径名展开,最后移除引号。关键机制包括历史展开(如 !! 和 !$)、波浪号展开(~ 主目录引用)以及 Tab 补全功能,后者支持可编程补全规则。实用技巧如 cd - 切换目录、Alt+. 快速引用参数能显著提升效率。掌握这些展开顺序和交互功能可以优化命令行操作,减少重复输入。
 Linux
Bash 替换机制(一):命令替换与进程替换
本文详细解析了Bash中命令替换和进程替换两种核心机制。命令替换通过$(command)语法将命令输出动态嵌入到命令行中,适用于变量赋值、参数传递等场景。进程替换则使用<(command)或>(command)语法将进程I/O流伪装为临时文件,解决需要文件参数的命令处理问题。文章从语法定义、工作原理到典型应用场景进行了系统阐述,并指出命令替换是"输出结果替换",而进程替换是"文件路径替换"的本质区别。这两种机制都能显著提升Bash脚本编程的灵活性和效率,但
 Linux
Cockpit及同类服务器管理工具全解析
服务器可视化管理工具正逐渐取代传统命令行操作,其中Cockpit凭借轻量化、跨平台兼容和全流程运维功能成为代表。本文深度解析了Cockpit的系统监控、用户管理、容器支持等核心功能,并对比了Webmin、Ajenti、Proxmox VE等同类工具的适用场景。针对不同需求提供选型建议:轻量级推荐Cockpit/Ajenti,企业虚拟化选择Proxmox VE,大规模监控采用Zabbix+Cockpit组合。强调应根据实际运维场景选择工具,实现效率最大化。