 跳到内容
// 红队渗透
红队渗透
320 篇 · 这一类。
 红队渗透
“锈化”Python:用Rust重塑Python生态的六大工具深度解析
Python以其简洁的语法和强大的生态系统成为数据科学、Web开发和自动化领域的首选语言。然而,随着项目规模和性能需求的增长,Python的一些传统工具在速度、内存效率和安全性上面临瓶颈。近年来,Rust——一种以性能和内存安全著称的系统编程语言——开始渗透到Python生态中,催生了一波“锈化”工具。这些工具利用Rust的零成本抽象和无垃圾回收特性,重塑了Python的开发体验。Ruff(替代Flake8 + Black + isort)、Polars(替代pandas)、Maturin。
 红队渗透
为什么 API 接口漏洞越来越多?与现代网站开发环境的关系
通过合理的安全测试和防御策略,可以有效降低 API 漏洞带来的安全风险,保障系统和用户数据的安全。在当今的 Web 开发环境中,API(应用程序接口)已成为前后端数据交互的核心。然而,API 安全问题也随之增加,漏洞频发,导致数据泄露、权限绕过等风险。在早期的 Web 开发中,常见的技术栈包括 PHP、JSP 等,服务器端渲染 HTML 并返回给浏览器。在 API 安全越来越重要的今天,开发者、测试人员和安全专家都需要加强 API 安全意识,并持续优化 API 的安全策略,以应对不断变化的网络安全挑战。
 红队渗透
打靶笔记:利用站点Install功能连接Kali本地数据库
功能可能可以进行数据库连接的配置,进而引导目标系统连接到我们控制的数据库(如 Kali 本地的 MySQL)。本文介绍如何通过该思路来实现攻击目标站点,让其将数据库连接到 Kali 服务器上,从而进行数据收集或进一步利用。本次实验展示了如何利用目标 Web 站点的 Install 配置,让其连接到 Kali 服务器上的 MySQL,并进一步进行数据收集或利用。如果目标站点的安装流程允许用户自定义数据库信息,并且没有严格的安全校验,我们可以尝试让其连接到我们的 Kali 服务器上的 MySQL 数据库。
 红队渗透
零基础入门渗透测试:Shells Jack Us In, Payloads Deliver Us Shells
想象一下,你有一台电脑,但没有鼠标、没有图形界面,只有一个黑色的窗口,你可以在里面输入文字指令,电脑会根据你的命令做事——这就是Shell。简单来说,Shell是一个程序,它充当你和操作系统之间的“桥梁”,让你通过输入指令来控制电脑,并看到文字形式的输出。Linux上的Bash和Zsh:这些是Linux系统的命令行工具,功能强大,常被程序员和黑客使用。Windows上的cmd和PowerShell:cmd是Windows的经典命令行,而PowerShell则是更现代、更强大的版本。
 红队渗透
如何判断 MSF 的 Payload 是 Staged 还是 Stageless(含 Meterpreter 与普通 Shell 对比)
在渗透测试领域,Metasploit Framework(MSF)的msfvenom工具是生成 Payload(载荷)的核心利器。然而,当我们选择 Payload 时,经常会遇到一个问题:这个 Payload 是还是?更进一步,即使我们明白了这两者的区别,它们是否都代表 Meterpreter?Meterpreter 又与普通的 Shell 有何不同?
 红队渗透
Metasploit Framework(MSF)使用教程与命令详解
Metasploit Framework由H.D. Moore于2003年首次发布,后由Rapid7公司维护。它最初是一个漏洞利用开发框架,现已发展为包含数千个模块的综合性渗透测试平台。MSF支持多种操作系统(如Windows、Linux、macOS),通过命令行界面(MSFconsole)或图形界面(如Armitage)操作。Exploits:漏洞利用模块,用于攻击目标系统。Payloads:攻击成功后执行的代码,如反弹shell。Auxiliary:辅助模块,用于扫描、嗅探等任务。
 红队渗透
通过 TTL 识别操作系统的原理详解
TTL(Time to Live)是网络中用于控制数据包生命周期的重要参数。不同操作系统中的默认 TTL 值有所不同,Windows 操作系统通常设置为 128,而 Linux 操作系统则设置为 64。理解这些差异不仅有助于分析网络中的问题,还能在渗透测试和网络安全评估中发挥重要作用。通过分析 TTL 值的变化,网络管理员和安全研究人员可以获取关于目标主机操作系统的有价值信息,从而做出更准确的判断和决策。
 红队渗透
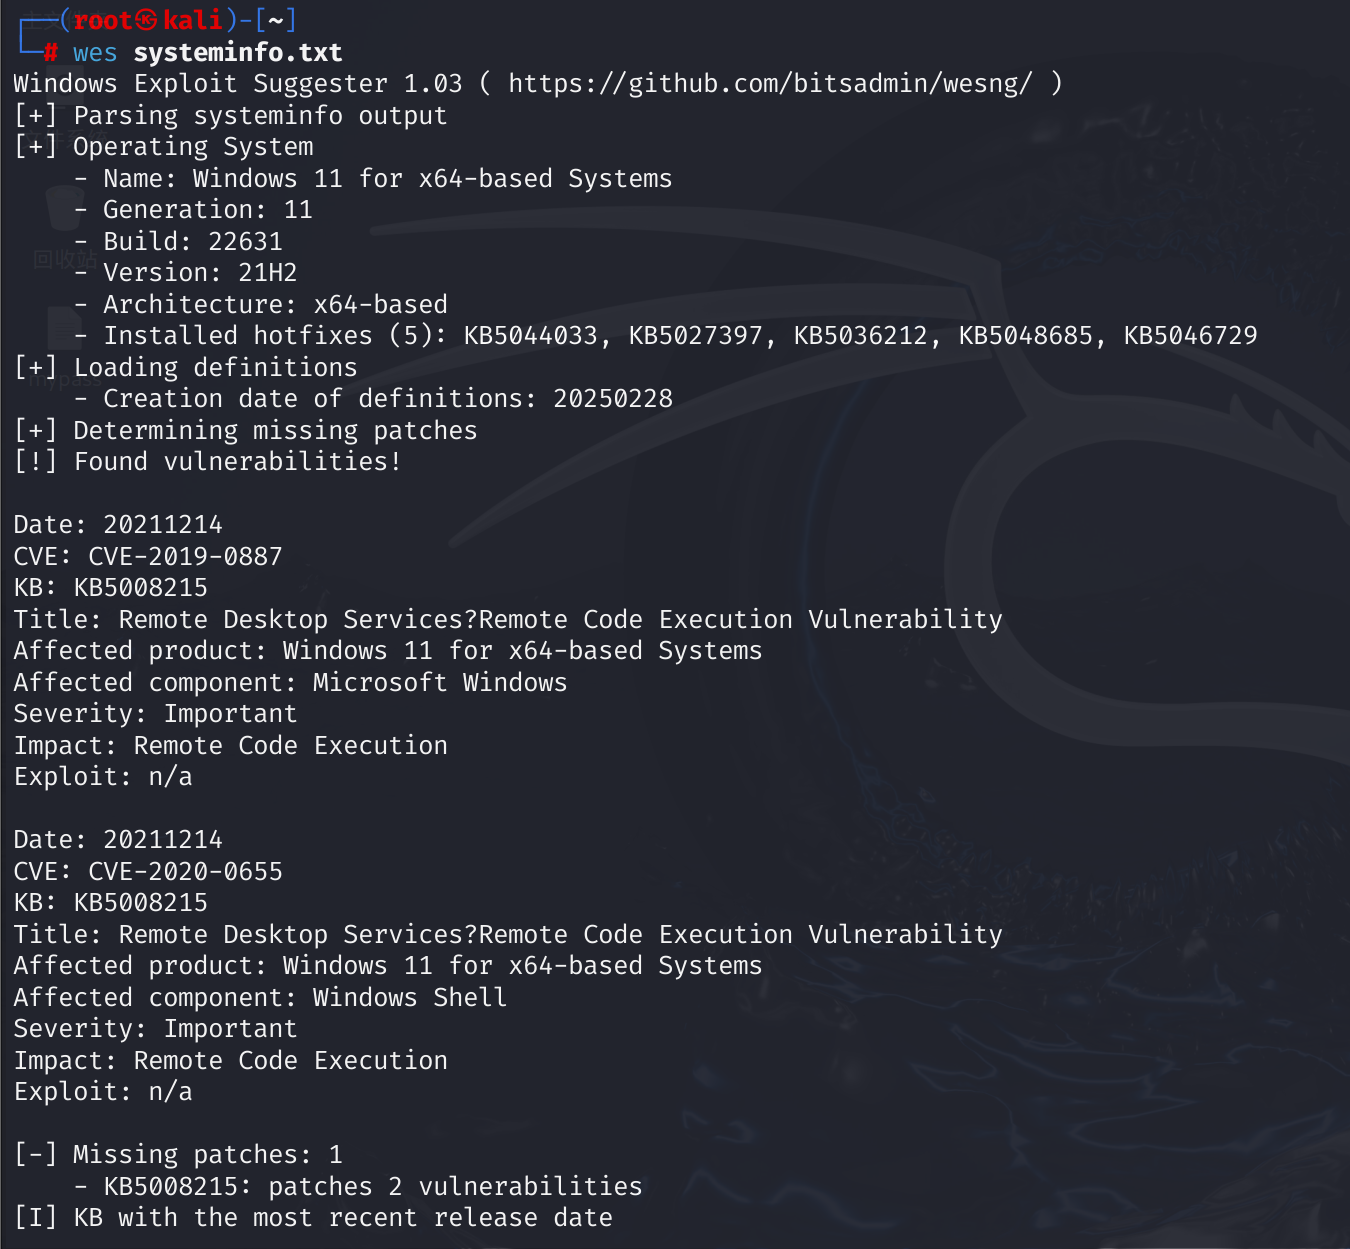
WES-NG 安装与使用指南:强大的Windows提权检测工具
WES-NG 是基于 Python 的开源工具,旨在帮助安全研究人员和系统管理员识别 Windows 系统中的潜在漏洞。它通过解析systeminfo命令的输出,结合内置的漏洞定义数据库,生成一份详细的报告,列出可能影响系统的 CVE 编号和相关信息。WES-NG 依赖文件来匹配漏洞。运行:wes --update或:python wes.py --update更新完成后,当前目录会生成。如果需要使用自定义的,可以手动下载并替换默认文件。官方数据库会定期更新,建议每周运行一次--update。
 红队渗透
LinPEAS 几种执行方式:从理想环境到极度受限场景
(Linux Privilege Escalation Awesome Script)是渗透测试与红队行动中最受欢迎的 Linux 本地提权枚举神器之一。它以 Bash 脚本形式,系统化地检查内核漏洞、SUID/SGID 文件、权限误配、服务配置、日志、定时任务、容器环境等数百项可能导致提权的线索,并以红黄绿颜色高亮高危项,极大提升效率。然而,LinPEAS 的强大依赖于执行环境。现实场景往往充满限制:无 curl/wget、无外网、防火墙阻断、精简系统(如 Alpine)等。
 红队渗透
msf(Metasploit)中Session与Channel的区别与关系解析
Session:表示渗透测试人员与目标系统的持续交互连接。它是高层的抽象,提供了一个稳定的环境来执行各种攻击操作。Channel:表示在会话内部的一个具体通信路径,每个Session可以包含多个Channel,用于处理不同类型的数据传输或命令执行。理解Session和Channel的区别,并掌握它们的管理技巧,将大大提高渗透测试的效率。通过会话,渗透测试人员可以与目标系统进行全面交互,而通过通道,攻击者能够高效、灵活地执行命令、传输文件和执行后渗透操作。
 红队渗透
SQL注入基础:从登录框万能密码到数据库指纹识别
本文以登录场景为切入点,深入剖析SQL注入的底层原理与实战技巧。通过万能密码、反斜杠逃逸、联合查询伪造结果及长度受限下的数据库函数压缩等案例,揭示代码与数据边界混淆的本质。重点讲解运算符优先级、过滤绕过思路、不同数据库语法差异及指纹识别方法,系统梳理从基础注入到高阶绕过的完整链条,夯实Web安全核心能力。
 红队渗透
SQL注入从入门到入狱:万字长文带你领略手工注入的魅力
手工注入的魅力在于其灵活性和对细节的掌控。通过报错注入快速定位结构,联合注入优雅拼接数据,盲注在无声中挖掘信息,每一种技术都展现了SQL注入的独特艺术。本文从基础函数到实战技巧,带你领略了手工注入的全貌。希望你在未来的渗透测试中,能够熟练运用这些方法,感受SQL注入带来的无穷乐趣与挑战。
 红队渗透
红队思想:Live off the Land - 靠山吃山,靠水吃水(LOTL)
Live off the Land”这一术语由安全研究人员 Christopher Campbell 和 Matt Graeber 于 2013 年在 Derbycon 3.0 大会上首次提出。它的核心理念是,攻击者利用目标系统或网络中天然存在的工具(如操作系统自带的二进制文件、脚本或服务)来实现攻击目标,而无需上传自定义的恶意代码或外部工具。在中国文化中,“靠山吃山,靠水吃水”生动地诠释了这一策略:攻击者根据目标环境的特点,因地制宜地利用本地资源。
 红队渗透
PEASS 项目详解:渗透测试必备的提权检测神器
PEASS(Privileged Escalation Awesome Scripts)是一套开源渗透测试工具,包含LinPEAS(Linux)和WinPEAS(Windows)两大组件,用于检测系统提权漏洞。LinPEAS提供多版本支持Linux/macOS不同架构,WinPEAS则涵盖系统信息、用户权限、进程服务等11个检查模块。项目托管于GitHub,适用于专业安全研究和红队演练,可高效识别权限提升路径。
 红队渗透
渗透测试必备:Wget、FTP 和 SMB 批量下载技巧
批量下载是渗透测试中常用且高效的技能。通过WgetFTP 客户端和SMB,可以快速且系统地从目标环境中提取文件。在渗透测试过程中,选择合适的工具并优化下载策略。
 红队渗透
Kali WebDAV测试利器:Cadaver与Davtest
WebDAV(基于Web的分布式文件管理协议)因其远程文件操作功能常成为安全测试目标。Kali Linux提供两款工具:Cadaver为交互式WebDAV客户端,支持类FTP命令(如PUT/GET)进行文件管理,适合手动操作;Davtest则自动化探测服务器支持的方法及权限,通过上传多种脚本(如PHP)识别可执行漏洞。二者互补:Cadaver用于精细操作,Davtest快速评估风险。测试中需关注PUT上传可执行文件的风险,可能引发RCE漏洞。
 红队渗透
在Kali中使用pyenv安装python工具的最佳实践:以 pwncat 为例
Kali 默认集成了大量依赖 Python 的工具,若直接在全局环境安装新工具,可能引发依赖混乱,甚至破坏系统稳定性。,这些工具可能依赖特定的 Python 版本(如 Python 2.7 或 3.x 的不同子版本)。不仅能管理多个 Python 版本,还能为每个工具创建独立的虚拟环境,实现版本隔离和依赖管理。在全局环境安装新工具,可能覆盖系统默认的 Python 解释器或库,导致现有工具失效。这种方法在 Kali 中尤为实用,既满足工具的版本需求,又保持系统环境的纯净。例如,工具 A 依赖。
 红队渗透
问题解决:Kali Linux 中配置启用 Vim 复制粘贴功能
或其他类似终端时,Vim 编辑器的默认设置并不支持直接进行复制和粘贴操作,这对于日常的开发工作或渗透测试人员来说可能会造成不便。幸运的是,通过简单的配置调整,可以让 Vim 轻松支持复制和粘贴功能。配置完成后,你应该可以正常地使用鼠标在 Vim 中进行复制和粘贴了,就像在平常的终端命令行一样!在 Vim 中启用鼠标支持可以让你使用终端的复制和粘贴功能。键进入命令模式,确保你处于正常编辑模式。在 Kali Linux 系统中,使用。进入 Vim 编辑器后,按。首先,打开你的终端,使用。
 红队渗透
目录扫描工具深度对比:Dirb、Dirsearch、DirBuster、Feroxbuster 与 Gobuster
在网络安全测试与渗透测试中,目录扫描(又称目录枚举)是一项至关重要的技术。它用于发现 Web 服务器上未公开的隐藏目录和文件,这些资源可能包含敏感数据、配置文件甚至潜在漏洞,因而成为攻击者与安全研究人员的关注焦点。Dirb、Dirsearch、DirBuster、Feroxbuster 和 Gobuster。它们各具特色,适用于不同的场景。本篇文章将深入剖析这些工具的特性、性能、优缺点及最佳应用场景,帮助你选择最适合自己的工具。
 红队渗透
OSCP最新备考攻略:迎接2024改版后的OSCP+认证
2024年11月改版后的OSCP+更贴近真实渗透需求,AD场景的升级和加分的取消让考试更硬核。但只要你打好基础、深钻PWK、苦练实战、模拟冲刺,就能从容应对。拥抱“Try Harder”的精神,享受攻克每台机器的成就感,OSCP+证书就在前方等着你!
 红队渗透
Impacket工具中的横向渗透利器及其使用场景对比详解(psexec、smbexec、wmiexec、dcomexec、atexec)
在渗透测试中,横向移动(Lateral Movement)是指攻击者在获得一个系统的控制权限后,通过网络进一步渗透到其他系统的过程。Impacket 是一款强大的渗透测试工具集,提供了多种实现横向渗透的脚本,常见的工具包括 、、、 和 。尽管这些工具都可以执行远程命令,但它们在工作原理、依赖的服务以及使用条件上有显著差异。下面我们将对这些工具进行详细的对比分析。 是 Impacket 中非常经典的工具,仿照了 Microsoft 的 工具。它通过 SMB(Server Message Block)协议和
 红队渗透
LLMNR/NBNS 名称解析协议毒化攻击详解(LLMNR/NBT-NS Poisoning and Relay)
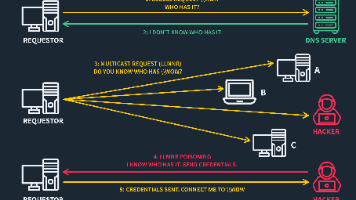
LLMNR/NBNS投毒攻击利用Windows系统中的遗留协议漏洞进行内网渗透。当DNS解析失败时,系统会回退使用LLMNR/NBNS协议进行本地名称解析,这些协议缺乏认证机制,允许攻击者伪造响应并诱导受害者发送NTLMv2哈希。攻击者可通过工具监听查询并抢先响应,获取凭证后实施离线破解或中继攻击。防御措施包括禁用LLMNR/NBNS协议、启用SMB签名、使用强密码等。该攻击在内网未修补环境中较为常见,属于MITRE ATT&CK框架中的中间人攻击技术(T1557.001)。
 红队渗透
信息收集阶段:Nmap 扫描与攻击链分析策略
信息收集阶段通过 Nmap 的四大扫描(端口、详细信息、UDP、漏洞脚本)构建目标画像,随后基于攻击链分析确定渗透优先级。示例中,21 和 3306 可作为切入点,80(WordPress)是重点突破方向,而 22 优先级靠后。渗透过程中,需严格控制每个攻击向量的时间,灵活切换策略,并在必要时检查 IPv6,确保全面覆盖。红队行动贵在细致与耐心,通过循序渐进的扫描与分析,才能在复杂环境中找到突破口,达成渗透目标。
 红队渗透
Web文件包含实现RCE技术详解:日志、phpinfo和session三种方法
PHP本地文件包含(LFI)漏洞可被利用实现远程代码执行(RCE),本文分析了三种典型攻击路径: 日志文件包含:利用Web服务器日志记录User-Agent等可控字段的特性,通过LFI漏洞包含日志文件执行恶意代码,需满足日志可读且PHP解析的条件。防御措施包括限制日志权限和严格过滤文件包含参数。 phpinfo泄露临时文件:通过文件上传生成临时文件,结合phpinfo页面泄露路径和LFI漏洞执行代码,依赖file_uploads开启和临时文件可读。建议禁用phpinfo页面并限制临时目录访问。 PHP Se