 跳到内容
// 安全研究
安全研究
237 篇 · 这一类。
 安全研究
Linux sudo 权限管理指南:命令与配置详解
本文全面介绍了 Linux 系统下的 sudo 命令及其配置文件 /etc/sudoers 的使用方法。主要内容包括: sudo 核心概念:与 su 的对比、工作原理及优势 sudo 命令详解:基本语法、常用选项和实用示例 /etc/sudoers 配置文件:编辑方法、语法结构和规则详解(用户/主机/运行身份/标签/命令等) 最佳实践:使用 visudo 编辑配置、推荐使用 /etc/sudoers.d/ 目录
 安全研究
环境变量 PATH 与可执行文件识别机制详解
PATH变量用于指定系统查找可执行文件的目录,但不会递归搜索子目录。这样设计的主要原因是性能、安全性和管理复杂性考量。如果希望直接运行子目录中的可执行文件,可以使用修改PATH、创建别名、使用符号链接或直接输入完整路径等方法来解决。每种方法都有其适用场景,选择适合自己的方案,能更高效地管理可执行文件的执行路径。希望本文能帮助你理解PATH及其限制,并找到最适合你的解决方案!
 安全研究
区分 Linux 目录权限与文件权限:为什么你能删除或重命名 root 的文件
本文深入解析了Linux系统中文件与目录权限的本质区别及其对操作的影响。文件权限控制内容的读写执行,而目录权限则管理文件条目的增删改。关键发现包括: 删除/重命名文件实际是目录操作,依赖目录的写权限,而非文件本身权限 普通用户在HOME目录拥有近乎完全控制权,可自由管理文件条目 目录权限(rwx)中写权限(w)决定用户能否修改目录结构 典型场景:用户无文件写权限但仍可删除,因其拥有父目录写权限 理解这种机制对系统管理和安全配置至关重要,建议管理员特别注意共享目录的权限设置,避免因权限误解导致数据风险。
 安全研究
解析Linux粘滞位(Sticky Bit):守护共享目录的“安全卫士”
本文深入解析了Linux系统中的粘滞位(Sticky Bit)机制。粘滞位是一种特殊的目录权限标志,用于限制共享目录中文件的删除/修改权限,确保只有文件所有者或特权用户才能操作文件,有效防止多用户环境下的恶意操作。文章详细介绍了粘滞位的起源演变、工作原理、设置方法及实际应用场景,澄清了常见误区,并强调其在平衡共享与安全方面的重要作用。通过具体示例演示了如何查看、设置和验证粘滞位,帮助读者掌握这一关键的系统权限管理工具。粘滞位虽小,却是Linux系统安全架构中不可或缺的一环。
 安全研究
使用 curl 上传文件
curl是上传文件的强大工具,支持多种协议和方法,适用于各种文件上传场景。从基本的POST上传,到复杂的多文件上传、文件和数据混合上传,再到通过认证上传,curl提供了丰富的选项来满足不同的需求。掌握这些基本用法后,你可以灵活地根据不同场景使用curl来完成文件上传任务。
 安全研究
基于 PAM 的 sshd 后门研究
本文分析了Linux PAM认证机制的安全风险,重点阐述了通过软链接伪装sshd服务的后门攻击原理。PAM通过argv[0]而非绝对路径识别服务名称的特性,使攻击者可通过创建软链接使sshd加载su的配置文件,利用pam_rootok.so模块绕过密码验证。文章详细描述了攻击步骤,对比了正常与攻击流程,并提出了监控配置文件、限制软链接、审计进程等防御措施。最后强调理解PAM工作机制对系统安全的重要性,建议持续关注PAM配置安全。
 安全研究
IPC 共享通俗讲解及其安全风险
Chrome 浏览器会为不同的标签页创建不同的进程,但这些进程需要共享一些数据,比如书签、历史记录等。就像家里有一个共享的“白板”,大家都可以在上面写字、擦除、修改信息,而不需要通过“邮寄”来交换数据。:一个进程负责生产数据(生产者),另一个进程消费数据(消费者),它们需要共享一块数据区域进行交互。消息队列就像一个“消息邮箱”,进程可以向里面发送消息,另一个进程可以从里面取出消息。默认情况下,一个进程不能访问另一个进程的数据。:多个进程可能同时访问一个数据库,它们需要同步数据,防止冲突。
 安全研究
Linux Cronjob 定时任务详解:语法、目录、管理与跨系统差异
本文介绍了Linux/Unix系统中Cronjob定时任务的核心概念和使用方法。主要内容包括:Cronjob通过crond守护进程周期性执行任务,分为系统级和用户级两类;详细解析了cron的语法规则,包括时间字段定义、特殊符号使用及常见示例;说明了cron配置文件在系统中的存放位置及权限管理;最后总结了cronjob的常用管理命令。该工具可自动化完成日志清理、数据备份等运维工作,是系统管理员的重要助手。
 安全研究
深入掌握 ls 命令:从基础到进阶
ls 是 Linux 系统中用于列出目录内容的常用命令,支持多种选项以定制输出格式和排序方式。本文详细介绍了 ls 命令的基本语法、常见选项及其功能,如 -a 显示隐藏文件、-l 以长格式显示详细信息、-h 以人类可读格式显示文件大小等。此外,文章还解析了 ls -l 的输出格式,包括文件类型、权限、所有者、文件大小和修改时间等信息,并提供了符号链接、设备文件等特殊文件类型的示例。通过掌握 ls 命令及其选项,用户可以更高效地管理和分析文件与目录。
 安全研究
SSH 公钥认证机制解析:原理、配置与疑难排查
本文系统介绍了SSH公钥认证的原理与配置方法。首先对比了密码认证和公钥认证的优缺点,指出公钥认证在安全性、自动化支持等方面具有明显优势。随后深入剖析了非对称加密基础、SSH完整认证流程及关键安全设计,包括私钥永不离线、公钥信任锚点等机制。最后提供了详细的配置指南,涵盖密钥生成、文件权限要求以及多种公钥部署方式(包括Linux和Windows环境)。文章强调应根据使用场景选择是否设置密码短语,并给出了不同场景下的最佳实践建议。
 安全研究
从零精通 FTP 协议:5 大协议对比 + 最强客户端工具推荐
FTP 适用场景ftp命令适用于简单、一次性的文件传输任务。lftp更适合自动化、批量文件管理。GUI 工具(FileZilla、WinSCP)适用于需要直观操作的用户。推荐安全性更高的 SFTP/FTPS 方案传统 FTP 明文传输容易造成数据泄露。企业环境建议使用 SFTP/FTPS 以确保文件传输的安全性。通过合理选择 FTP 协议和客户端工具,可以提升文件传输效率,并确保数据安全。
 安全研究
Linux 切换到 Root 用户的方式及差异详解
Linux 权限切换核心差异:su vs sudo Linux 系统中,su 和 sudo 是两种主要权限切换工具,存在本质差异。su 是传统切换工具,需 root 密码验证,分为非登录式(su)和登录式(su -)切换。sudo 则是现代提权方案,验证当前用户密码,通过/etc/sudoers进行权限控制,支持审计日志。 最佳实践推荐:长期系统管理使用sudo -i获取完整root环境;临时操作使用sudo command;调试时可用sudo -s。
 安全研究
二进制利用:理解可执行文件运行时的内部机制
编译是将人类可读的C代码转换为计算机可以执行的机器代码。64位二进制32位二进制。
 安全研究
RSA和ElGamal加密算法在IND-CPA和IND-CCA模型下的安全性分析
算法IND-CPAIND-CCARSA安全(若密钥长度足够大,且采用适当填充)不安全(需要额外的防护,如OAEP填充)ElGamal安全(使用随机化加密技术)安全(在防止选择密文攻击的适当实现下)RSA:在IND-CPA下,RSA是安全的,前提是使用足够大的密钥(通常2048位或更长)。但在IND-CCA下,RSA的原始加密方案是不安全的,需要额外的保护措施(如OAEP填充)来确保其在选择密文攻击下的安全性。ElGamal:在IND-CPA下,ElGamal通过随机化加密确保安全。对于。
 安全研究
IND-CPA和IND-CCA安全模型
在现代密码学中,各种加密算法的设计不仅仅关注“加密”本身,更重要的是确保加密后的消息在传输过程中不会被恶意攻击者轻易破解。为了评估加密算法在不同攻击场景下的安全性,密码学家提出了多种安全模型。这些模型用来测试加密方案在面对不同类型的攻击时的表现。IND-CPA(选择明文攻击下的不可区分性)和IND-CCA(选择密文攻击下的不可区分性)是其中两种常见的安全模型。IND-CPA。
 安全研究
深入理解Web服务器及其安全性
网络服务器(Webserver)是一种设计用于通过互联网或局域网向用户提供网络内容和应用的软件或硬件。80:HTTP443:HTTPS8080:备用 HTTP3000:开发或自定义应用8000:Python 应用。
 安全研究
NTFS 安全权限
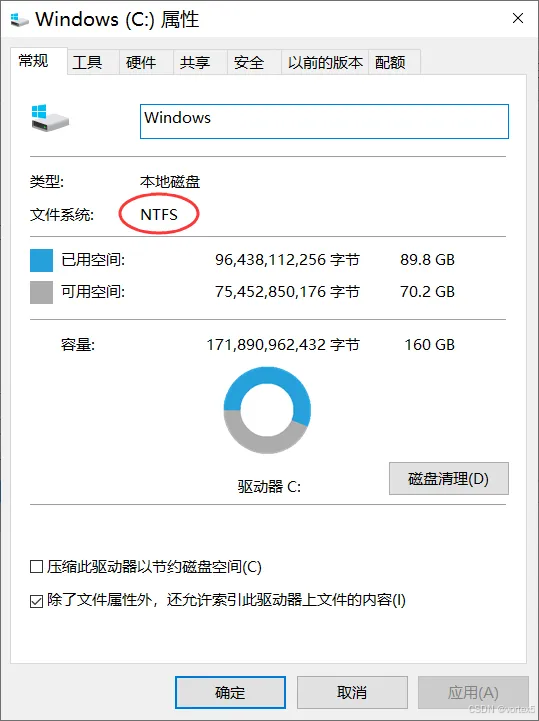
NTFS 是一种常见的磁盘格式,广泛应用于 Windows 系统,弥补了 FAT 格式的局限性。当我们在使用 NTFS 格式分区时,经常会涉及权限设置的问题,以帮助我们更好地管理和保护文件。那么,什么是 NTFS 权限呢?NTFS 权限指用户在访问和操作磁盘上的文件或文件夹时所具备的权限。通过设置 NTFS 权限,我们可以有效地控制文件的访问和操作权限,从而提高文件传输的安全性与效率。
 安全研究
云技术基础知识(三):Docker与K8s
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 。
 安全研究
挂了代理就真的安全了吗?(WEBRTC技术详解)
是一种开源技术,支持浏览器和移动设备之间的实时通信,无需额外插件即可实现音视频通话、P2P文件传输等功能。目前,WebRTC 功能被广泛集成在 Google Chrome、Firefox 和 Microsoft Edge 等主流浏览器中,是其内置的一部分。这种技术为现代互联网应用带来了便捷性,但也带来了一定的隐私风险。WebRTC 的核心功能依赖于服务器。STUN 服务器的作用是帮助设备在 NAT 和防火墙环境中识别其公网IP地址,从而实现点对点(P2P)通信。然而,这一过程可能导致用户真实IP的泄露。
 安全研究
Web漏洞之CSRF和SSRF
(Cross Site Request Forgery,跨站请求伪造)是一种通过利用用户身份认证信息,诱导用户执行非预期请求的攻击方式。
 安全研究
云技术基础知识(二):虚拟化与容器技术
虚拟化技术通过将物理资源抽象化,提升了资源的利用效率和管理灵活性,已经成为现代数据中心和云计算不可或缺的核心技术。根据具体需求,可以选择适合的虚拟化方法(如完全虚拟化或容器化)及工具(如Docker或Hypervisor),以充分发挥虚拟化的优势。容器化技术已经成为现代应用开发和部署的核心。无论是轻量化的Docker,还是强大的容器编排工具Kubernetes,它们都为开发者和运维人员提供了高度灵活、高效且可移植的解决方案。
应急响应基础知识与系统加固指南
网络安全是一场没有终点的防守战,通过完善的应急响应流程和系统加固措施,企业可以显著降低遭受攻击的风险并提升自身的防御能力。未来,安全防护需要不断更新策略,保持警觉,才能在日益复杂的威胁环境中立于不败之地。
 安全研究
护网必会的七大经典 Windows 组件漏洞详解
在网络安全领域,尤其是护网行动中,掌握经典的Windows系统漏洞是至关重要的技能。这些漏洞因其高影响力和广泛的应用场景,成为攻击者和防御者共同关注的焦点。本文将围绕几个经典的Windows漏洞,包括MS08-067、MS17-010(EternalBlue)、CVE-2019-0708(BlueKeep)、PrintNightmare、Sigred、SeriousSam以及Zerologon等,从漏洞背景、工作原理、利用方式以及防御措施四个方面进行深入剖析。
 安全研究
架构未来:深入探索最热门的编程语言开发框架
开发框架是程序员用来加速开发并确保代码质量的基础组件之一。在不同的编程语言中,开发框架为开发人员提供了丰富的工具、库和最佳实践,帮助构建高效、可维护和安全的应用程序。本文将介绍几种常见编程语言的开发框架组件,包括 PHP、Java、Python 和 JavaScript 等。